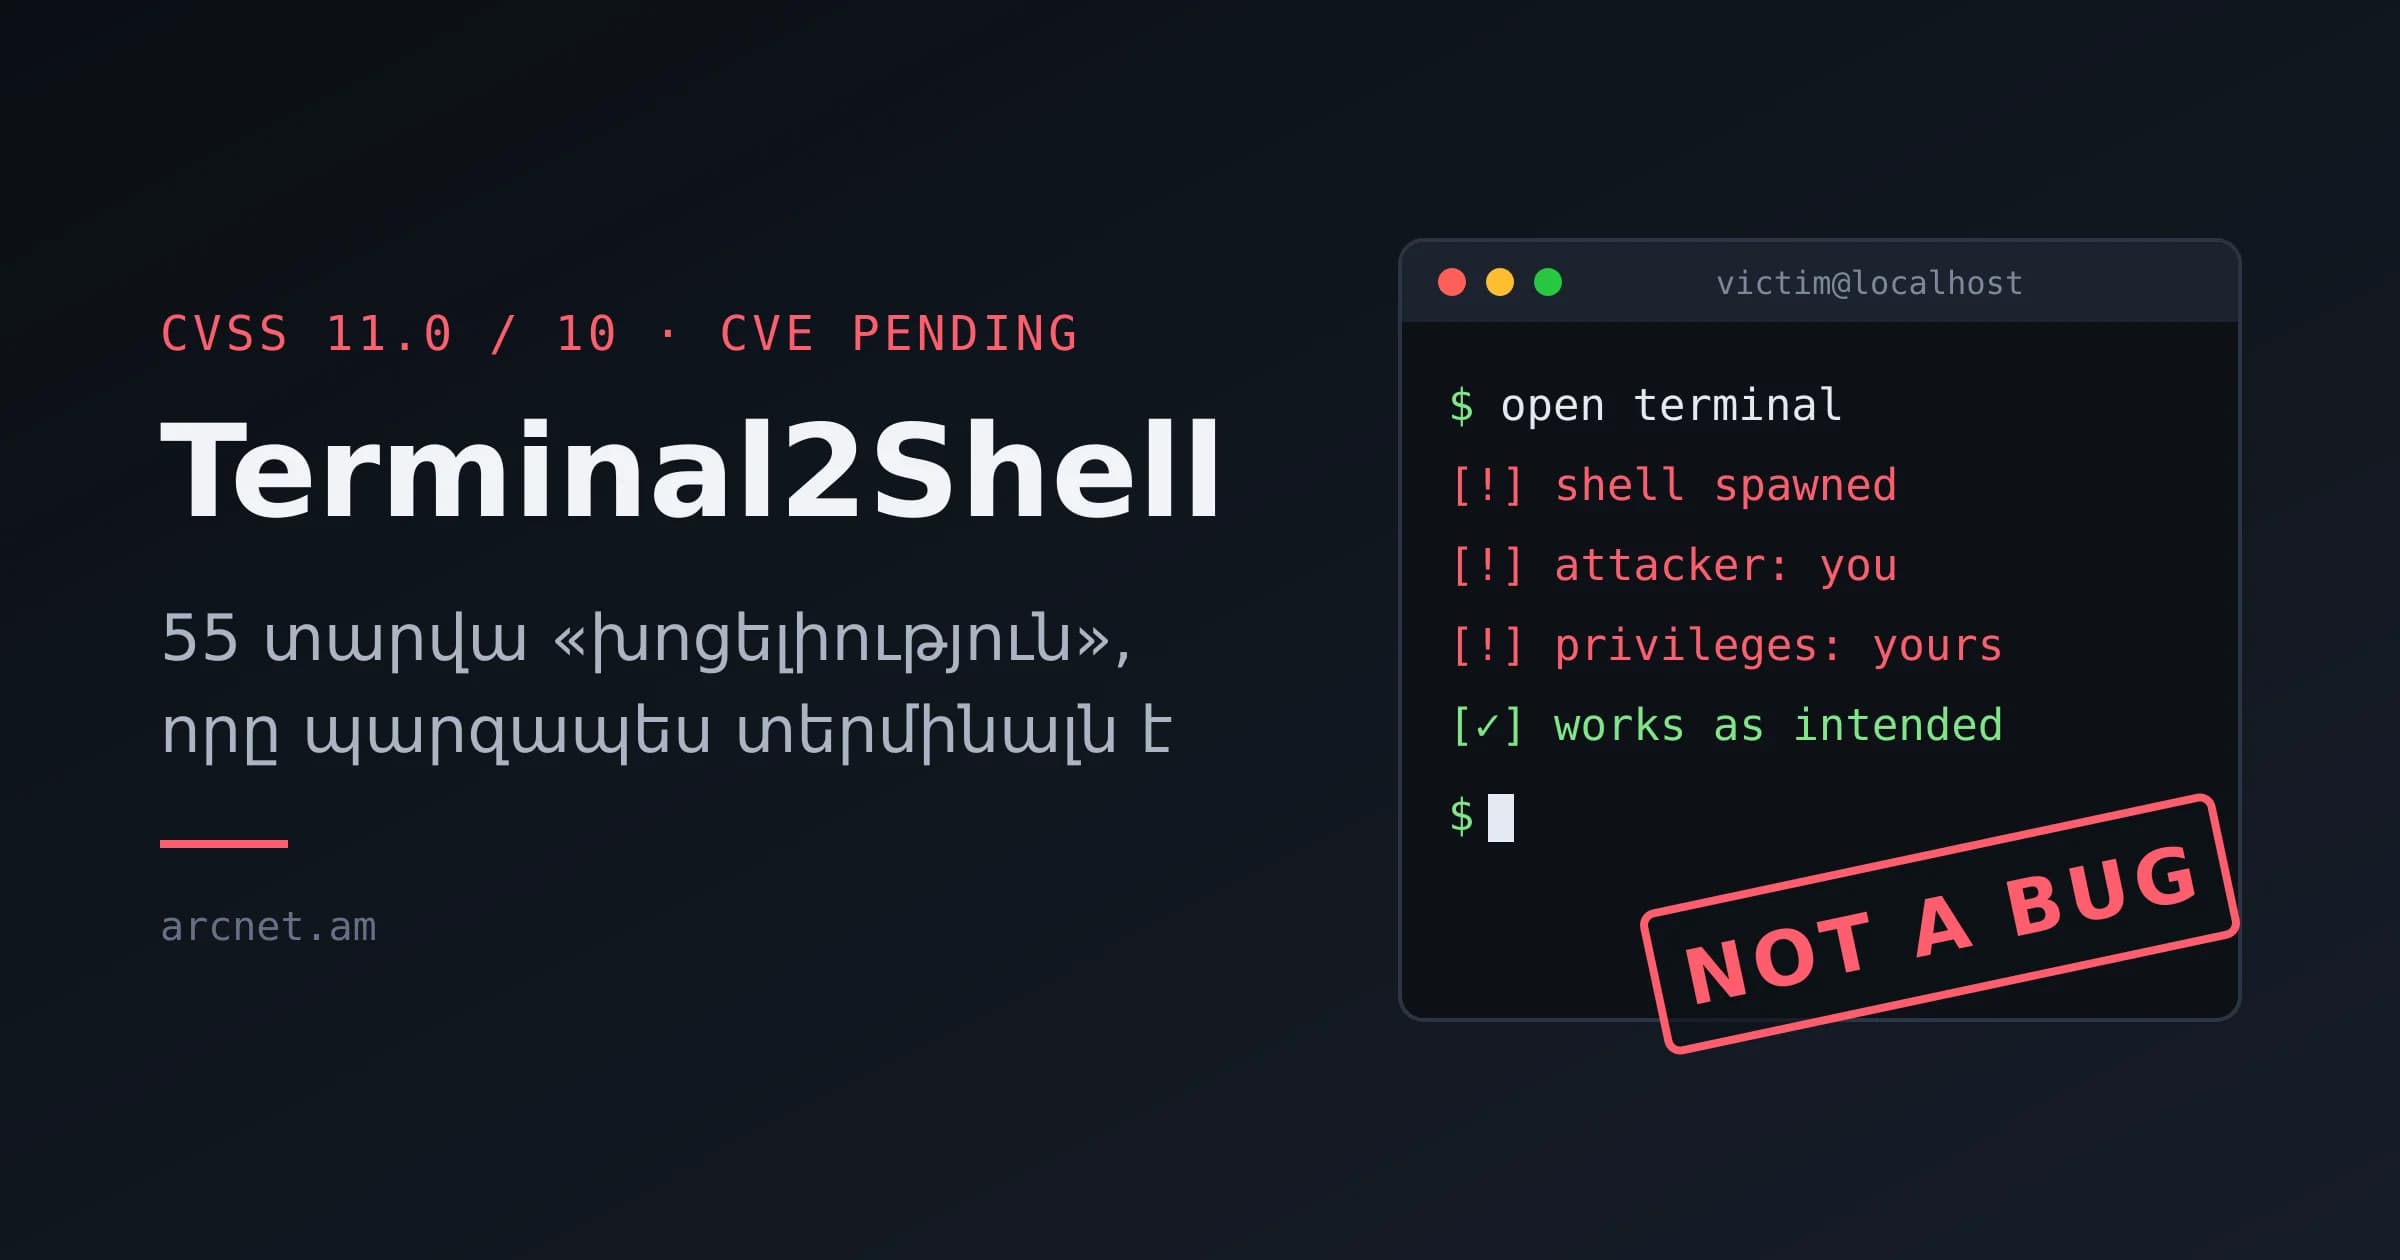

Պատկերացրեք՝ բացում եք անվտանգության նորությունները և տեսնում կարմիր վահանակ․ ակտիվ շահագործում, ավելի քան 2 միլիարդ խոցելի սարք, ուղղում չկա։ Խոցելիությունը 55 տարեկան է, ազդում է macOS-ի, Windows-ի և Linux-ի վրա, իսկ վտանգավորության գնահատականը CVSS 11.0 է՝ 10-ից։
Այսպես է սկսվում terminal2shell.com կայքը, որն այս օրերին շրջանառվում է անվտանգության համայնքում։ Hacker News-ում այն տարածողն էլ չգիտեր, թե ով է կայքը ստեղծել․ առաջին անգամ այն տեսել էր Fediverse-ում։
Լավ լուրը սկզբից ասենք․ թարմացնելու ոչինչ չկա։ Terminal2Shell-ը կատակ է։ Նրա «խոցելիությունն» այն է, որ տերմինալը բացելիս... բացվում է shell։ Այսինքն՝ տերմինալն անում է հենց այն, ինչի համար ստեղծվել է։
Բայց կատակի տակ լուրջ հարց կա․ ինչո՞ւ է անվտանգության աշխարհն այնպիսի վիճակում, որ նման կայքը առաջին հայացքից կարելի է իրական advisory ընդունել։
Ինչ է «բացահայտել» Terminal2Shell-ը
Կայքը կառուցված է ճիշտ այնպես, ինչպես վերջին տարիների աղմկահարույց խոցելիությունների կայքերը՝ անուն, լոգո, գնահատական, ժամանակագրություն, հաճախ տրվող հարցեր։ Նույնիսկ երկրորդ անուն ունի՝ TermGeddon, իսկ CVE համարը, իհարկե, «սպասման մեջ է»։
Նկարագրությունը կարդացվում է իսկական advisory-ի պես։ Երբ տերմինալը գործարկվում է, այն անմիջապես բացում է shell՝ հրամաններ կատարող ծրագիր, և այն միացնում ստեղնաշարին։ Դրանից հետո «հարձակվողը» կարող է կատարել ցանկացած հրաման՝ մուտք գործած օգտատիրոջ բոլոր իրավունքներով։ Հետազոտողները նույնիսկ դեպքեր են գրանցել, երբ shell-ը կատարել է այն հրամանները, որոնք օգտատերն ինքն է գրել։
Շահագործման քայլերը երկուսն են․
Բացել տերմինալը։
Երկրորդ քայլ չկա։
Կայքում կա նաև «լիովին զինված» proof of concept՝ ինտերակտիվ shell հենց էջի մեջ, որի prompt-ն ազնվորեն խոստովանում է՝ victim@localhost: ~ (pwned)։ Կայքն առաջարկում է սկսել help հրամանից։
Մնացածն էլ նույն ոգով է․
Ինչ է պնդում կայքը | Ինչ է դա նշանակում իրականում |
|---|---|
Գնահատականը՝ CVSS 11.0 | CVSS սանդղակն ավարտվում է 10.0-ով |
Շահագործման ժամանակը՝ 0 միլիվայրկյան | Տերմինալն արագ է բացվում |
Ակտիվ շահագործում | Ծրագրավորողները օրը մի քանի անգամ տերմինալ են բացում |
Խոցելի են Terminal.app-ը, cmd.exe-ն, PowerShell-ը, WSL-ը, VS Code-ը և 1978-ի DEC VT100-ը | Դրանք բոլորը տերմինալներ են կամ shell-եր |
Microsoft Paint-ը խոցելի չէ | Paint-ը shell չի բացում։ Թեև իր սեփական CVE-ն վերջերս ստացավ |
Վարակման նշանն է | Սա shell-ի սովորական հրավերն է՝ prompt-ը |
Պաշտպանության միջոցներն առանձին գլուխգործոց են։ Մի՛ բացեք տերմինալներ, իսկ եթե բացել եք՝ անմիջապես փակեք։ Գրեք ավելի դանդաղ, որ րոպեում ավելի քիչ «հարձակում» կատարվի։ Հանեք ստեղնաշարը, թեև կայքը զգուշացնում է, որ էկրանային ստեղնաշարը հայտնի շրջանցման ճանապարհ է։ Իսկ վերջնական լուծումը SHELL=/bin/false-ն է, որը, կայքի իսկ խոստովանությամբ, անջատում է նաև համակարգիչը։
Բացահայտման ժամանակագրությունը սկսվում է 1971-ից, երբ Unix-ի առաջին տարբերակի հետ թողարկվեց Thompson shell-ը։ 1979-ին Bourne shell-ը խոցելիությունը պահպանեց «հետադարձ համատեղելիության համար», 1989-ին Bash-ն իր անունով «հաստատեց», որ հարձակումը դիտավորյալ է (անգլերեն bash նշանակում է «ուժգին հարվածել»), իսկ zsh-ն իր գեղեցիկ տեսքով ավելի շատ «զոհեր» գրավեց։ 2026-ին հետազոտողները տեղեկացրին բոլոր արտադրողներին, որոնք պատասխանեցին՝ «տերմինալը հենց դա է»։ Վերջին քայլը՝ դոմեն գրանցել, լոգո նկարել և դիմել մամուլին, կայքն անվանում է համակարգված բացահայտման ավարտ։
Իսկ FAQ-ում «Խոցելի՞ եմ արդյոք ես» հարցի պատասխանն է՝ այո, եթե համակարգիչ ունեք։ Root իրավունքներ ստանալու համար գաղտնաբառ է պետք, բայց ամենատարածված սցենարում հարձակվողը հենց օգտատերն է։
Ինչու սա խոցելիություն չէ
Տերմինալում կարելի է մեկ հրամանով ջնջել ամբողջ տնային պանակը։ Դա վտանգավոր է, բայց խոցելիություն չէ։
Խոցելիությունը վտանգավոր բան անելու հնարավորությունը չէ։ Խոցելիություն է, երբ ինչ-որ մեկը կարողանում է անել մի բան, որն իրավունք չուներ անելու։ Մասնագետներն ասում են՝ հատում է անվտանգության սահմանը․ ինտերնետի և սերվերի, սովորական օգտատիրոջ և ադմինիստրատորի, մի օգտատիրոջ և մյուսի միջև։
Պատկերացրեք՝ «բացահայտում» եք, որ տան բանալին ունեցող մարդը կարող է բացել տան դուռը։ Դա կողպեքի խոցելիություն չէ, դա կողպեքի աշխատանքն է։ Խոցելիություն կլիներ, եթե դուռը բացվեր առանց բանալու կամ հարևանի բանալիով։
Microsoft-ի ինժեներ Ռեյմոնդ Չենը տարիներ շարունակ իր բլոգում գրում է նման «հաշվետվությունների» մասին և դրանք անվանում է «հերմետիկ դռնակի մյուս կողմում լինել»․ եթե «հարձակման» համար արդեն պետք է գտնվել պաշտպանված տարածքի ներսում, ոչինչ չի կոտրվել։ Օրինակ՝ 2020-ի փետրվարյան գրառումներից մեկը այն մասին է, թե ինչպես են խոցելիություն համարում «բացահայտումն» այն տեղեկության, որն օգտատերն արդեն ուներ։
Cyber Security News-ը Terminal2Shell-ի մասին իր հոդվածում առաջարկում է երեք պարզ հարց՝ ով է կառավարում shell-ը, ինչ մուտք ուներ նա մինչ այդ, և արդյոք հարձակումը հատում է անվտանգության սահմանը։ Terminal2Shell-ը չի անցնում այս ստուգումը․ օգտատերն արդեն ունի այն, ինչ իբր «ստանում է»։
flowchart TD
    A["Ի՞նչ մուտք ուներ «հարձակվողը» մինչև հարձակումը"] --> B["Ի՞նչ ստացավ հարձակումից հետո"]
    B --> C{"Ստացածն ավելի՞ն է, քան ուներ"}
    C -->|"Այո"| D["Հնարավոր է՝ իսկական խոցելիություն է"]
    C -->|"Ոչ"| E["Սա ֆունկցիա է, ոչ թե խոցելիություն"]
Terminal2Shell-ի դեպքում պատասխանը «ոչ» է․ օգտատերը տերմինալից ստանում է հենց իր իրավունքները։
Եվ CVSS-ի մասին․ FIRST-ի ստանդարտով հիմնական գնահատականը 0.0-ից 10.0 է, իսկ 9.0–10.0-ն արդեն «կրիտիկական» է։ 11.0 պարզապես գոյություն չունի։ Սա առաջին կարմիր դրոշն է, որ կայքը կատակում է։
Իսկ իրական «Terminal2Shell» լինո՞ւմ է
Լինում է։ Միայն թե այնտեղ հրամանները գալիս են ոչ թե ձեր ստեղնաշարից, այլ ուրիշից։
2019-ին Mozilla-ի բաց կոդի աջակցման ծրագրի (MOSS) պատվերով Radically Open Security ընկերությունը ստուգեց macOS-ի հայտնի iTerm2 տերմինալը և գտավ CVE-2019-9535-ը։ iTerm2-ը որոշակի տեքստ ստանալիս կարող էր հրամաններ կատարել։ Խնդիրը tmux-ի հետ ինտեգրման մեջ էր և առնվազն յոթ տարի գոյություն ուներ (The Register)։
Վտանգն այն էր, որ բավական էր հարձակվողի տեքստը հայտնվեր ձեր էկրանին․ ssh-ով միանալ վնասակար սերվերի, curl-ով բացել վնասակար կայք կամ tail -f-ով հետևել լոգի, որի մեջ հարձակվողը տող էր ավելացրել։ Ուղղումը թողարկվեց 3.3.6 տարբերակում։
Ահա սա արդեն սահմանի հատում է․ ուրիշի տեքստը դառնում է ձեր հրամանը։
Terminal2Shell | iTerm2, CVE-2019-9535 | React2Shell | |
|---|---|---|---|
Ով է հարձակվողը | Համակարգչի տերը | Նա, ում տեքստը հայտնվում է ձեր տերմինալում | Ցանկացած մեկը ինտերնետից |
Ինչ է պետք նախապես | Արդեն մուտք գործած լինել | Հասնել, որ ձեր տերմինալը ցույց տա իր տեքստը | Ոչինչ, միայն HTTP հարցում |
Ինչ է ստանում | Այն, ինչ արդեն ուներ | Հրամանների կատարում ձեր իրավունքներով | Կոդի կատարում սերվերի վրա |
Սահման հատվո՞ւմ է | Ոչ | Այո | Այո |
Ինչ է իրականում ծաղրում կայքը
Terminal2Shell-ի թիրախը ոչ թե տերմինալներն են, այլ այն, թե ինչպես են այսօր ներկայացվում խոցելիությունները։
Ամեն ինչ սկսվեց 2014-ի ապրիլին Heartbleed-ով։ Ֆիննական Codenomicon ընկերությունը OpenSSL-ի խոցելիությանը տվեց անուն, ստեղծեց առանձին կայք և լոգո՝ արյունահոսող սիրտ, որը դիզայներ Լեենա Սնիդատեն նկարել էր ընդամենը մի քանի ժամում (ZDNet)։ Ընկերության ղեկավարի խոսքով՝ հենց անունն ու լոգոն օգնեցին, որ մարդիկ արագ իմանան խնդրի մասին։
Նույն տարվա սեպտեմբերին հայտնաբերվեց Shellshock-ը՝ հենց Bash-ում։ Հետազոտող Դավի Օտենհայմերն այն ժամանակ կատակեց, որ խոցելիությունը մեծ չէ, քանի դեռ լոգո չունի (Axios)։
2021-ի դեկտեմբերին եկավ Log4Shell-ը, որից հետո «…Shell» վերջավորությունը դարձավ ավանդույթ՝ Spring4Shell, Text4Shell։ 2025-ի դեկտեմբերին հայտնվեց React2Shell-ը՝ React Server Components-ի կրիտիկական խոցելիություն 10.0 գնահատականով, որը թույլ էր տալիս առանց մուտք գործելու կոդ կատարել սերվերի վրա։ Այն հայտնաբերած Լաքլան Դեյվիդսոնը բացեց react2shell.com կայքը (Tenable), իսկ անունն ինքնին ակնարկ էր Log4Shell-ին։
Իսկ 2026-ին ձևաչափը դարձավ զանգվածային։ 2 Shell 2 Furious կայքը, որը հետևում է «Shell» անուններին, միայն հուլիսից հոկտեմբեր ընկած ժամանակահատվածում գրանցել է ինը նոր անուն։ Ահա մի մասը․
Ամսաթիվ | Անուն | Որտեղ |
|---|---|---|
Հուլիսի 17 | WP2Shell | WordPress |
Օգոստոսի 3 | KindaRails2Shell | Ruby on Rails |
Սեպտեմբերի 22 | Comment2Shell | WordPress |
Հոկտեմբերի 16 | Plex2Shell | Plex Media Server |
Հոկտեմբերի 21 | PHP | |
Հոկտեմբերի 22–25 | Node2Shell, HTTP2Shell, Brotli2Shell | Google-ի Brotli ապակոդավորիչ |
Վերջին տողն առանձնապես ուսանելի է։ Brotli ապակոդավորիչի մեկ սխալ՝ CVE-2026-111497, մի քանի օրում ստացավ երեք անուն։ Imperva-ն այն անվանեց Node2Shell, մյուսները՝ HTTP2Shell, իսկ JFrog-ը պնդեց, որ այս անունները չեն արտացոլում խնդրի ամբողջ ծավալը, և առաջարկեց Brotli2Shell (JFrog)։ Մեկ խոցելիություն, երեք բրենդ։
Հետաքրքիր մանրուք էլ կա․ այս տարվա նման խոցելիություններից մի քանիսը գտնվել են AI-ի օգնությամբ։ PHP2Shell-ը հայտնաբերելիս, օրինակ, հետազոտողն օգտագործել է OpenAI-ի մոդել (Wikipedia), իսկ XSS2Shell անունը, 2 Shell 2 Furious-ի հեղինակի խոսքով, տվել է հենց այն AI գործիքը, որը գտել էր խոցելիությունը։ Հեղինակը կանխատեսում է, որ նման անունները միայն կշատանան։
Terminal2Shell-ն այս ամենը ծաղրում է իր FAQ-ում․ լուրջ խոցելիությանն անհրաժեշտ են լոգո, դոմեն և թվով ու գոյականով ավարտվող անուն, և Terminal2Shell-ն ունի բոլոր երեքը։ Իսկ մյուս *2Shell-երի հետ կապի մասին հարցին կայքը պատասխանում է, որ դրանց հրապարակային PoC-ների մեծ մասը սկսվում է նրանից, որ հետազոտողը բացում է տերմինալ և հրաման գրում։ Այսինքն՝ Terminal2Shell-ը բոլորի հիմքում է։ Այն ուղղելը կչեզոքացներ ամբողջ ընտանիքը, բայց ոչ մի արտադրող դա չի անի, որովհետև հետազոտողներն այլևս բլոգ գրելու թեմա չեն ունենա։
Ուրեմն անունները վա՞տ են
Ոչ միանշանակ։ Heartbleed-ի դեպքում անունն ու լոգոն իսկապես օգնեցին, որ խնդրի մասին արագ իմանան նույնիսկ նրանք, ովքեր OpenSSL բառն առաջին անգամ էին լսում (Dark Reading)։ Բայց նույն հոդվածում WithSecure-ի Միկո Հիպոնենը նկատում է, որ ամեն սովորական խոցելիության կայք և լոգո պետք չէ, որքան էլ որ մարքեթինգի բաժինները դա ցանկանան։
Դեռ 2014-ին VDC Research-ը զգուշացնում էր, որ Heartbleed-ի հաջողությունից հետո մյուս ընկերություններն էլ կփորձեն նույն ձևով ուշադրություն գրավել (VDC Research)։ Տասներկու տարի անց սա այլևս կանխատեսում չէ։
Խնդիրը ոչ թե անուններն են, այլ աղմուկը։ Երբ ամեն շաբաթ նոր «կրիտիկական» բրենդ է հայտնվում, դժվարանում է հասկանալ՝ որն է պահանջում հենց այսօրվա արձագանք։ Terminal2Shell-ը հենց դրա վրա է խաղում․ առաջին հայացքից այն վստահելի է թվում, որովհետև կրկնում է իսկական advisory-ների ձևը։
Բայց սա չպետք է տանի հակառակ ծայրահեղության։ 2 Shell 2 Furious-ի հեղինակն ինքն է ընդգծում, որ անունները ծաղրելը չի նշանակում, թե խոցելիություններն իրական չեն։ Plex2Shell-ով, ըստ հաղորդումների, սերվերներում կրիպտոմայներներ են տեղադրել, իսկ PHP2Shell-ը միացրել են Linux-ի միջուկի խոցելիության հետ՝ root իրավունքներ ստանալու համար (Cyber Security News)։
Ինչպես տարբերել իսկական խոցելիությունն աղմուկից
Հաջորդ անգամ, երբ տեսնեք նոր կայք՝ կարմիր վահանակով և «2Shell» անունով, տվեք մի քանի հարց․
Ո՞ր արտադրանքն ու որ տարբերակներն են խոցելի։ Լուրջ հաղորդագրությունը նշում է կոնկրետ տարբերակներ։ Terminal2Shell-ը՝ «բոլոր համակարգերը 1971-ից»։
Ի՞նչ մուտք է պետք հարձակվողին նախապես։ Առանց հաշվի՝ ինտերնետից, թե՞ արդեն համակարգի ներսից։
Ի՞նչ է նա ստանում, որ նախկինում չուներ։ Եթե ոչինչ, սա ֆունկցիա է։
Կա՞ CVE, արտադրողի պաշտոնական հաղորդագրություն և ուղղում։ Կարդացեք advisory-ն, ոչ միայն լոգոյով կայքը։
Գնահատականը տրամաբանակա՞ն է։ CVSS-ը 10-ից բարձր չի լինում։ Իսկ 10.0-ն էլ նշանակում է վտանգի աստիճան, ոչ թե ձեզ կոտրելու հավանականություն։
Փնտրեք CVE համարով, ոչ թե անունով։ Brotli-ի օրինակը ցույց տվեց, որ մեկ սխալը կարող է երեք անուն ունենալ։
Եվ վերջապես՝ ստուգեք, թե իրականում ինչ տարբերակներ են տեղադրված ձեր մոտ, փոխանակ ենթադրելու, որ ամեն ինչ կարգին է։
Կարճ ասած
Terminal2Shell-ը կատակ է․ նրա «խոցելիությունը» տերմինալի սովորական աշխատանքն է։
Թարմացնել, տերմինալները փակել կամ ստեղնաշարը հանել պետք չէ։
Կայքը ծաղրում է բրենդավորված խոցելիությունների մոդան․ միայն 2026-ի հուլիսից հոկտեմբեր առնվազն ինը նոր «Shell» անուն է հայտնվել։
Խոցելիության էությունը սահմանի հատումն է։ Եթե «հարձակվողը» ստանում է այն, ինչ արդեն ուներ, դա ֆունկցիա է։
Անունները կարող են զվարճալի լինել, բայց PHP2Shell-ի, Plex2Shell-ի և մյուսների ետևում իրական ռիսկեր կան։ Հետևեք դրանց CVE համարով։
Իսկ եթե այս հոդվածից հետո բացեք տերմինալ՝ ձեր PHP-ի տարբերակը ստուգելու համար, իմացեք՝ հենց նոր շահագործեցիք Terminal2Shell-ը։ Մնացեք զգոն։
Comments (0)