
Արա, տղեք, բարևներ: Ձեզ հետ ա legion_603֊ը: Ուրեմն էսօր խոսում ենք մի բանի մասին, որը ցանկացած դեվելոպեր կյանքում գոնե մեկ անգամ միացրել է, բայց դե, ոնց որ միշտ, սիսադմինների ու հաքերների ձեռքին դա դառնում է իսկական մոգություն (կամ գլխացավանք)։ Խոսքը SSH-թունելների մասին է։
Կոպիտ ասած՝ SSH-թունելը քո համակարգչի ու հեռավոր սերվերի միջև ստեղծվող «գաղտնի անցքն» է, որն օգտագործում է Port Forwarding (պորտերի վերահասցեավորում)։ Սա ստեղծվել է անպաշտպան ցանցերով ապահով կապ հաստատելու համար, բայց դե հաքերներն էլ էշ չեն. իրենք էս գործիքով շրջանցում են ֆայրվոլները (firewalls) ու թաքցնում իրենց կեղտոտ գործերը։
Որպեսզի ձեր սերվերներում «ձախ» թունելներ չփորեն, պետք է սովորել դրանք բռնացնել։ Ու այսօր ցույց կտանք, թե ոնց դա անել Linux-ում՝ SSHD դեմոնի (սպասարկող ծրագրի) համակարգային կանչերը լոգավորելով։
Ոնց են աշխատում SSH-թունելները
Սիսադմինները սա շատ են սիրում։ Պատկերացրեք՝ կա մի բազա կամ սերվեր, որը փակ ցանցում է, բայց դուք ունեք SSH կապ այդ ցանցի սերվերներից միայն մեկի հետ։ Port Forwarding-ի շնորհիվ դուք էդ մի հատիկ սերվերը սարքում եք «պրոքսի» ու կպնում ձեզ պետք եղած փակ ռեսուրսին։
Եկեք նայենք, թե ինչ տեսակի թունելներ կան (ու ոնց են դրանցով մեզ էշի տեղ դնում)։
1. Լոկալ թունելներ (Local Forwarding)
Ամենապարզ ձևն է. բացում ես պորտ քո տեղական մեքենայի վրա, որը տանում է դեպի հեռավոր սերվերի պորտը։
Bash
$ ssh -v -L 81:127.0.0.1:80 user@anasunserverԷս -L ֆլագը հենց թունելի համար է։ Այսինքն՝ մեր համակարգչի 81 պորտը սկսում է «լսել»։ Ինչ ուղարկենք 81 պորտին, թունելով գնալու է հեռավոր սերվերի (anasunserver) լոկալ 80 պորտին։
Կամ էլի մի օրինակ.
Bash
$ ssh -v -L 127.0.0.1:81:example.com:80 user@anasunserver
Այստեղ տրաֆիկը մեր ու SSH սերվերի միջև գնում է թունելով, իսկ SSH սերվերից մինչև example.com՝ սովորական բաց ճանապարհով։
Իսկ եթե ուզում ենք, որ մեր լոկալ ցանցի ուրիշ տղերքն էլ օգտվեն էս թունելից, գրում ենք 0.0.0.0.
Bash
$ ssh -v -L 0.0.0.0:81:127.0.0.1:80 user@anasunserver2. Հեռավոր թունելներ (Remote / Reverse Tunnel)
Այս մեկը հակառակն է՝ հեռավոր սերվերից տրաֆիկը բերում է քո լոկալ մեքենա։ Հաքերների ամենասիրած ձևն է՝ ինֆրաստրուկտուրայում արմատներ գցելու (persistence) համար։
Bash
$ ssh -v -R 0.0.0.0:81:localhost:80 user@targetԱյսինքն՝ հեռավոր սերվերի վրա բարձրացնում ենք 81 պորտը, ու ինչ գա էդ պորտին, գալու է մեր target հոսթի 80 պորտ։
Կարելի է նաև «reverse» (հակադարձ) թունել սարքել.
$ ssh -v -R 0.0.0.0:81:127.0.0.1:80 192.168.1.100 user@remoteserver3. Դինամիկ թունելներ (Dynamic Forwarding)
Սա արդեն վերին պալատ է։ Ստեղծվում է -D ֆլագով.
$ ssh -v -D 3000 REMOTESERVERՔո լոկալ հոսթի վրա բացվում է լրիվ լիարժեք SOCKS պրոքսի-սերվեր։ Սրա վտանգն այն է, որ հաքերը կպնում է ոչ թե մեկ կոնկրետ սերվերի, այլ էդ պրոքսիով կարող է սկանավորել ու քրքրել քո ամբողջ ներքին ցանցը։ Ու ամենավատը՝ էս թունելը համարյա հետքեր չի թողնում (logs)։
Բա ոնց բռնացնենք. SSHD-ի վերլուծություն auditd-ով
Քանի որ սովորական SSH լոգերը մեզ ոչ մի նորմալ բան չեն ասում թունելների մասին, ստիպված ենք իջնել օպերացիոն համակարգի մակարդակ։
Linux սերվերներում SSH-ի համար պատասխանատու է SSHD դեմոնը։ Երբ թունել է ստեղծվում, նա կատարում է երկու հիմնական համակարգային կանչ (syscall)՝
bind — պորտ բացելու (լսելու) համար։
connect — հոսթին միանալու համար։
Այս ամենը որսալու համար մեզ պետք է Auditd (Linux Audit Daemon) ծրագիրը, որը ֆիլտրում է էս կանչերը ու գրում իր լոգի մեջ։
Կարգավորում ենք Auditd կանոնները
Բացում ենք /etc/audit/rules.d/audit.rules ֆայլը ու ավելացնում էս տողերը.
####### Network Events
##### Connect x64/x32
-a always,exit -F arch=b64 -S connect -F a2=0x10 -k Commonly_Used_Port
-a always,exit -F arch=b64 -S connect -F a2=0x1c -k Commonly_Used_Port
####### Bind x64/x32
-a always,exit -F arch=b64 -S bind -F a2=0x10 -k Commonly_Bind_Port
-a always,exit -F arch=b64 -S bind -F a2=0x1c -k Commonly_Bind_Port
Կարևոր նյուանս տղեքի համար. Սերվերում միլիոն ու մի հատ լոկալ միացում է լինում, ամեն ինչ լոգավորելուց լոգերը կպայթեն։ Դրա համար օգտագործում ենք a2 պարամետրը (sockaddr-ի երկարությունը)։
a2=0x10 — ֆիլտրում է միայն IPv4 ցանցային միացումները։
a2=0x1C — նույնն է, ուղղակի IPv6-ի համար։
Դետեկցիայի տրամաբանությունը (Sigma & KUMA)
Որպեսզի ձեր SIEM համակարգը հասկանա՝ երբ ահազանգ տա, գրում ենք կանոններ։ Օրինակ՝ Sigma Rule-ի տեսքով (որը բոլոր SIEM-ները հասկանում են)։ Տրամաբանությունը պարզ է՝ փնտրում ենք connect կամ bind կանչերը, որոնց տերն է sshd գործընթացը (process), ու կարևոր է, որ proctitle-ի (command line) մեջ էլի լինի sshd բառը։
Պրոֆիլավորում (False Positive-ների սպանդ)
Եթե էս կանոնը հենց այնպես թողնեք, շաբաթական 1000 հոսթից մի 300 հատ սուտ ահազանգ (false positive) կստանաք։ Որպեսզի SOC-ի տղերքը ձեզ չանիծեն, բացառեք էս ամենը.
Բացառել Proctitle-ի մեջ [listener] 0 of 10-100 startups տողը (սա SSH-ի սովորական ստարտային լոգն է)։
Բացառել 0 պորտը (սա թեստավորման կամ սխալների ժամանակ է լինում)։
Բացառել X-server-ի պորտերը (օրինակ՝ 6000-ից 6200 միջակայքը)։
Իրական հետաքննության օրինակներ
Օրինակ 1: Բռնացնում ենք Connect-ով (Լոկալ թունել)
Ենթադրենք՝ մեր SIEM-ը գոռաց, թե 11.62.10.146 սերվերի վրա եղել է կասկածելի connect կանչ։
Նայում ենք լոգին. SSHD գործընթացը փորձում է կպնել 11.62.10.249 հոսթի 8080 (HTTP) պորտին։
Հարց: Արա, SSHD-ն ի՞նչ գործ ունի HTTP պորտի վրա։
Նայում ենք սեսիայի ID-ին (օրինակ՝ 33440), տեսնում ենք, որ մուտքի աղբյուրն է 11.62.10.253 (Հաքերի հոսթը)։
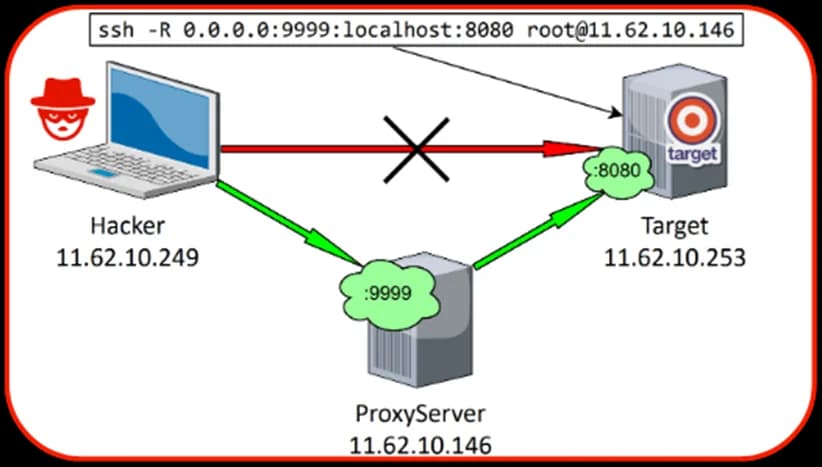
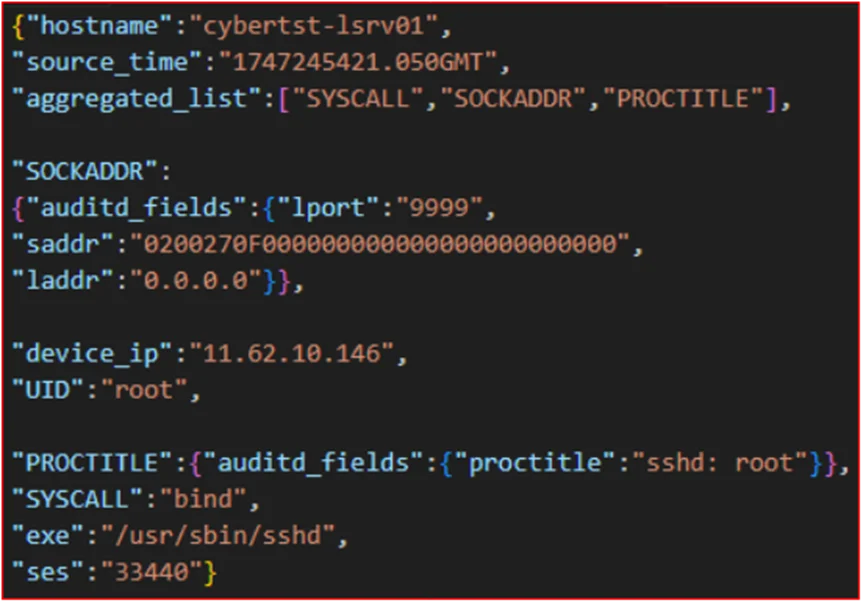
Ի՞նչ է կատարվել. Հաքերը սարքել է լոկալ թունել իր մեքենայի 9999 պորտից մեր ProxyServer-ի միջով դեպի Target սերվերի 8080 պորտը։
[Հաքերիկ (11.62.10.253)] ---> [ProxyServer (11.62.10.146)] ---> [Target (11.62.10.249:8080)]
Օրինակ 2: Բռնացնում ենք Bind-ով (Հեռավոր թունել)
Լոգում տեսնում ենք bind կանչ, ու պորտը բացվել է լսելու համար (0.0.0.0:9999)։ Սա նշանակում է, որ ինչ-որ մեկը սարքել է Remote թունել, որպեսզի արտաքին աշխարհին հասանելի դարձնի ներքին 11.62.10.253:8080 (Target) սերվերը ProxyServer-ի միջոցով։
Հաճախ հաքերները սա դնում են cron-ի (Linux-ի ավտոմատ առաջադրանքների) մեջ, որ, օրինակ, ամեն օր ժամը 18:00-ին թունելը ավտոմատ բացվի, իրենք մտնեն ցանց, քեֆ անեն։
SSH-ի Կարծրացում (Hardening)
Եթե ձեր անվտանգության պահանջները խիստ են, ու ձեր բիզնես-պրոցեսներին պետք չեն էս թունելները, ուղղակի անջատեք դրանք /etc/ssh/sshd_config ֆայլում.
AllowTcpForwarding no
GatewayPorts no
PermitTunnel no
PermitRootLogin no
PermitRootLogin without-password no
⚠️ Ուշադրություն. Մեկ էլ չվազեք էս տողերը հենց հիմա copy-paste անեք production-ում։ Սկզբից ստուգեք՝ արդյոք ձեր ծրագրերից որևէ մեկը սրանով չի աշխատում, թե չէ սաղ կջարդեք, հետո կասեք՝ SOC-ի տղերքն ասեցին։
SSH թունելները շատ լավ ու պետքական բան են, բայց հաքերների ձեռքին դառնում են զենք։ Network տրաֆիկի վերլուծությունը (NDR) լավ բան է, բայց տրաֆիկը կոդավորված է (encrypted), ու այնտեղ ոչ մի բան չեք տեսնի։ Իսկ ահա OS-ի մակարդակով bind ու connect կանչերը որսալը թույլ է տալիս հստակ տեսնել՝ ով, որտեղ և ինչ պորտով է թունել փորել։
Ապահով կացեք, տղեք:
Comments (5)