
Ողջույն բոլորին, ընկերներ ձեր հետ է legion_603
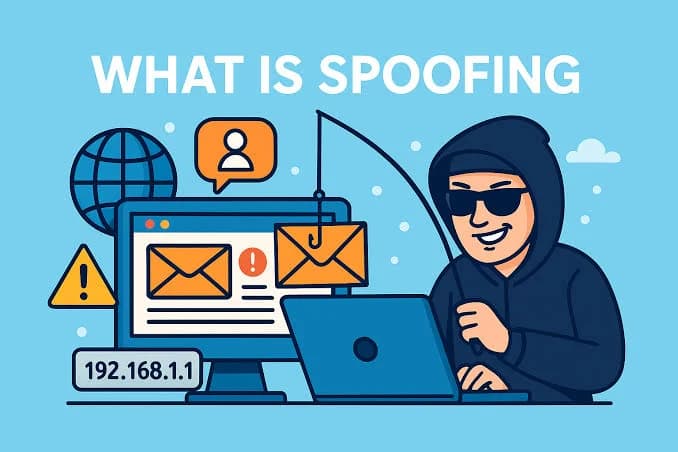
Այս հոդվածում կծանոթանանք Սփուֆինգ (Spoofing) կոչվող կիբերհարձակմանը, կդիտարկենք դրա աշխատանքի սկզբունքը և սփուֆինգ-հարձակումների տեսակները: Ինչպես նաև կիմանանք պաշտպանության միջոցների մասին:
Սփուֆինգը (spoofing) կիբերհարձակում է, որի ժամանակ չարագործը ներկայանում է որպես վստահելի աղբյուր՝ անձնական տվյալներին հասանելիություն ստանալու համար: Կեղծումը կարող է տեղի ունենալ վեբ-կայքերի, էլեկտրոնային փոստի, հեռախոսազանգերի, տեքստային հաղորդագրությունների, IP հասցեների և սերվերների միջոցով: Որոշ սփուֆինգ-հարձակումներ թիրախավորում են առանձին անհատների, մինչդեռ մյուսները փորձում են խաբել ամբողջական ցանցեր:
Ինչպե՞ս է այն աշխատում
Սփուֆինգի բոլոր տեսակներն աշխատում են նույն սկզբունքով՝ հաղորդագրության կամ տվյալների աղբյուրի քողարկում:
Սփուֆինգ թե՞ ֆիշինգ
Ֆիշինգի և սփուֆինգի միջև տարբերությունն այն է, որ սփուֆինգը քողարկում է հաղորդագրության աղբյուրը կամ ծագումը: Իսկ ֆիշինգն օգտագործում է սոցիալական ինժեներիայի մեթոդներ, որպեսզի մարդկանց խաբեությամբ ստիպի բացել հաղորդագրությունները, անցնել հղումներով և բացահայտել իրենց տվյալները: Սփուֆինգն ու ֆիշինգը հաճախ փոխկապակցված են, քանի որ չարագործները, որպես կանոն, օգտագործում են սփուֆինգի մեթոդները՝ իրենց ֆիշինգային հարձակումներն ավելի հավաստի դարձնելու համար:
Սփուֆինգ-հարձակումների տեսակները
Սփուֆինգը կարող է իրականացվել հարձակումների տարբեր տեսակներով և ձևերով, չէ՞ որ կեղծել կարելի է շատ բան: Ահա մի քանի տարածված տեսակներ.
Հեռախոսահամարի կեղծում (Caller ID spoofing) Խարդախն օգտագործում է կեղծ տեղեկատվություն զանգահարողի իդենտիֆիկատորը (Caller ID) փոխելու համար: Այն այնպիսի տեսք ունի, կարծես զանգում է ձեզ ծանոթ հեռախոսահամար, օրինակ՝ ձեր ընկերը:
Կայքի կեղծում (Website spoofing) Հանցագործը ստեղծում է վնասակար կայք, որը նման է վստահելի և անվտանգ կայքի՝ օգտագործելով դրա տառատեսակները, գույներն ու լոգոները:
Էլեկտրոնային փոստի կեղծում (Email spoofing) Խարդախն ուղարկում է էլեկտրոնային նամակներ ուղարկողի կեղծ հասցեներով՝ նպատակ ունենալով վարակել ձեր համակարգիչը վնասակար ծրագրերով (malware), ստանալ ստացողի տվյալները և գաղտնի տեղեկատվությունը (օրինակ՝ բանկային տվյալները): Որպես ուղարկողի հասցե հաճախ օգտագործվում են այնպիսի հասցեներ, որոնց դուք վստահում եք:
IP հասցեի կեղծում (IP spoofing) Այս դեպքում հանցագործը թաքցնում է իր իրական գտնվելու վայրը և IP հասցեն, որպեսզի համոզի, որ իր կողմից ուղարկվող տեղեկատվությունը գալիս է վստահելի աղբյուրից:
DNS սերվերի կեղծում (DNS spoofing) Այս դեպքում օգտատիրոջ տրաֆիկը վերահասցեագրվում է դեպի կեղծ IP հասցեներ:
SMS սփուֆինգ (SMS spoofing) Խարդախն ուղարկում է SMS հաղորդագրություն վնասակար ֆայլերով, ընդ որում՝ ուղարկողի համարը փոխվում է ստացողին ծանոթ համարի:
GPS սփուֆինգ (GPS spoofing) GPS ընդունիչի միջոցով փոխանցվում են կեղծ ազդանշաններ՝ դրանք ներկայացնելով որպես իրական: Դրա շնորհիվ խարդախը «փոխում է» իր գտնվելու վայրը:
ARP սփուֆինգ (ARP spoofing) Հանցագործն իր IP հասցեն փոխարինում է զոհի հասցեով և հասանելիություն է ստանում այն տվյալներին, որոնք նախատեսված էին այդ IP հասցեի տիրոջ համար:
MitM հարձակում (Man-in-the-Middle) «Մարդը մեջտեղում» (MitM) տիպի հարձակումները տեղի են ունենում այսպես. խարդախը կոտրում է Wi-Fi ցանցը կամ ստեղծում է կեղծ ցանց՝ միացման երկու կողմերի միջև վեբ-տրաֆիկը որսալու համար:
Ֆայլերի ընդլայնման կեղծում (File extension spoofing) Հարձակման այս տեսակում ֆայլերն ու դրանց ընդլայնումները քողարկվում են: Օրինակ՝ «filename.txt.exe»: Այստեղ ֆայլը, որն արտաքնապես տեքստային ձևաչափի է, իրականում վնասակար ծրագիր է:
Ինչպե՞ս պաշտպանվել
Ստորև բերված են հանձնարարականներ, որոնք կօգնեն ձեզ պաշտպանվել սփուֆինգ-հարձակումներից.
Օգտագործեք սպամ-ֆիլտր Սա թույլ չի տա կեղծ նամակների մեծ մասին հայտնվել ձեր էլեկտրոնային փոստի արկղում:
Ուսումնասիրեք հաղորդագրությունները Կասկածելի նշաններ են՝ վատ քերականությունը կամ նախադասության անսովոր կառուցվածքը:
Ուշադրություն դարձրեք ուղարկողի հասցեին Ստուգեք հասցեի տողը ձեր բրաուզերում: Կեղծ վեբ-կայքը, ամենայն հավանականությամբ, պաշտպանված չի լինի:
Հաստատեք տեղեկատվությունը Եթե էլեկտրոնային նամակը կամ զանգը կասկածելի են թվում, առանձին հաղորդագրություն ուղարկեք կամ զանգահարեք ուղարկողին՝ ստուգելու համար, թե արդյոք ձեր ստացած տեղեկատվությունն օրինական է, թե ոչ:
Մինչ հղմանը սեղմելը՝ մկնիկի կուրսորը պահեք դրա վրա Եթե URL հասցեն կասկածելի է թվում, մկնիկի կուրսորը պահեք հղման վրա, որպեսզի նախքան սեղմելը հստակ տեսնեք, թե ուր է այն ձեզ տանելու:
Ակտիվացրեք երկփուլանի վավերացումը (2FA)
Օգտագործեք հակավիրուսային ծրագրեր
Comments (1)