
MobSF - (Mobile Security Framework)
Ավտոմատացնելու Համար
MobSF-ը (Mobile Security Framework) բաց կոդով, միասնական հարթակ է Android/iOS/Windows հավելվածների անվտանգության ստատիկ և դինամիկ վերլուծության համար: Անփոխարինելի գործիք փենթեսթերների համար։
SAST & DAST
OWASP Mobile Top 10
Malware Analysis
Սփոյլեր՝ երկուսն էլ, բայց տարբեր ձևերով, ու սա շատ կարևոր է հասկանալ։
Ամեն անգամ, երբ լսում ենք՝ «դե մեզ մոտ անվտանգության հետ ամեն ինչ նորմալ է, բանկ չենք, որ ինչ-որ մեկը մեզ կպնի», ներսումս ինչ-որ բան կծկվում է։ Էս ֆրազից հետո սովորաբար պարզվում է, որ իրենց մոտ աուտենտիֆիկացիայի տոկենները (tokens) ընկած են SharedPreferences-ում, SQL հարցումները գրված են առանց պարամետրերի, իսկ Firebase-ն էլ աշխատում է առանց որևէ մուտքի իրավունքի (rules)։ Էս հոդվածը փորձ է՝ անկեղծ համեմատելու էս երկու աշխարհները, գտնելու ընդհանուր կետերը ու հասկանալու, թե ինչու են որոշ խնդիրներ նույնը, իսկ մյուսները՝ սկզբունքորեն տարբեր։
Ինչի՞ վրա ենք հիմնվում՝ OWASP Top 10 Web 2025, OWASP Mobile Top 10 2024, NVD/CVE բազաների վիճակագրություն, իրական պենտեստների (pentests) տվյալներ ու IBM Cost of a Data Breach 2024 հաշվետվություն։
Խնդրի մասշտաբը․ թվեր, որոնք սթափեցնում են
Ըստ OWASP-ի ու NVD-ի վերջին տարիների տվյալների՝ պատկերը հիմնովին չի փոխվում, փոխվում են միայն դետալները։
Ինյեկցիաները (Injections) կայուն կերպով առաջատար են բոլոր վեբ-կատեգորիաների CVE-ների մեջ։ Էս խնդիրը կա դեռ 90-ականներից, գրված է անվտանգության ցանկացած գրքում, բայց մեկ է՝ ամեն օր հանդիպում է production-ում։
Աուտենտիֆիկացիայի սխալներ (Authentication failures) — credential stuffing, session fixation, կրիտիկական գործողությունների ժամանակ MFA-ի (երկփուլանի վավերացման) բացակայություն։ Ըստ OWASP-ի՝ սրանք տարեկան հանդիպում են տասնյակ հազարավոր հավելվածներում։
Կրիպտոգրաֆիկ սխալներ (Cryptographic failures) — MD5՝ գաղտնաբառերի համար, կոդի մեջ захардкодить արած բանալիներ, TLS 1.0՝ продакшն-ում։ Ու սա այն դեպքում, երբ ճիշտ լուծումները վաղուց արդեն հայտնի են ու մանրամասն գրված։
Մուտքի իրավունքների կառավարման խախտումներ (Broken Access Control - Web) — ըստ OWASP-ի՝ հանդիպում է թեստավորված հավելվածների ավելի քան 90%-ում։ Հենց դրա համար էլ էս կատեգորիան արդեն երրորդ անգամն է, ինչ Web Top 10-ում առաջին տեղն է զբաղեցնում։
Մոբայլ հավելվածների մոտ պատկերը ավելի ուրախ չէ։ OWASP Mobile Security Testing Guide-ի շրջանակներում արված հետազոտությունները ցույց են տալիս․
Մոբայլ հավելվածների մեծ մասը պարունակում է առնվազն մեկ խոցելիություն Mobile Top 10-ից։
Տվյալների անապահով պահպանումը (տոկենները՝ չպաշտպանված տեղերում, չկոդավորված բազաները) աուդիտների ժամանակ ամենահաճախ հանդիպող «նվերներից» է։
APK-ների ստատիկ վերլուծության (static analysis) ժամանակ կոդի մեջ թողնված API-բանալիները հանդիպում են շատ ավելի հաճախ, քան կցանկանայինք մտածել։
Իսկ հետևանքները լրիվ իրական են՝ անձնական տվյալների արտահոսք, ֆինանսական կորուստներ ու տուգանքներ (GDPR և այլն)։ Ըստ IBM Cost of a Data Breach 2024-ի՝ տվյալների արտահոսքի միջին արժեքը կազմել է 4.88 միլիոն դոլար, իսկ հակերային հարձակումը բռնացնելու ու կանգնեցնելու միջին ժամանակը՝ մոտ 194 օր։ Ու սա դեռ առանց ռեպուտացիոն կորուստները հաշվելու։
OWASP Top 10: Մանրամասն համեմատություն
Նախքան դետալների մեջ խորանալը, եկեք երկու ցուցակները դնենք կողք կողքի ու միանգամից գտնենք ընդհանուր գծերը։
Չնայած հարթակների տարբերությանը՝ թե՛ վեբը, թե՛ մոբայլը տառապում են նույն ֆունդամենտալ խոցելիություններից։ Մուտքի իրավունքների թույլ կառավարումն ու աուտենտիֆիկացիայի սխալները հաքերներին թույլ են տալիս գործել ուրիշի անունից կամ ստանալ տվյալներ առանց թույլտվության։ Սխալ կրիպտոգրաֆիան՝ լինի դա թույլ ալգորիթմներ, թե տեղական չկոդավորված պահոց, զգայուն տվյալները դարձնում է բաց գիրք։ Սխալ կոնֆիգուրացիան ավելորդ դռներ է բացում երկու հարթակներում էլ։ Մատակարարման շղթայի (supply chain) խնդիրները նշանակում են, որ երրորդ կողմի (third-party) ծրագրերը դառնում են հարձակման վեկտոր դեռ մինչև продакшն հասնելը։ Ու վերջապես, մուտքային տվյալների անբավարար ստուգումն ու ինյեկցիաները մնում են քրոնիկ հիվանդություն ամենուր, որտեղ օգտատիրոջ տվյալներն առանց ֆիլտրման (sanitization) ընկնում են ինտերպրետատորի մեջ․ կապ չունի՝ դա բրաուզեր է, թե մոբայլ հավելված։
Վեբի յուրահատուկ ցավերը
Վեբում յուրահատուկ սպառնալիքները կենտրոնացած են սերվերային տրամաբանության (server logic) ու համակարգի տեսանելիության (observability) շուրջ։ Անվստահելի դիզայնը նշանակում է, որ ճարտարապետական սխալները դրվում են դեռ բիզնես-պրոցեսների նախագծման փուլում, ու դրանք հնարավոր չէ «պատչել» (patch) առանց կոդը հիմնովին վերագրելու։ Ծրագրային ապահովման և տվյալների ամբողջականության խախտումները հարվածում են CI/CD փուլերին ու ավտոմատ թարմացման մեխանիզմներին։ Իսկ նորմալ լոգավորման ու մոնիտորինգի բացակայությունը հարձակումն անտեսանելի է դարձնում․ հաքերը կարող է ամիսներով նստել ներսում, քանի դեռ ոչ մեկ լոգերին չի նայում։ Սխալներն ու բացառությունները (exceptions) ոչ ճիշտ մշակելն էլ լրացնում է պատկերը․ ստեկտրեյսերն (stack traces) ու ներքին սխալների մասին հաղորդագրությունները արտահոսում են բրաուզեր՝ հաքերին տալով ներքին ինֆրաստրուկտուրայի ամբողջական քարտեզը։
Մոբայլի յուրահատուկ ցավերը
Մոբայլում սպառնալիքները տեղափոխվում են հենց սարքի ու հավելվածի էկոհամակարգի կողմը։ Անապահով փոխազդեցությունը չպաշտպանված IPC-ալիքների, deep links-ի ու միջգործընթացային ինտենտների (intents) միջոցով բացում է այնպիսի հարձակումների ճանապարհ, որոնք վեբում պարզապես գոյություն չունեն։ Բինար կոդի անբավարար պաշտպանությունը թույլ է տալիս ռեվերս-ինժինիրինգ (reverse engineering) անել հավելվածը, հանել կոդի մեջ թաքցրած բանալիները ու վերափաթեթավորել APK-ն՝ մեջը վնասակար «նաչինկա» դնելով։ Գաղտնիության (privacy) անբավարար վերահսկողությունն էլ արտացոլում է մոբայլ թույլտվությունների (permissions) սպեցիֆիկան․ գեոլոկացիան, տեսախցիկը, կոնտակտները երրորդ կողմի SDK-ների միջոցով աննկատ արտահոսում են, իսկ օգտատերը հաբար էլ չի լինում։ Սրանք խնդիրներ են, որոնց մասին վեբ-դեվելոպերը նույնիսկ չի էլ մտածում որպես վտանգի աղբյուր։
Ճարտարապետությունն է որոշում սպառնալիքները
Թե ինչու են էս ցուցակները տարբերվում, շատ ավելի պարզ է դառնում, երբ նայում ես ճարտարապետությանը (architecture)։
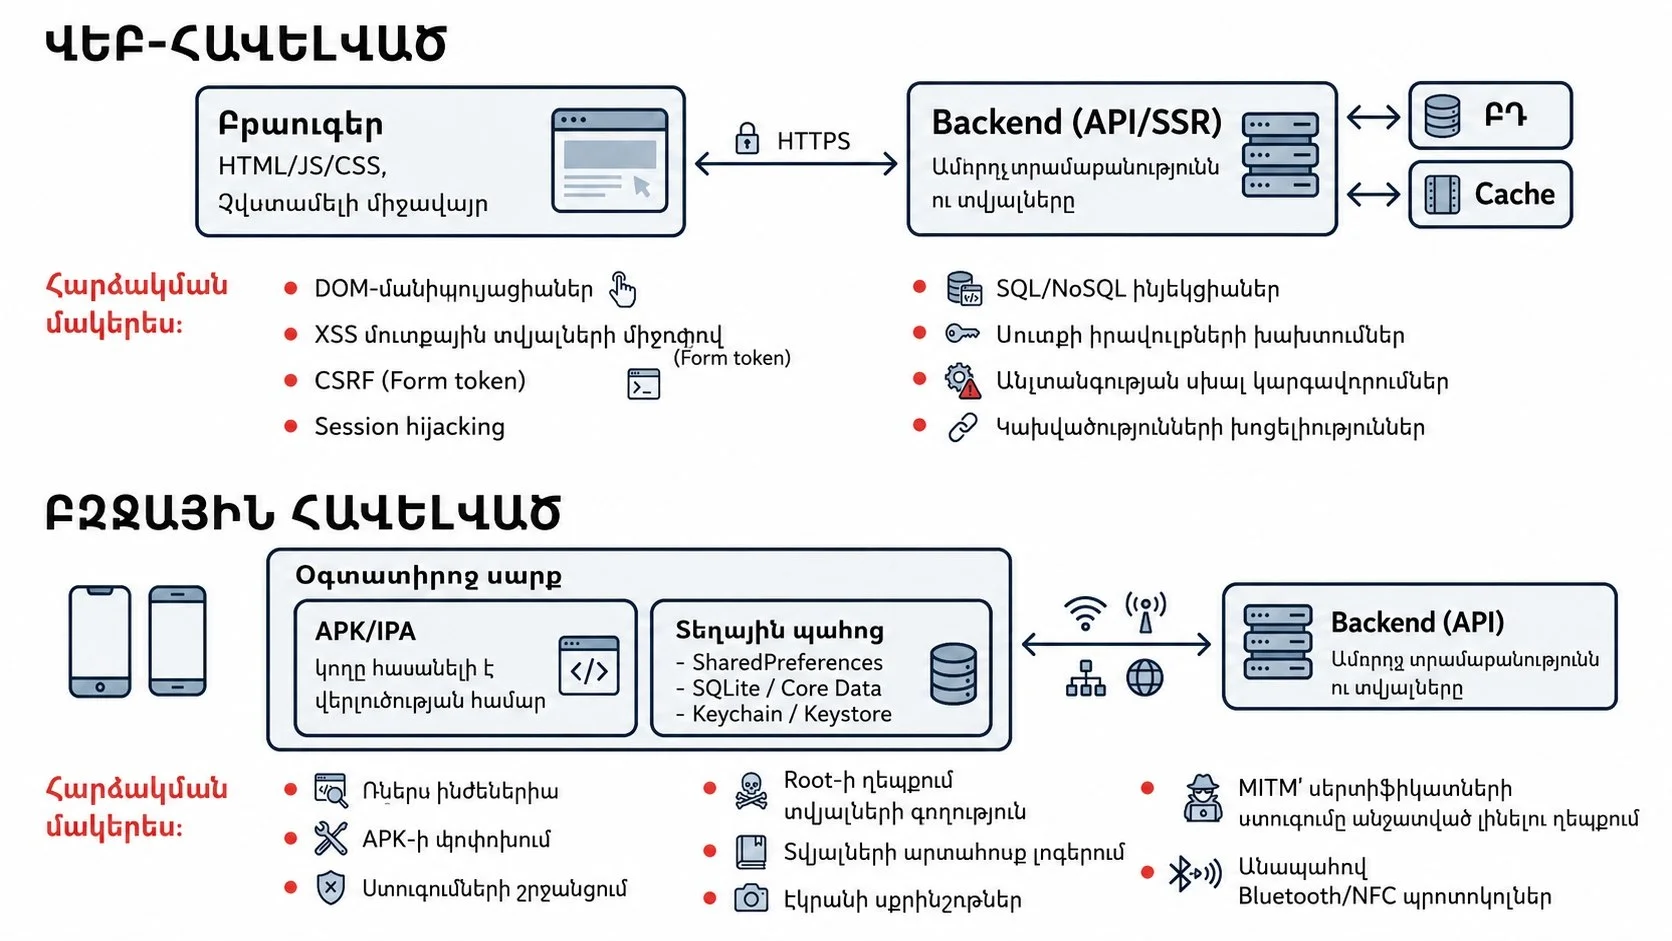
Սխեմայի ամենակարևոր եզրակացությունը․ վեբում հաքերը հարձակվում է սերվերի վրա՝ բրաուզերն օգտագործելով ընդամենը որպես գործիք։ Իսկ մոբայլում հաքերը կարող է հարձակվել հենց հավելվածի վրա՝ ներբեռնել այն, դեկոմպիլյացիա անել, փոփոխել ու աշխատեցնել root արած սարքի վրա՝ զուգահեռ որսալով ողջ տրաֆիկը։
Ընդ որում՝ բեքենդը (backend) ընդհանուր է․ թե՛ մոբայլ, թե՛ վեբ կլիենտները աշխատում են նույն API-ի հետ։ Սերվերի վրայի խոցելիությունը հավասարապես վտանգավոր է երկուսի համար էլ։
Ընդհանուր խոցելիություններ․ որտեղ են ռիսկերը նույնը:

Comments (0)