
Նախաբան
Բարև 👋️
նոր թեմա եմ ուսումնասիրել մոտ մեկ֊երկու շաբաթ եթե ոչ ավել, և ահա թե ինչեր եմ սովորել։
Այսօր միայն կփորձենք նախ բազան լավ սովորել։
Բազային տերմիններ
Idp (Identity provider) Authorization Server e.g. Google,
Resources Server (e.g. google drive, google photos etc...)
Client (ծրագիրը որն օգտագործում է OAuth, օրինակ․՝ Linkedin-ը ունի Google Oauth-ով լոգինի հնարավ․֊ուն, Linkedin-ը Client ա, Google OAuth Client)
Ինչ է OAuth-ը և ինչու այն արժի իմանալ
Եթե կարճ, սա նախ ամենատարածված Authentication մեթոդներից է, շատ տեսած կլինեք ահա այս պատկերը․՝
Եթե ցանկանում ես արագ կամ ալտերնատիվ registration/login համակարգ սարքել
այն կարող ես անել շատ կարճ` OAuth֊ի օգնությամբ,
Իր առավելությունները՝
«անանուն» հաշիվները` շատ չեն կարող լինել եթե օգտագործես միայն Top OAuth provider-ների (կարելի է ասել նաև Idp-ների, Identity provider) այս համակարգը, օրինակ բերեմ հենց Google-ը՝ այն ունեցողը 90%-ով ռեալ անձնավորություն է, քանի որ Google-ը գրանցվելուց պահանջում է հեռախոսահամարով նույնականացում (Temp SMS provider-ներով նույնիսկ շատ դժվար է «անանուն» հաշիվներ բացելը Gmail-ում, ռեալ փորձիցս եմ ասում՝ հավատա)
Հարմար է ու արագ օգտատերերի համար, նույն flow-ով ընթանում է թե գրնացումը, և թե հետագա մուտքը հաշիվ, առանց երկար բարակ տվյալներ լրացնելու անհրաժեշտության
Ճկուն է՝ կարող ես այնպես անել որ սովորական գրանցումից հետո մարդիկ կարողանան հաշիվներ կցել, և կարողանան մուտք գործել թե իրենց մուտքանուն+գաղտնաբառով և թե Oauth-ով
Բացի Authentication-ից, հնարավոր է նաև պահանջել որոշակի permission-ներ եթե OAuth Provider-ը տալիս է նման հնարավորություն, օրինակ Google-ը տալիս է, բայց անհնրաժեշտ է հավելված ունենալ ու նույնականացում անցնել Resources Server-ի Credentials-ը ստանալու համար` կոնկրետ Google-ում, Gate keep են անում էդ ֆունկցիոնալը
Հետո եթե web pentester եք սա ձեզ համար հետաքրքիր հարձակման վեկտորներ կարող է բացել (սրանց մասին մի ուրիշ անգամ)։
Oauth2 Login Flow քայլերի դիտարկում (overview)
Վերահասցեավորում Oauth Client-ից դեպի համաձայնության էջ (Consent Screen),
այս էջում ասվում է թե ինչ տվյալներ են տրամադրվում Oauth Client-ին,
և կամ ինչ permission-ներ կարող է ունենալ Oauth Client-ը (Resources Server API access֊ի դեպքում)
URL-ի կառուցվածքը հիմնականում պարունակում է
redirect_uri և client_id պարամետրերը, ինչպես նաև state պարամետրը, որը ի դեպ միակ պարամետրն է որը Oauth Server-ը փոխանցում է հետ redirect_uri֊ին/Callback-ին
Սա արվում է CSRF պաշտպանության իմպլեմենտացիայի հնարավորության համար (հաջորդ գրառմանը կխոսենք)
Համաձայնությունից հետո վերահասցեավորում է իրականանում դեպի redirect_uri, code պարամետրով
NOTE: Idp-ն պարտավոր է ստուգել որ redirect_uri-ն պարզորեն համընկնում է, Oauth Client-ի կողմից գրանցված վստահելի Redirect URL֊ի արժեքին
codeպարամետրը կարելի է փոխարինել այնուհետևaccess_token-ի հետ, ևaccess_token֊ի օգնությամբ արդեն full API access ստանալ նախատեսված endpoint-ներինNOTE:
code֊ը մի անգամ պետք է օգտագործվի ու ապա անվավեր դառնա, սա ըստ RFC ստանդարդների Oauth Provider-ների համար, իսկ ընդհանուր code-ը կարող է ունենալ առավելագույն վավերականության ժամկետ (lifetime) 10 րոպե, սակայն սա այդքան էլ էական բան չէ
(Ի դեպ ես իդեա ունեի cross-client code reply test անելու, այսինքն Oauth Provider/Idp-ին եմ թեստ անում, և դա փորձել էի google-ում սակայն դետեկտ է արվում նման փորձը Idp-ի կողմից, և access_token֊ը չի տրվում, սակայն խորանալու տեղեր շատ կան Idp pentest֊ի ։Դ)
Լավ, հիմա սաղ պրակտիկ ցույց տամ
Պրակտիկա, Google Oauth Login Flow իմպլեմենտացիա
Ուրեմն, հատուկ այս առիթով ես push եմ արել GitHub-ում OAuth setup
Ահա այստեղ, կոդը շատ պարզ է, PHP-ով էլ կա python-ով էլ
Կարող եք սրանցից մեկը git clone անել,
https://github.com/Sevada797/google-oauth-py/
https://github.com/Sevada797/google-oauth-php/
Ու հիմա եկեք արագ setup անենք ձեր Oauth Client-ը․
Հետևեք այս քայլերին, նկարներում մկնիկս lag է եղել չգիտեմ խի, եթե մի բան այնպես չգնա վստահ եմ գլուխ կհանեք, ես սկզբից չեմ setup անում, բայց քայլերը մեծամասամբ նույնն են․
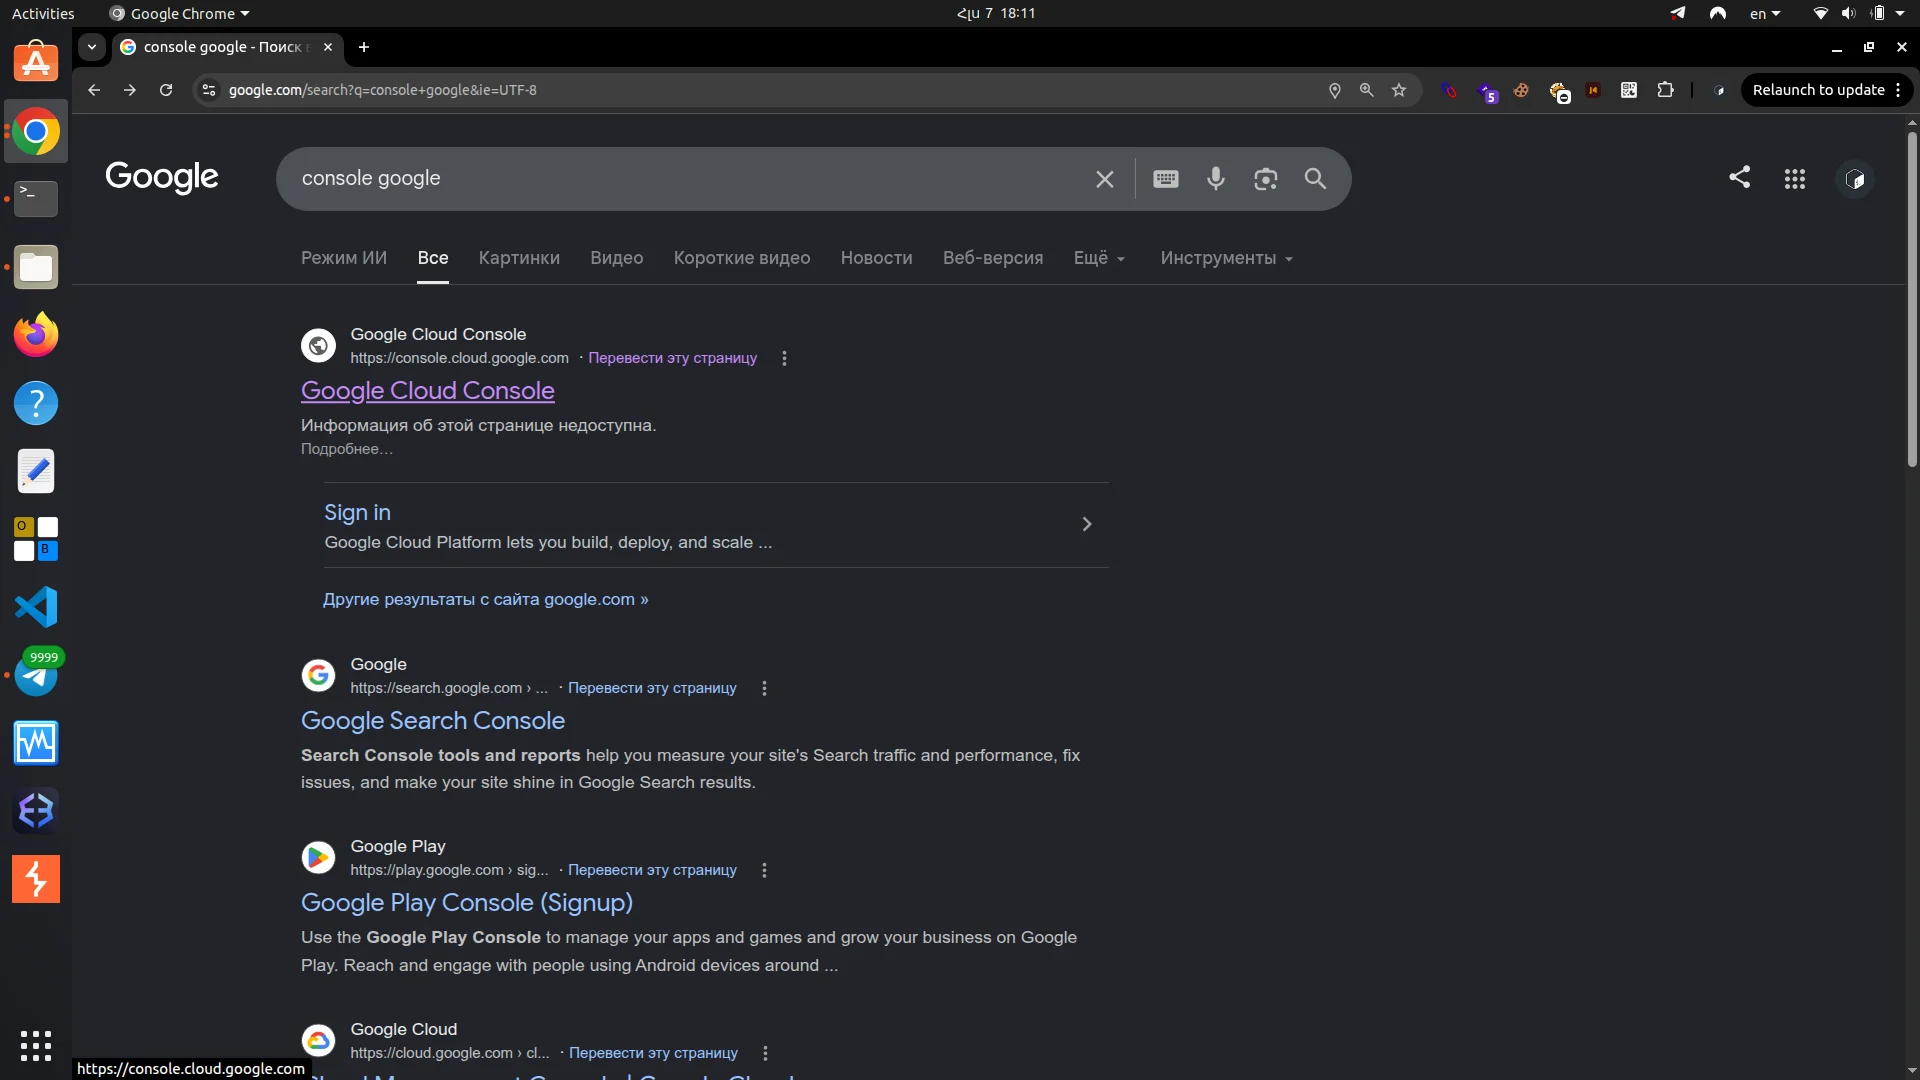
Որոնեք “console google“, ու մտեք առաջին հղմամբ
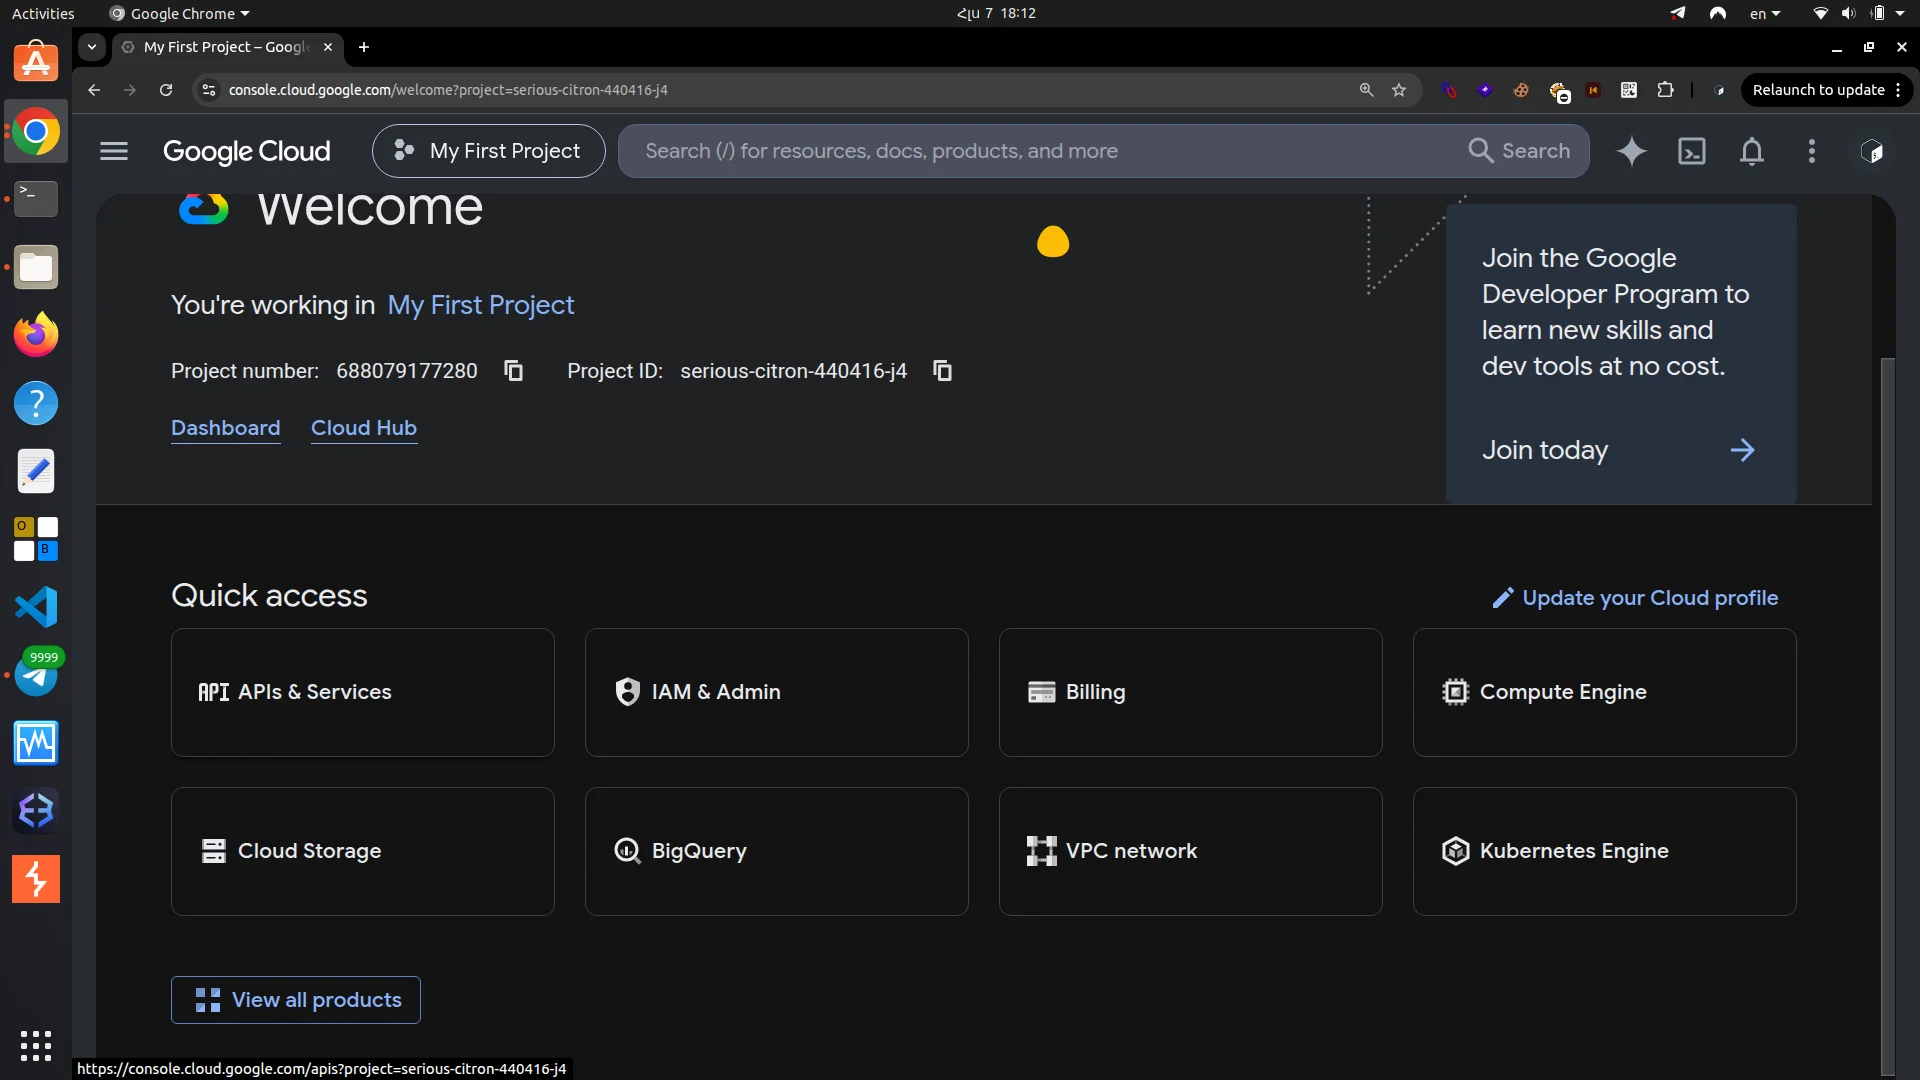
Այստեղից “API & Services”
Ապա, “Credentials“ → “Create OAuth Client”
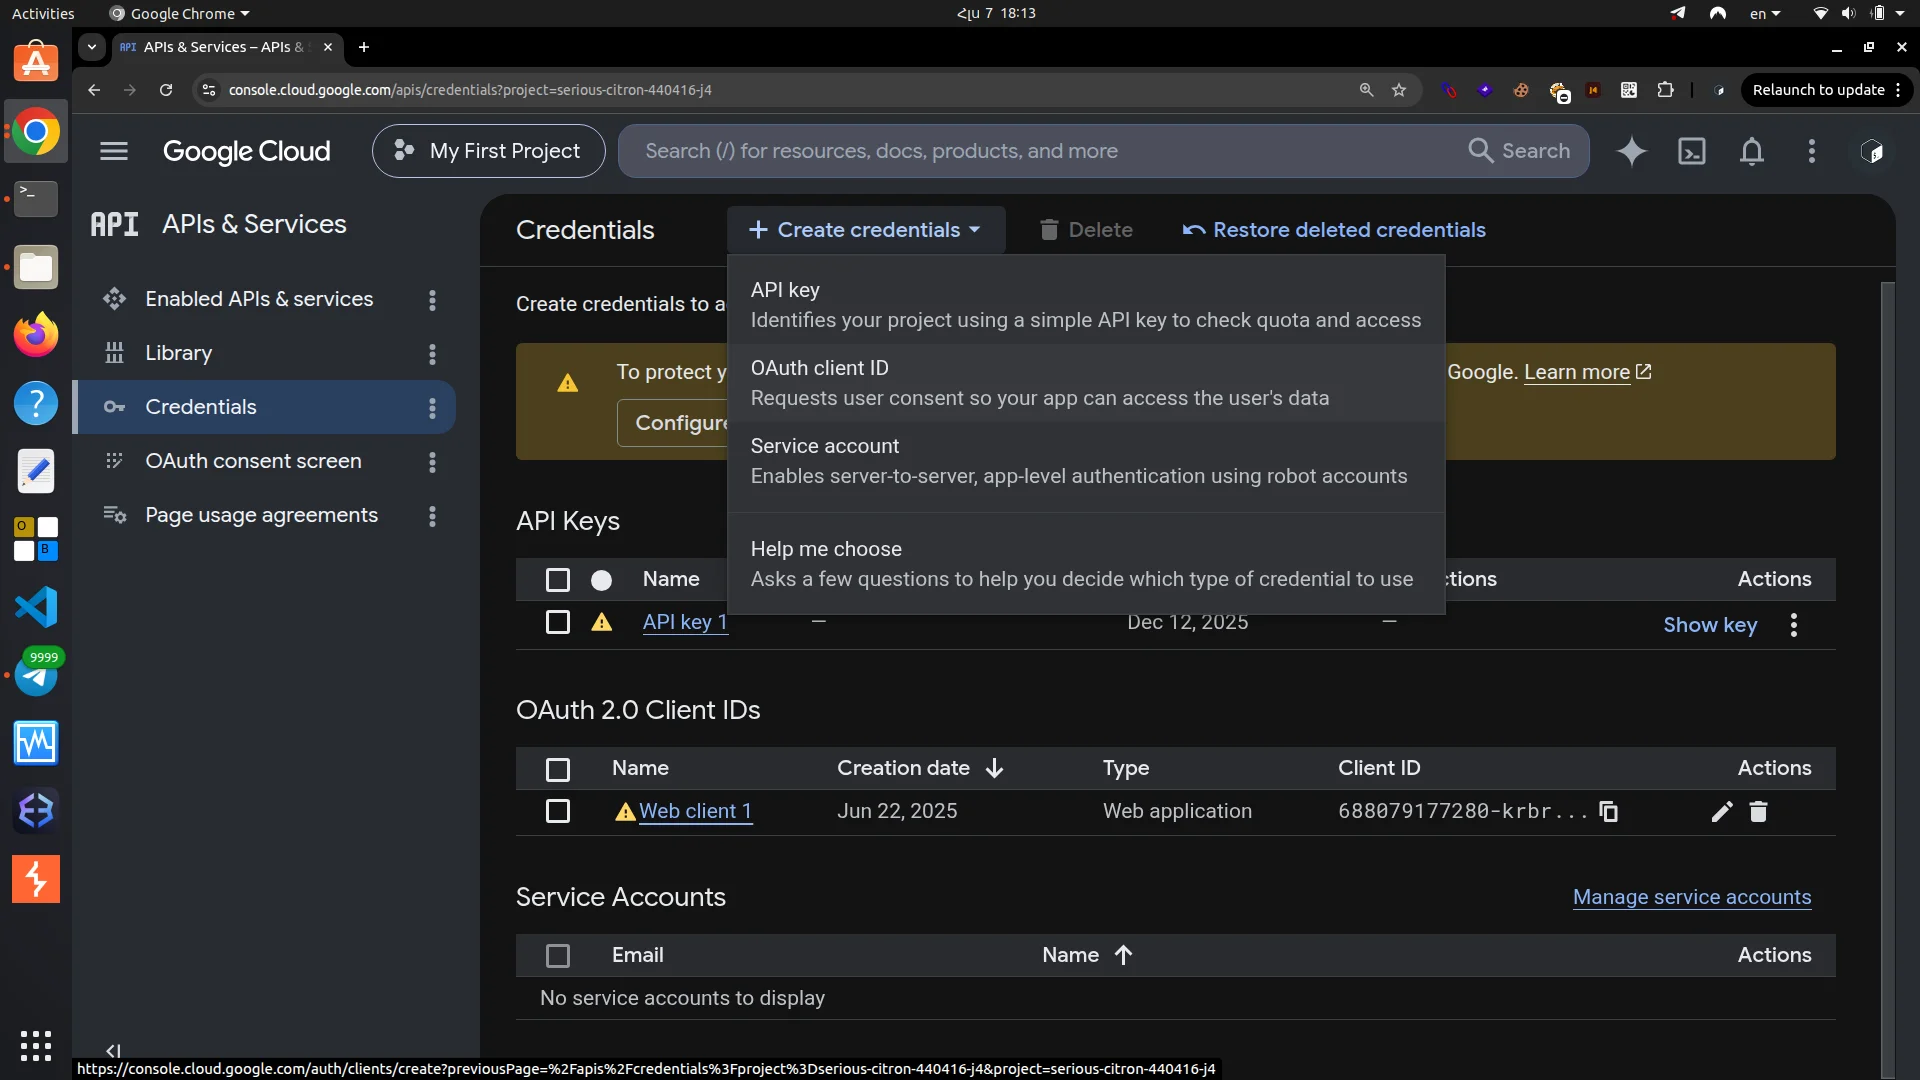
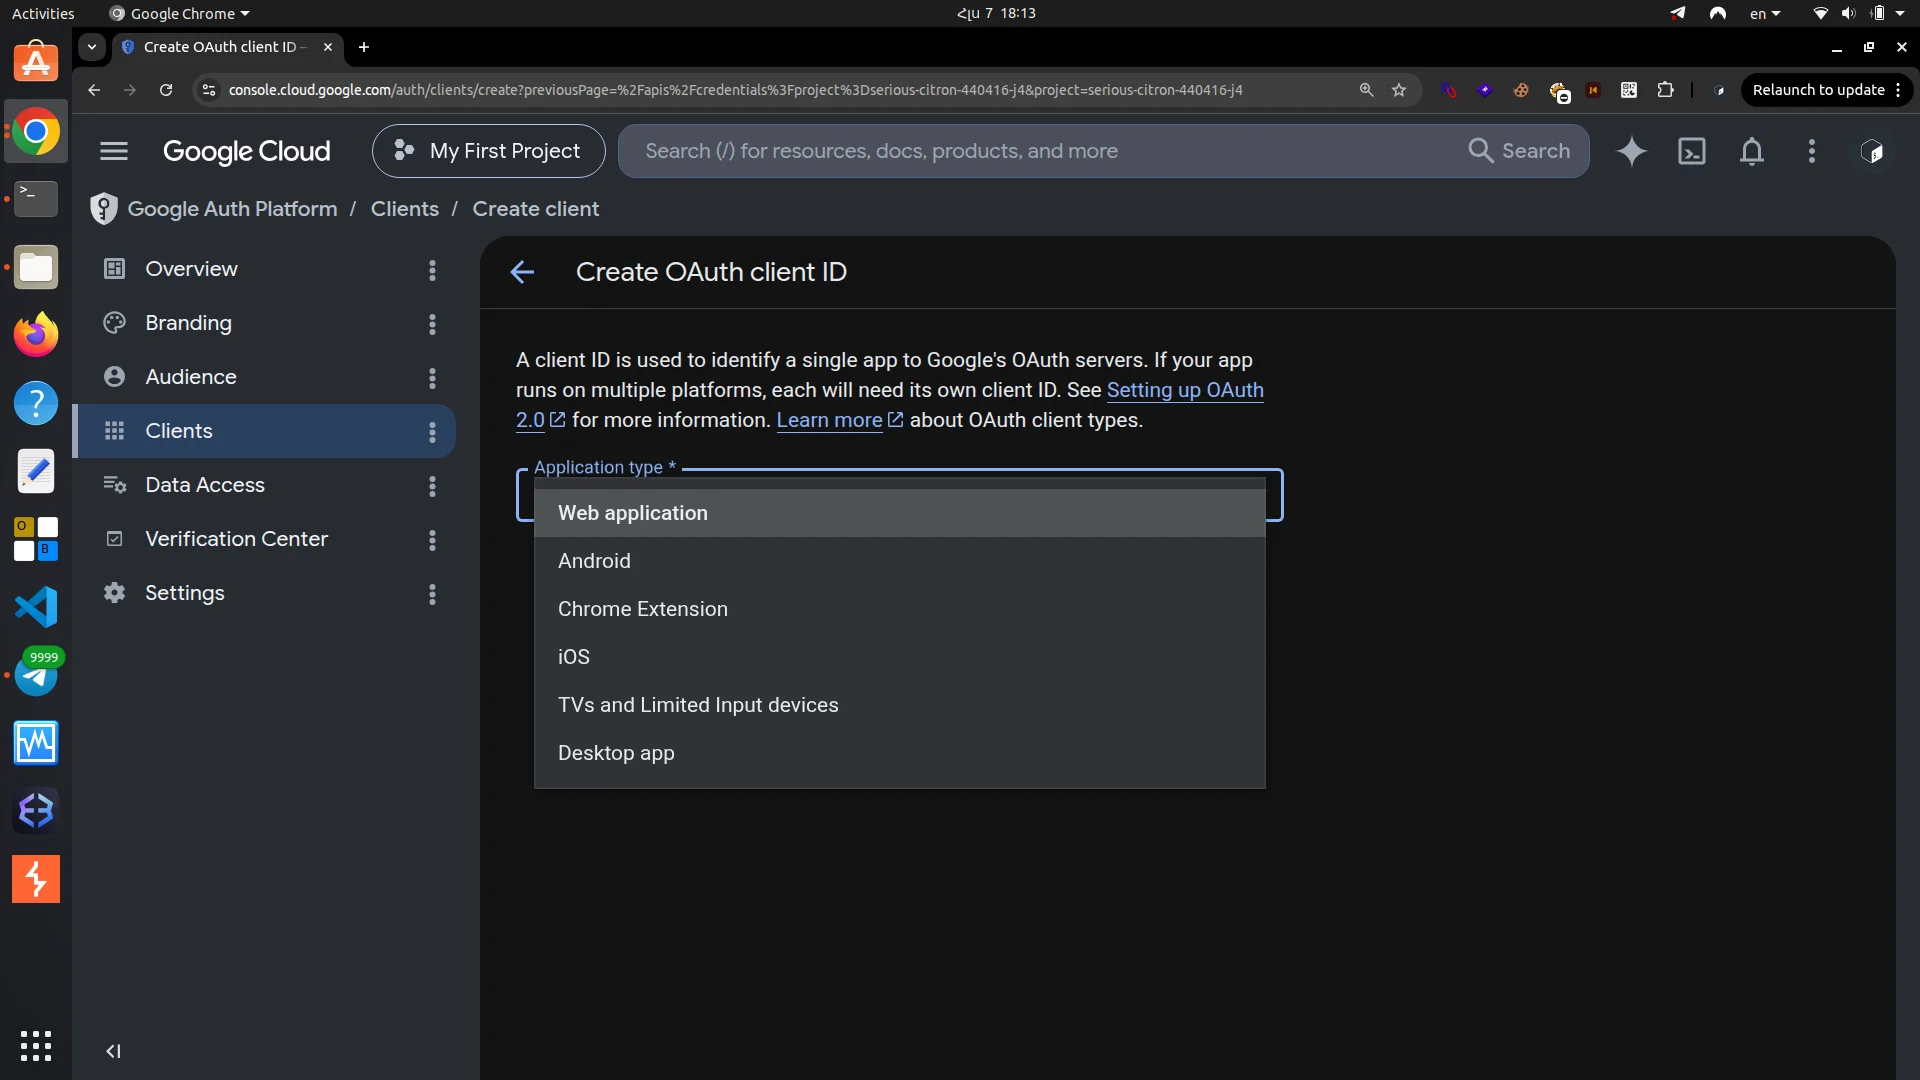
Ընտրում ենք application-ի տեսակը (մեր դեպքում Web), ու ընտրում վստահելի Redirect URL, քանի դեռ թեստ ենք անելու localhost-ում, կարող եք դնել օրինակ․՝ http://127.0.0.1:8000
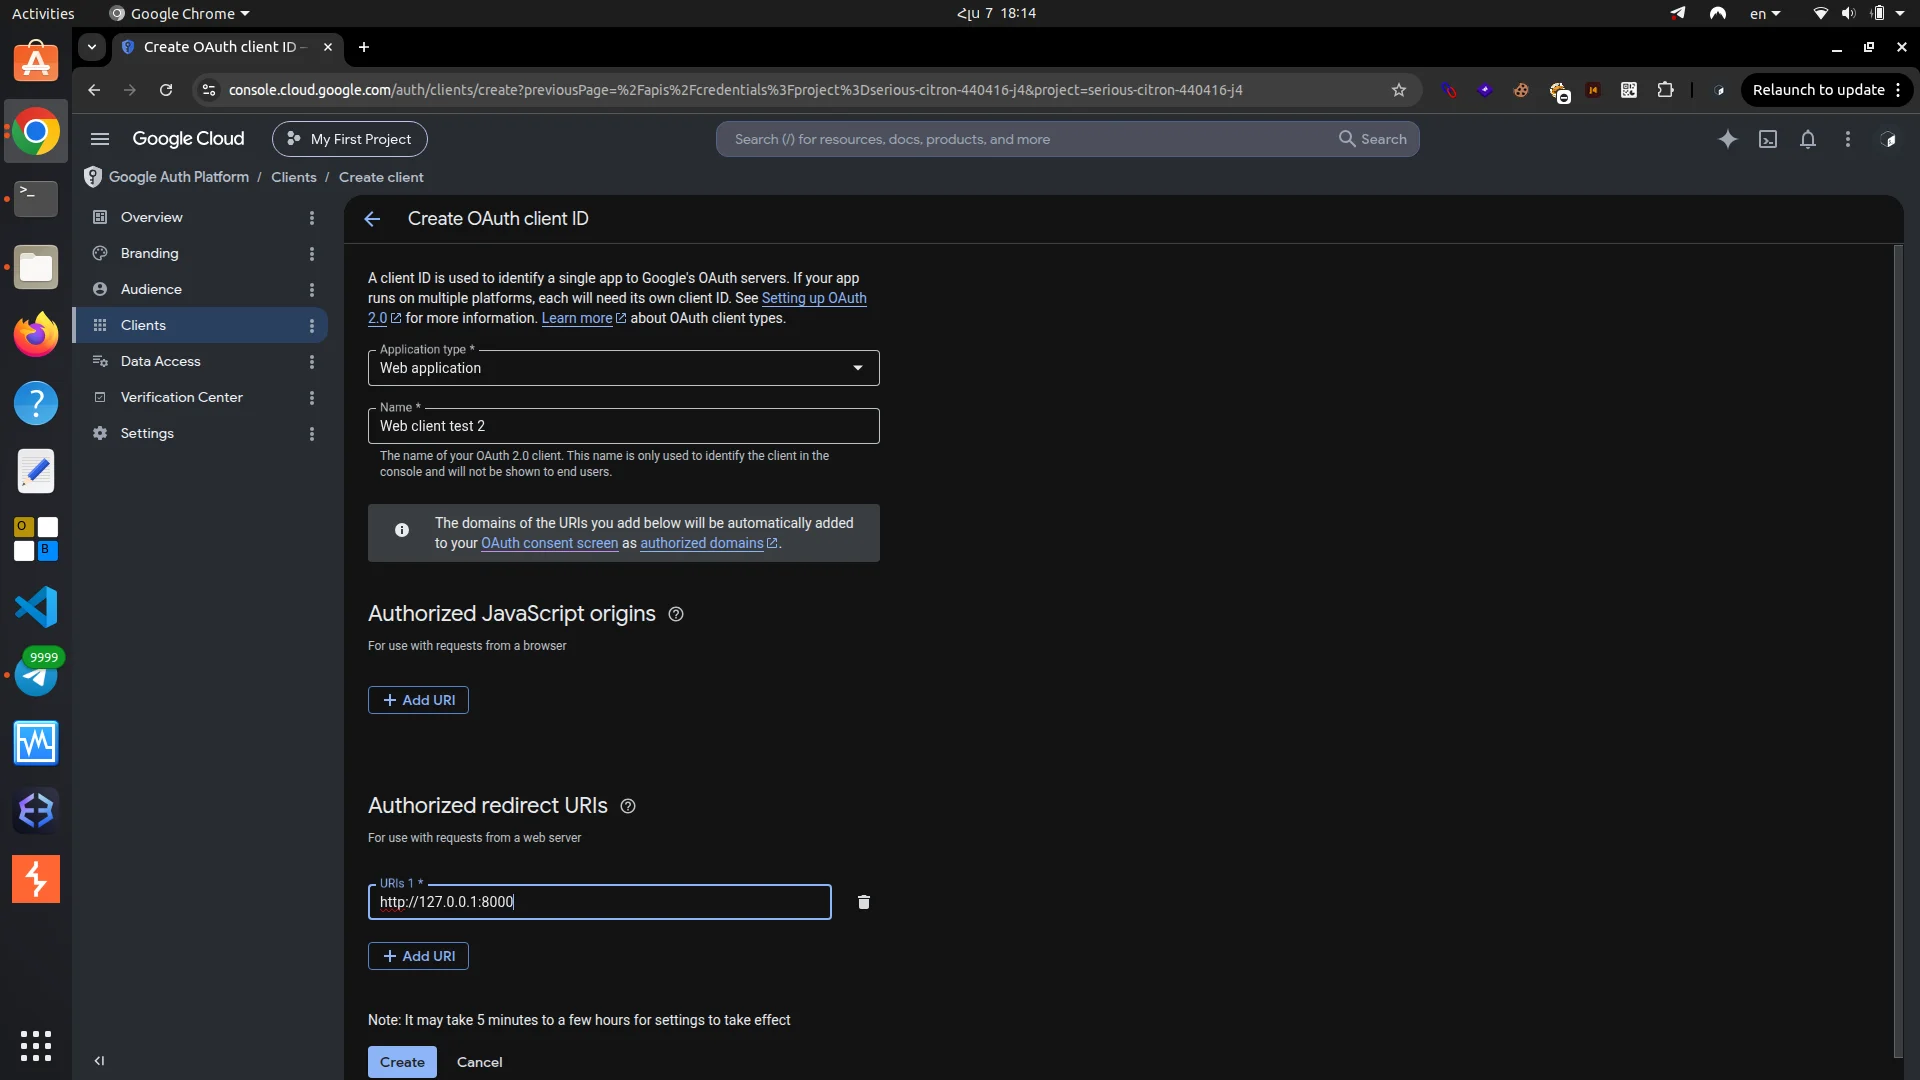
Հիմա ստուգենք setup-ը
NOTE: replace արեք պետքական դաշտերը, ձեր client_id client_secret redirect_uri-ով, նախքան սերվեր բարձրացնել ու թեստելը։
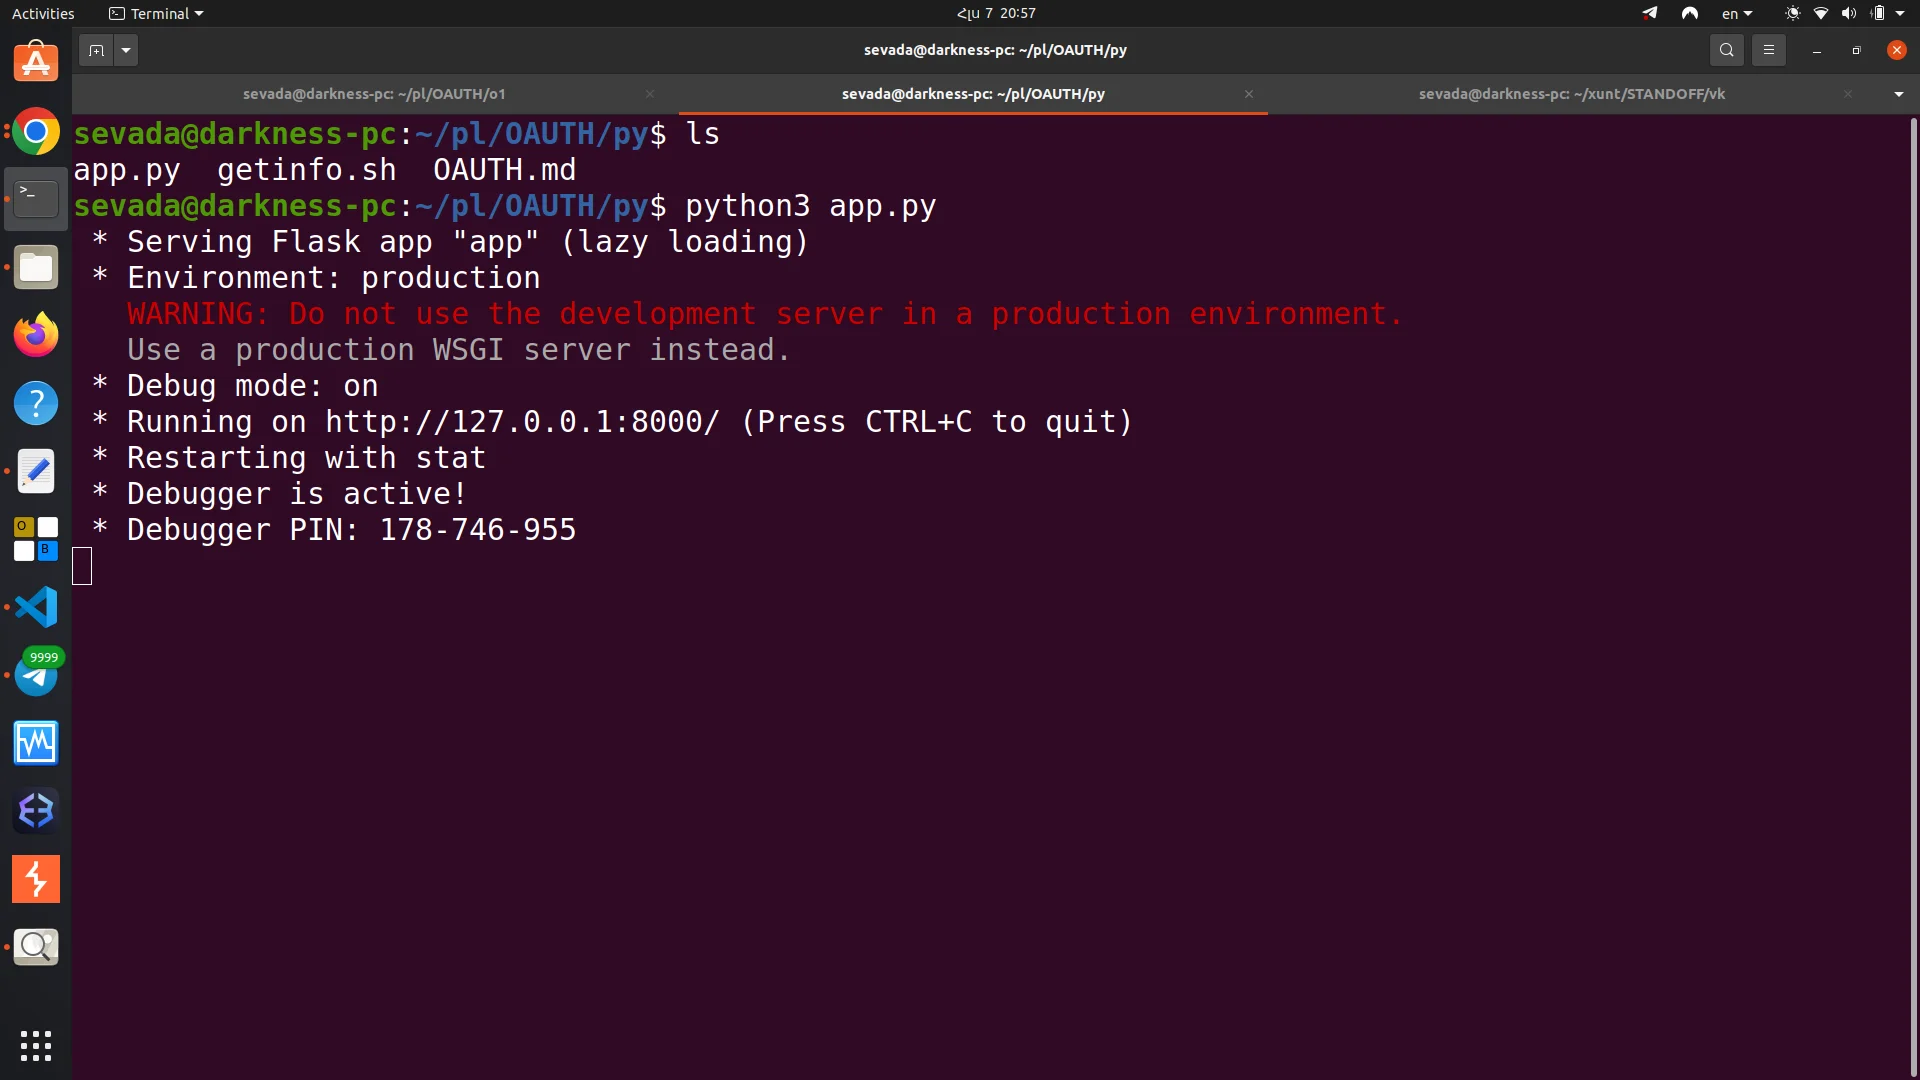
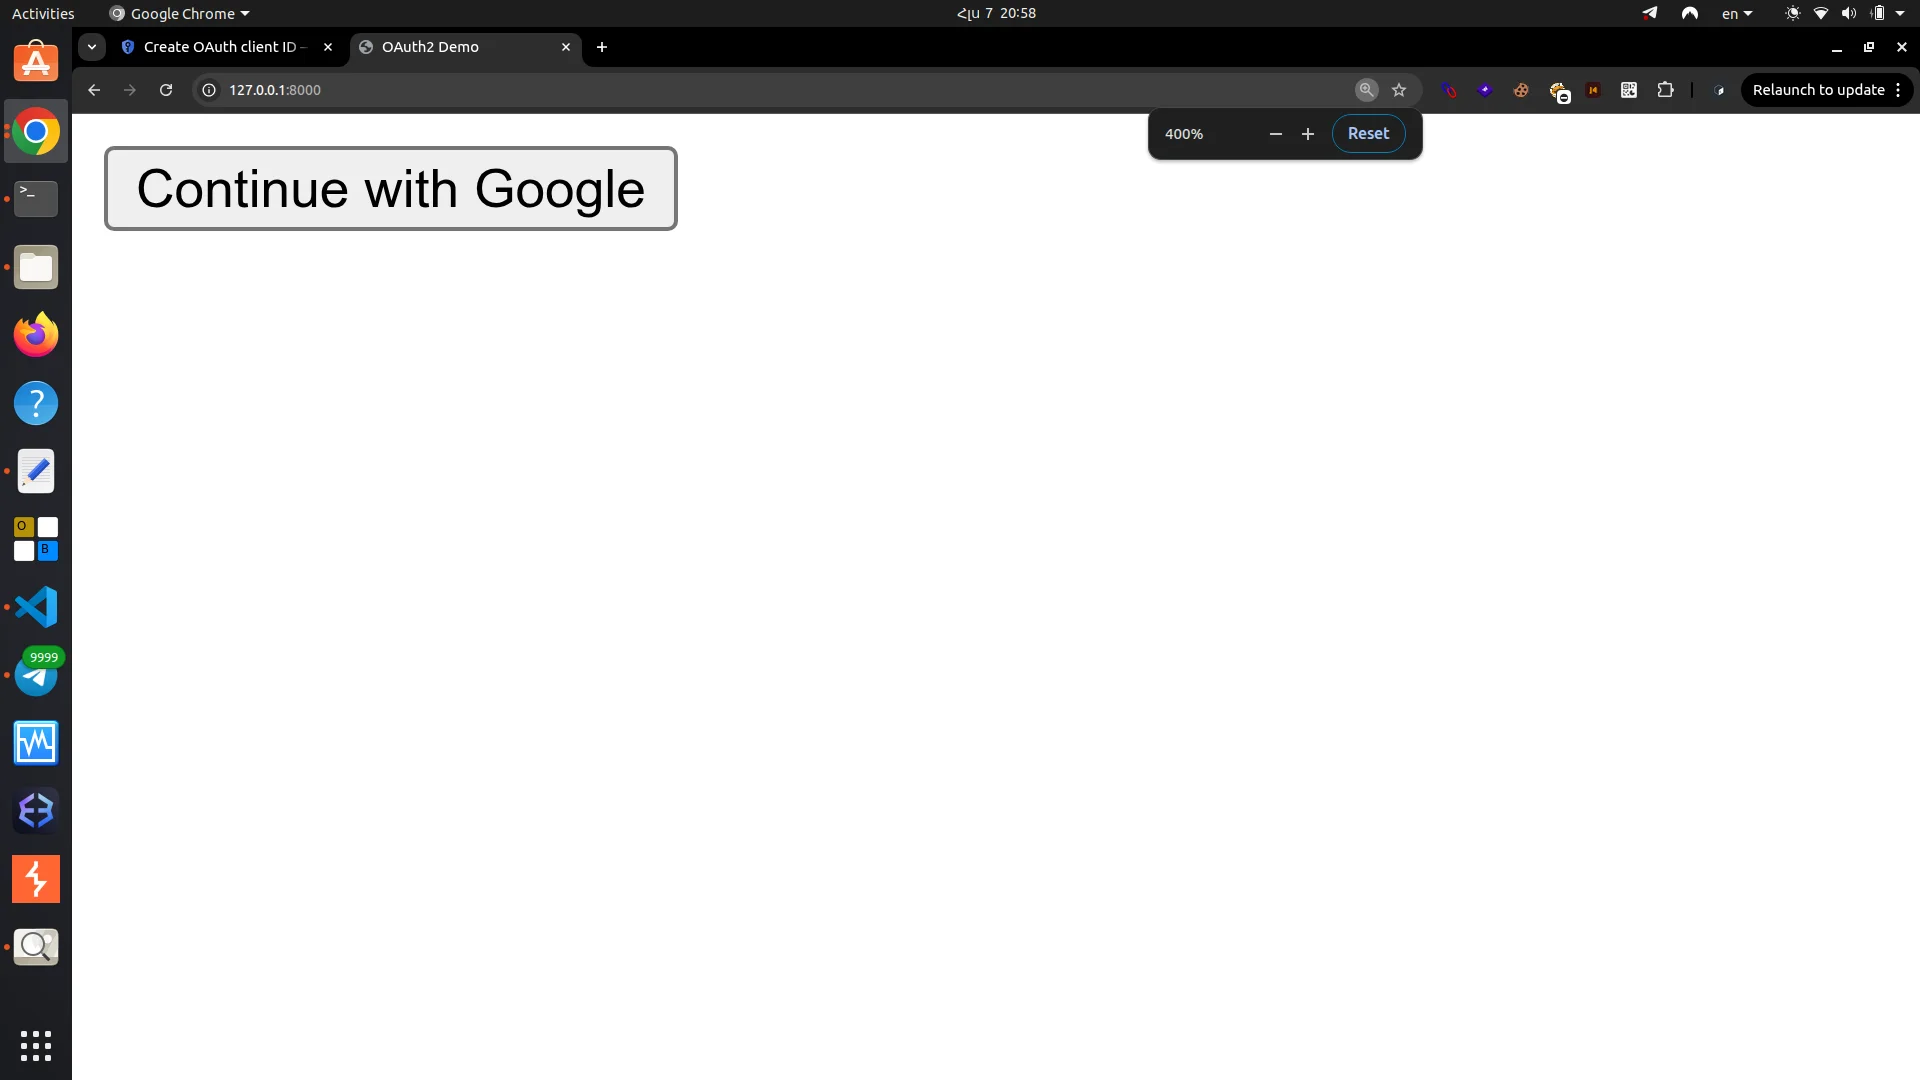
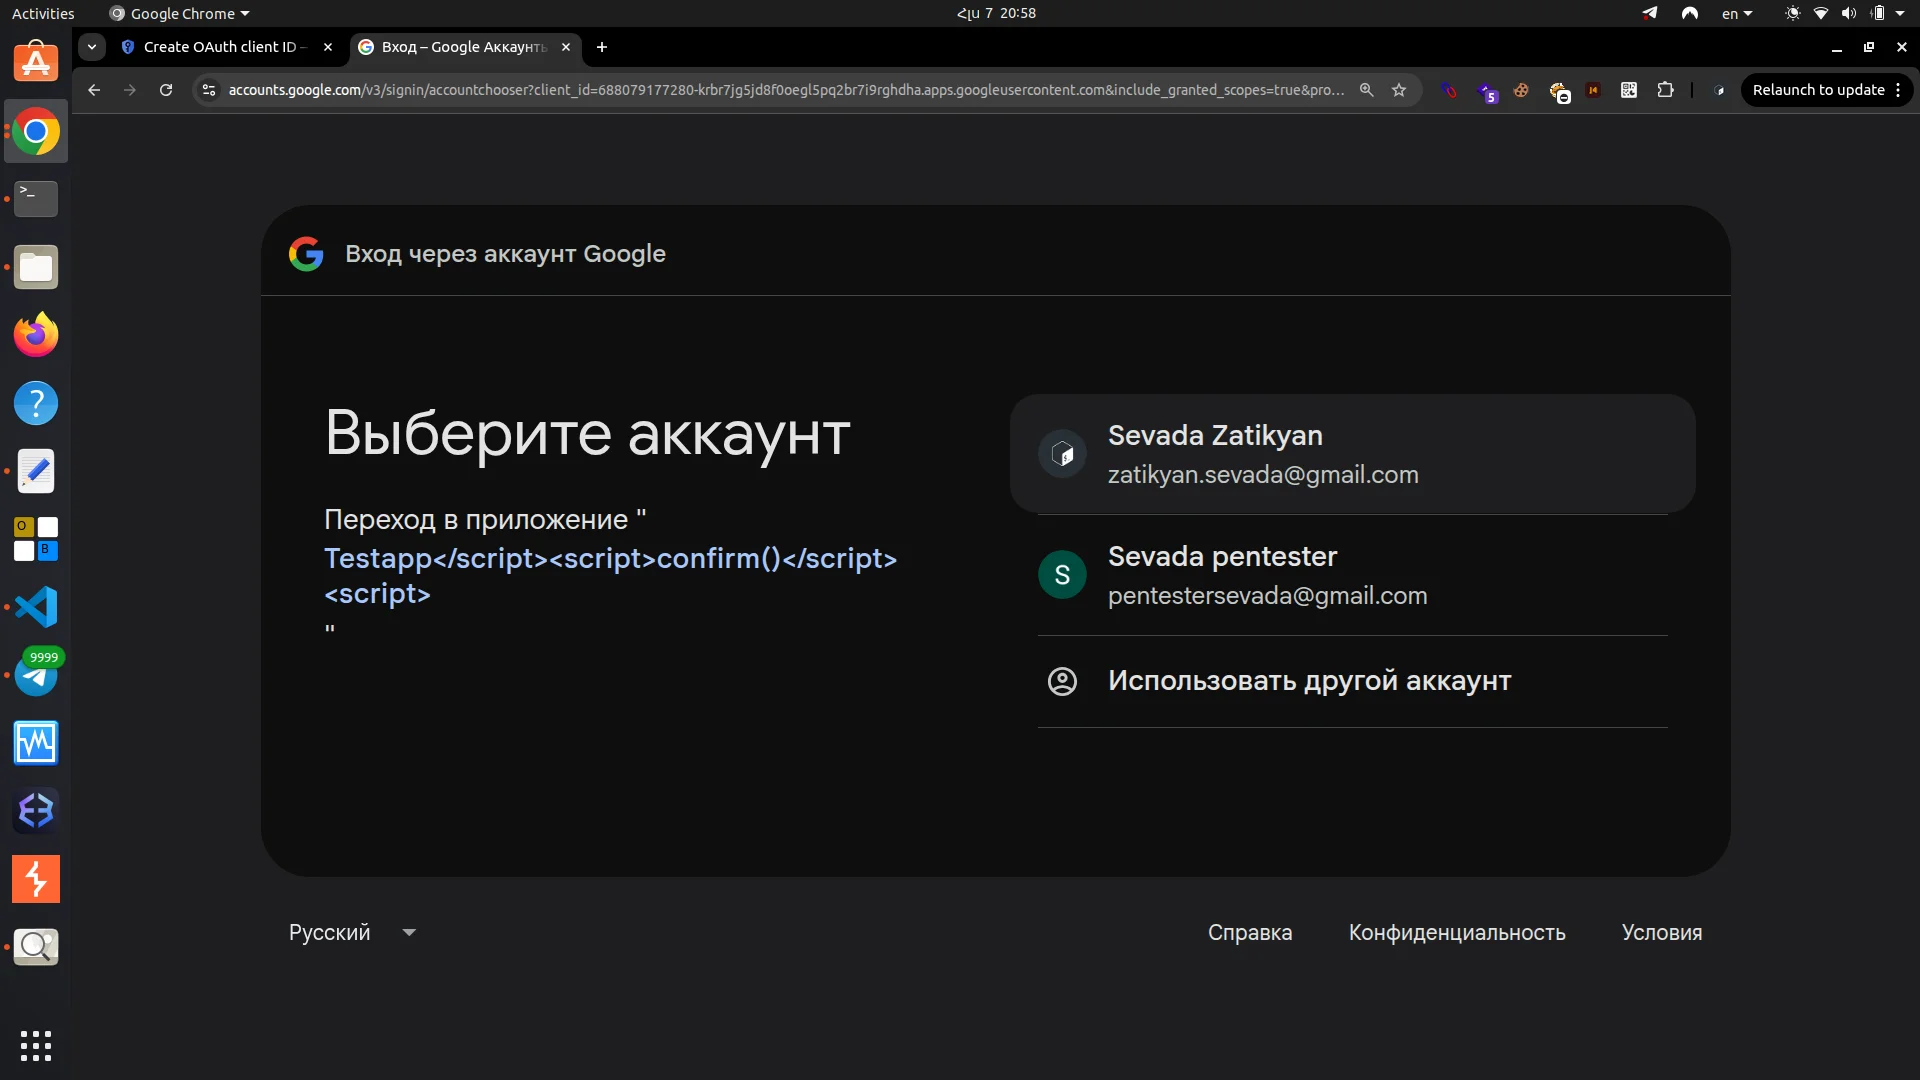
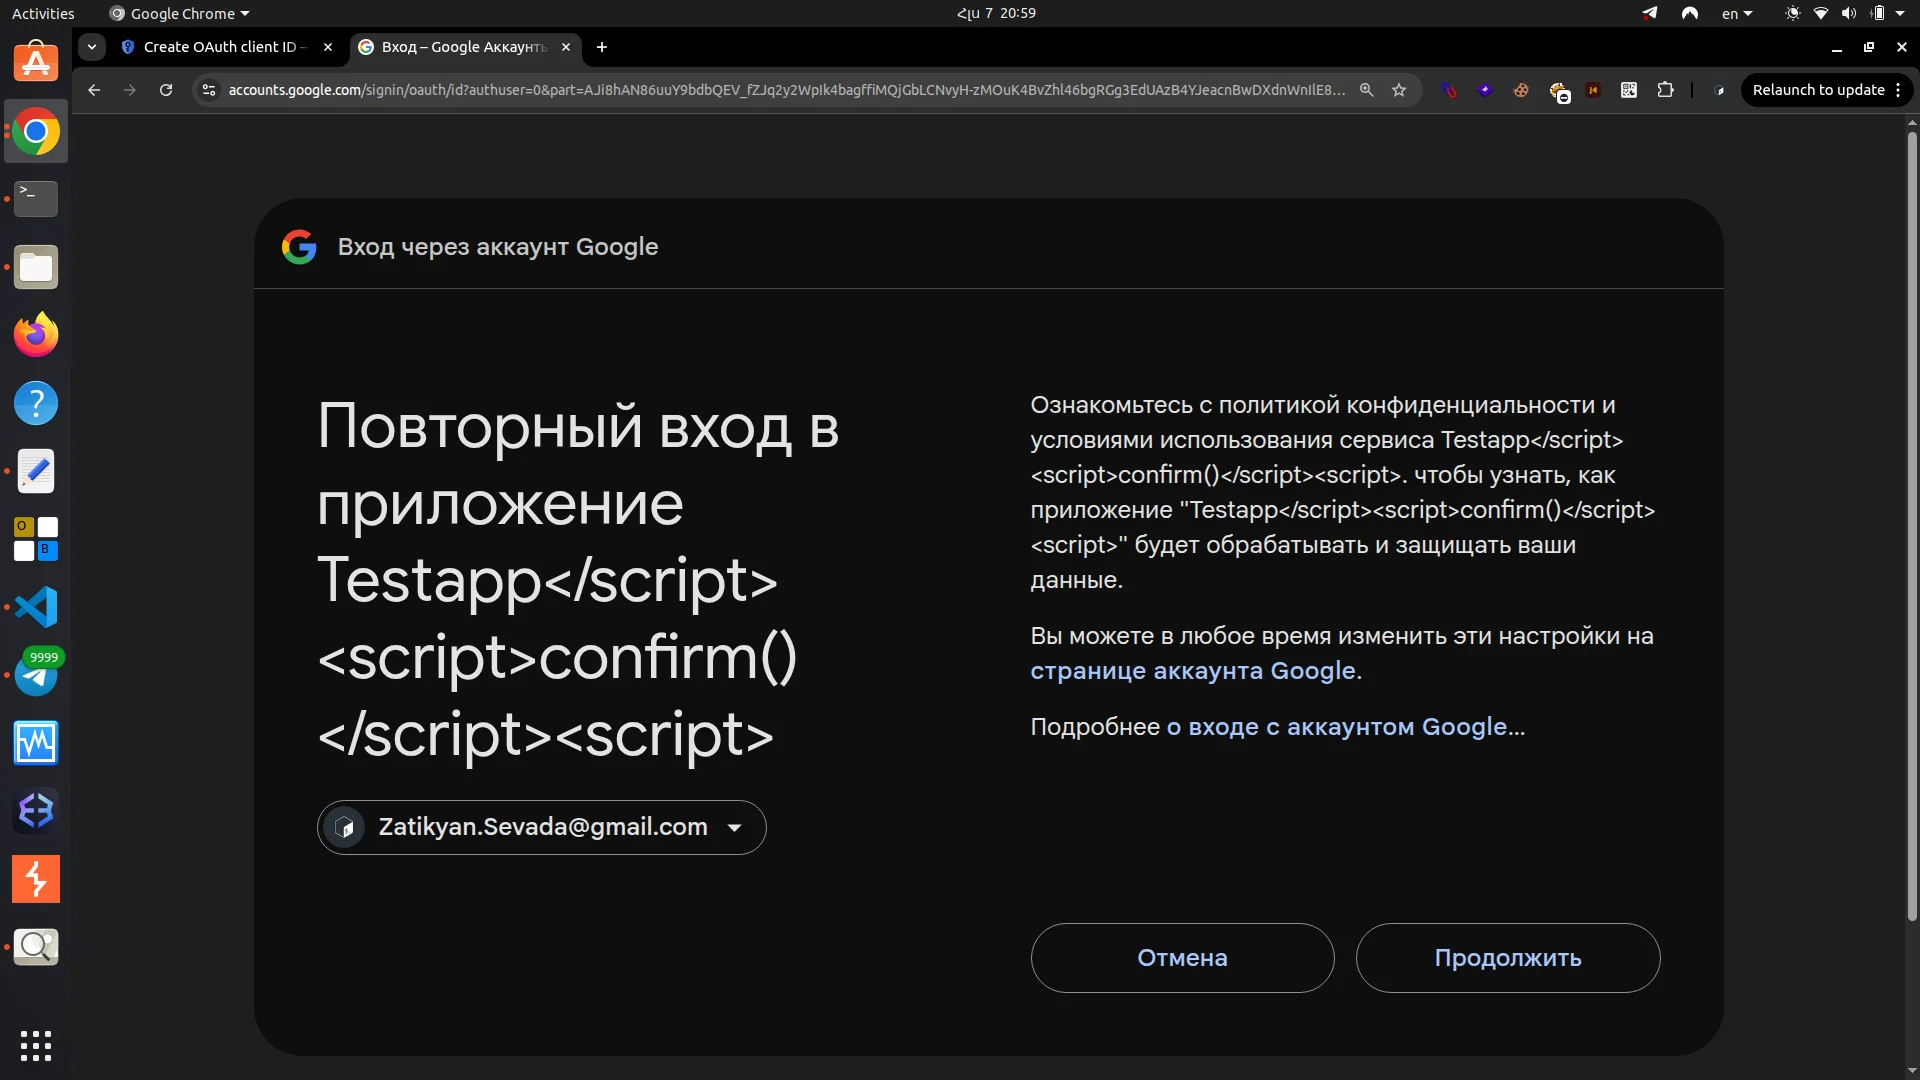
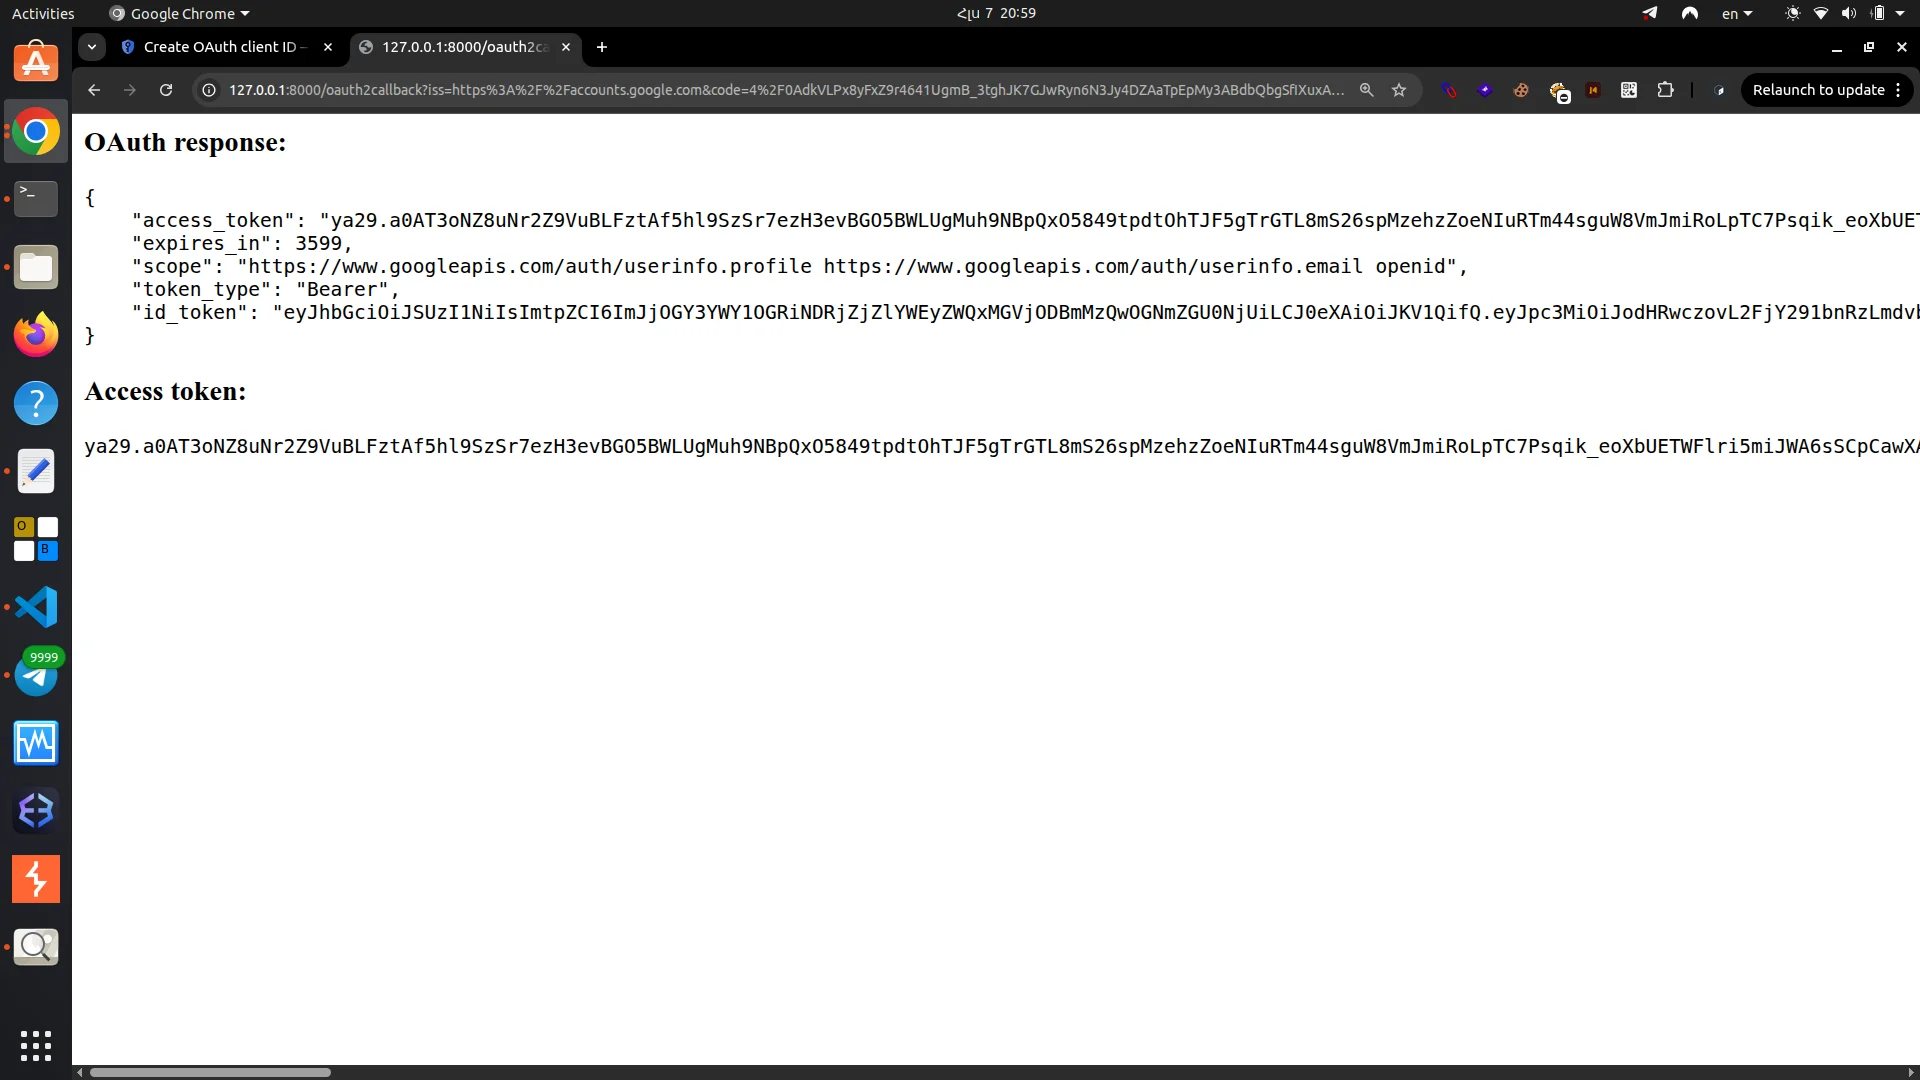
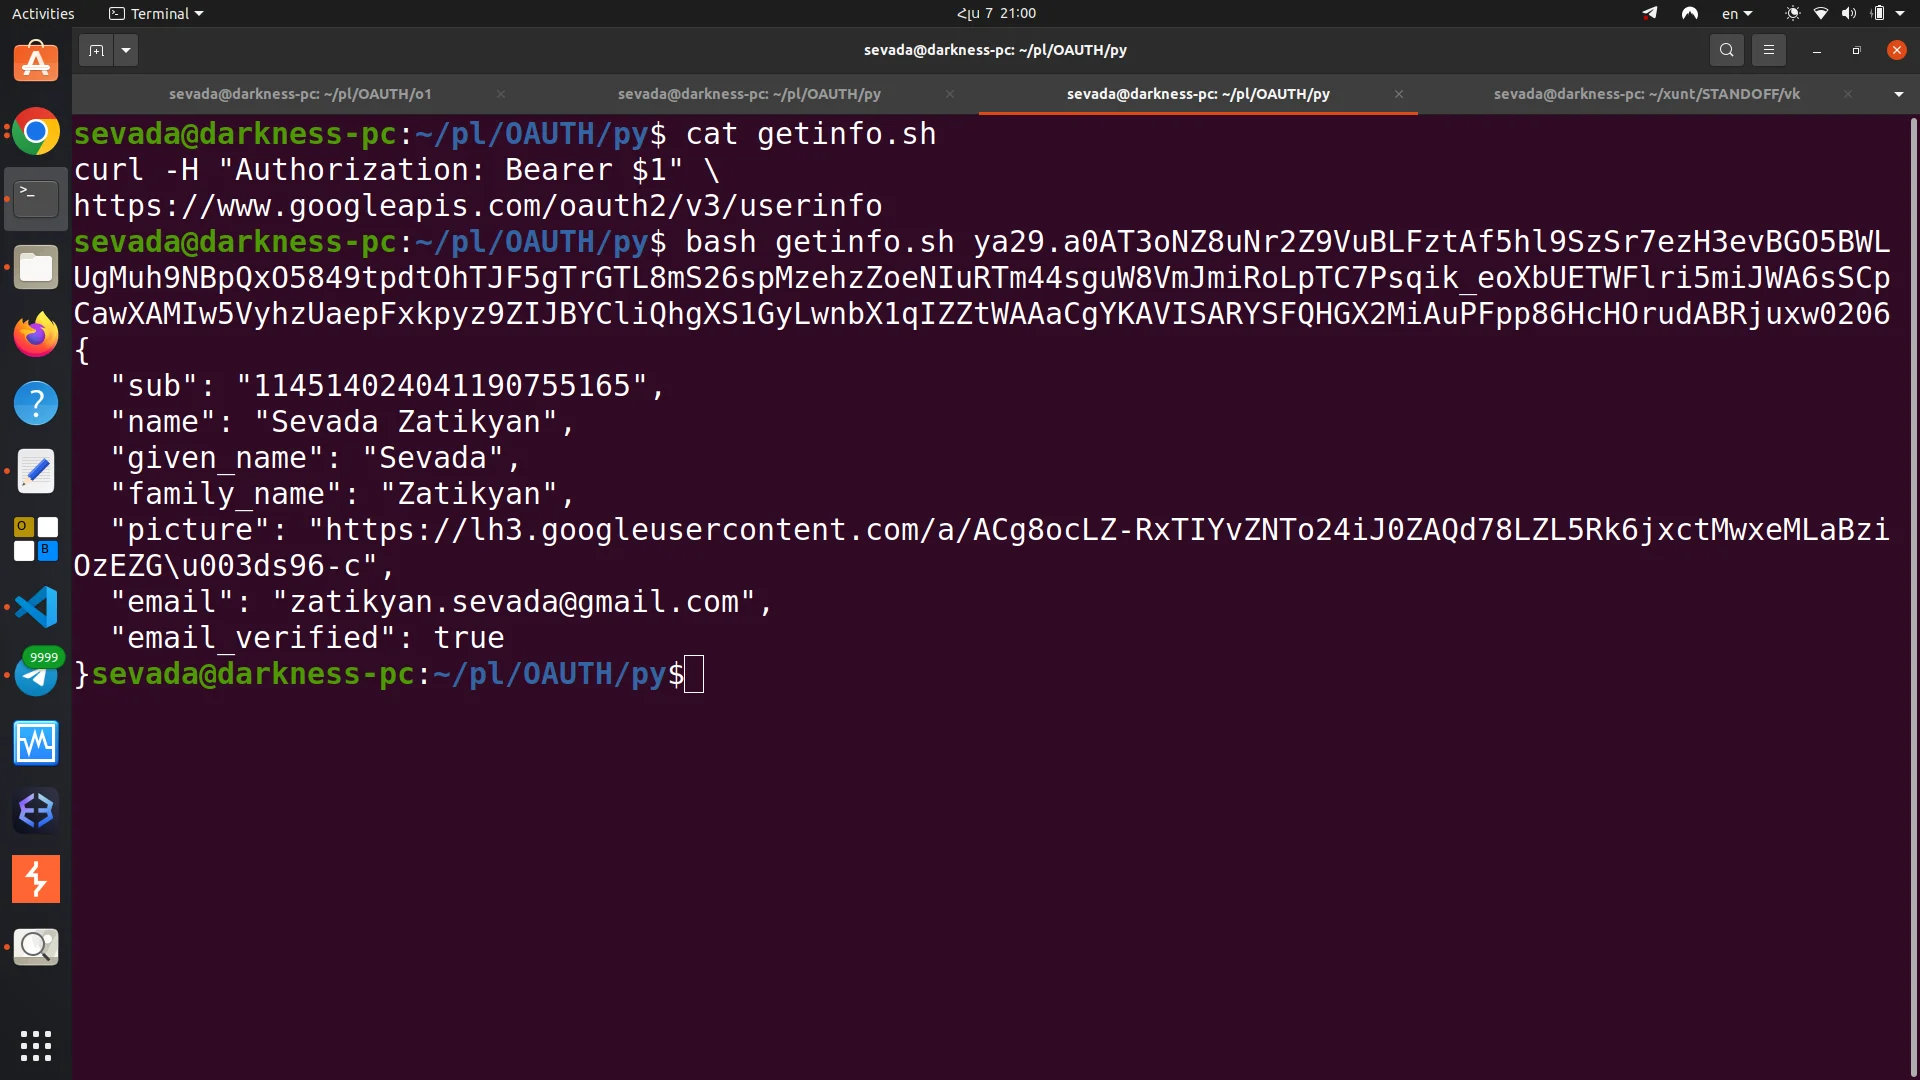
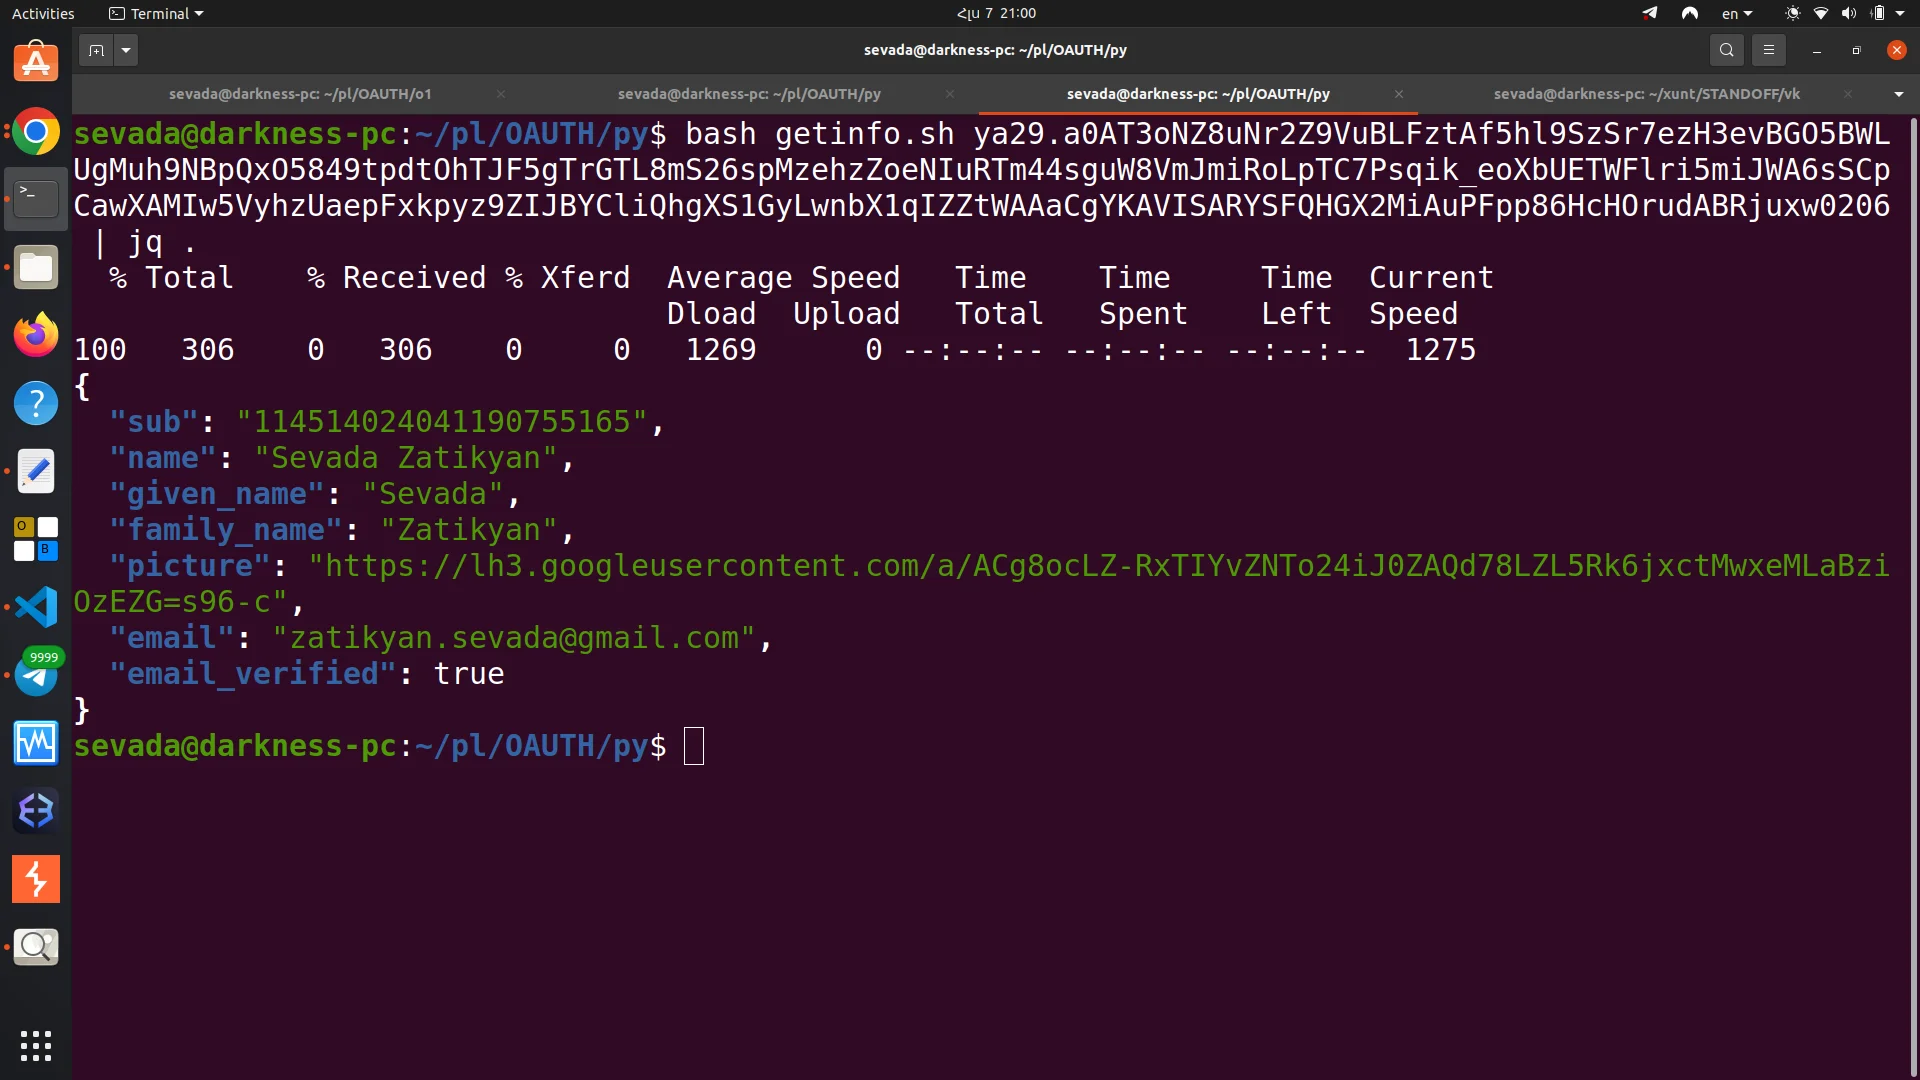
Հա էդ “getinfo.sh”-ն դրել եմ որ ցույց տամ թե հետո ոնց եք էդ access_token-ը օգտագործում, կատարելով API հարցում, $1-ը դե արգումենտ մեկն ա բաշում, arg 1 տվել եմ acess_token-ը։
Էս նույնը իրականում backend-ը արդեն պիտի անի էս նույն ձև որ user-ի ինֆոն ստանա ու auth անի։
Այստեղից արդեն կարող եք user-ին ավելացնել տվյալների բազա հիմնվելով այս տվյալների վրա
Կարծում եմ ցանկալի կլինի ունենալ առանձին column որտեղ կլինի նշված Auth method-ը, որպեսզի պատահմամբ դատարկ գաղտնաբառով մուտք չլինի հեհե։
Ամփոփում
Այսօր սովորեցիք թե ինչ է Oauth-ը, և կարողացաք setup անել պրակտիկ Oauth Authentication Setup.
Ես նպատակ ունեմ կիսվելու նաև շատ հետաքրքիր թեստավորման (pentest) մեթոդներով Oauth Provider-ում և Oauth Client-ում, վերջինս ավելի հետաքրքիր ու ավելի հաճախ հանդիպող է անշուշտ։
Ինչպես նաև ինչերի հետ կարելի է շղթայել մեր այս գիտելիքները, օրինակ․՝ մեկ աննշան բագի հետ Oauth Client-ում։
Կարծում եմ ես կարող եմ պատրաստել այդ ամենը մոտ մեկ ամսում, ու ընթացքում հաստատ մի քանի նոր բան էլ բացահայտել։
Ու հա, կարող եք քոմենթներում նշել թե ինչի մասին խոսեմ հաջորդ անգամ, եթե ժամանակս ների կթաթախվեմ դրա մեջ, ու գրառում կանեմ այնուհետև։
Դուք challenge եք տալիս, ես սովորում եմ, կիսվում եմ, միասին հաղթահարում ենք պրոկրաստինացիան հահա, սակայն դա կնայեմ “Oauth Security & Pentesting angles” post-ից հետո։
Իսկ ձեզ եթե դուր եկավ կամ օգտակար էր այս ամենը, կարող եք օժանդակել ինձ, մանրամասն ստորև
Donations are very much appreciated
Crypto կամ fiat․
Master Card: 5450570002661045
ETH: 0x80815ACb7B0ad7d93Df90FA9f5936C4Ec80909fE
Dash: XtLrzEmCLGky1SeQAR2f5D38csVE3p6GqD
Ձեր donation-ները կօգնեն իմ շարունակական հետազոտությանը։
Your donations help keep things going and support ongoing work.
Thanks anyways, see you soon.
P.S. հուսամ բան բաց չթողեցի :3
Լավ 2 բառով․՝ Implicit Flow-ն ասեմ, սա ավելի հին OAuth մոդել ա, նույն բաներն էր կատարվում զուտ access_token-ը փոխանցվում ա hash-ի միջոցով postMessage-ի օգնությամբ՝ Oauth Server-ից Oauth Client եթե չեմ սխալվում 🤞️
Իհարկե RFC֊ն cover չի արել սա բայց ասեմ․՝ ATO hardened միջավայրում, ասենք session cookies are HttpOnly, եթե ունես նման flow, կարաս access_token grab → repeat auth լինես , ATO անես,
Kinda indirect bypass of ATO hardening.
User interaction պետք ա իհարկե, որ Oauth-ը անցնի, խի սենց MITM-like flow ու խի ասեցի HttpOnly, որովհետև՝ դե կարա չէ հաքերը զուտ Oauth դեմ տա user-ին social engineering-ից հետո՝ ասենք alert(“Please login again!”); open(<OAUTH_URL>) հետո հենց user-ը auth լինի մեկից cookie-ները գողանա, այ դրա համար ավելացրեցի HttpOnly լինելը xD էդ դեպքում էս հասարակ case-ը չի գործի, ու կմնա MITM-like
Comments (1)