Էս writeup ում նայելու ենք WAF երը ոնց են խանգարում web pentesting ին ու ինչ խնդիրներ են ստեղծում tester ների համար։
Եթե երբևէ pentest ես արել, հավանաբար հանդիպել ես WAF ի։ Սովորաբար black box կամ grey box testing ի ժամանակ հենց սա ա լինում ամենամեծ գլխացավանքներից մեկը։ Դու մտածում ես «lavv gta vuln - ն, հիմա exploit անեմ», բայց request ը նույնիսկ application չի հասնում, որովհետև ճանապարհին WAF ն ա կանգնած ու ասում ա՝ che axper։
WAF ը հիմնականում նստած ա application ի դիմաց ու ֆիլտրում ա եկող request ները։ Դրա պատճառով քո payload ները կարող են ուղղակի block արվել, փոխվել կամ ընդհանրապես չհասնել backend ին։ : <
Ու ամենահետաքրքիր մասը երբեմն vulnerability ն իրականում կա, ուղղակի դու չես կարողանում հասնել դրան, որովհետև WAF ը խանգարում ա։ Այսինքն խնդիրը էն չի, որ bug չկա, ուղղակի դու չես անցել առաջին պաշտպանական շերտը։ Դրա համար pentester ի համար շատ կարևոր ա հասկանալ WAF ը ոնց ա մտածում, ոնց ա parse անում request ները ու ինչ տարբերություններ կան իր տեսածի ու backend ի տեսածի միջև։
Էս writeup ում կքանդենք WAF bypass ի տարբեր մեթոդներ, կտեսնենք ինչի են աշխատում, ու ոնց են օգտագործվում parsing ի տարբերությունները, encoding tricks երը ու request manipulation ը՝ պաշտպանված application ների հետ աշխատելու ժամանակ։
WAF Architecture
Հիմա գրեթե ոչ մի ժամանակակից web app ուղիղ բաց չի թողնում իր backend ը Internet ի վրա։ Սովորաբար flow ը մոտավորապես սենց ա լինում
User - WAF/CDN/Reverse Proxy - Backend Server
Այսինքն դու իրական server ի հետ չես խոսում։ Առաջինը request ը բռնում ա WAF ը, ստուգում ա, հետո նոր որոշում թողնի անցնի, թե block անի։
Backend server ը սովորաբար թաքցված ա internal network ում, իսկ դրսից երևում ա միայն WAF ի կամ CDN ի public IP ն։
Սա օգնում ա փոքրացնել attack surface ը ու backend ը ուղիղ հարձակումներից պաշտպանել։
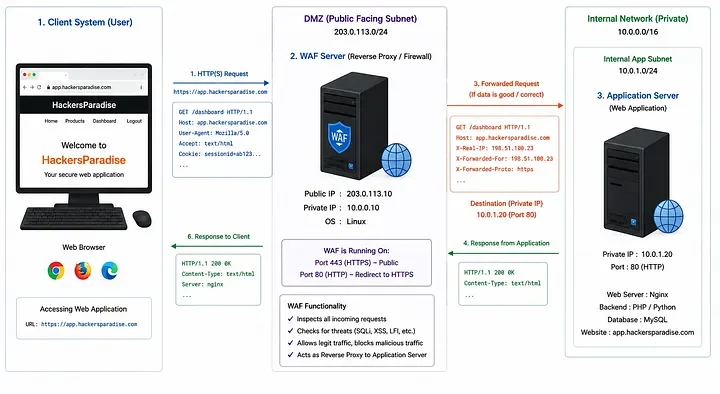
User ը browser ով մտնում ա app.hackersparadise.com, բայց request ը ուղիղ backend չի գնում։ Սկզբից անցնում ա WAF ի միջով։
WAF ը ստուգում ա ամեն HTTP request փորձելով գտնել վնասակար content, ու միայն նորմալ request ներն ա թողնում գնան դեպի internal application server։
Backend server ը WAF ի ու firewall ի հետևում պահելով կազմակերպությունները թաքցնում են իրական server ը, փոքրացնում attack surface ը ու ստանում են լրացուցիչ պաշտպանական layer web attack ների դեմ։
Encoding and Obfuscation Based Evasion
Encoding ու obfuscation based evasion-ը basically request-ի տեսքը փոխելն ա՝ առանց իր իմաստը փոխելու։ Նպատակը պարզ ա WAF ին request ը ուրիշ ձև ցույց տալ, որ ինքը չհասկանա կամ չբլոկի, բայց backend ը հետո կարողանա ճիշտ decode անել ու նորմալ մշակել request ը։
Օրինակ վերցնենք պարզ test value ը ու տեսնենք ոնց կարանք տարբեր ձևերով փոխենք դրա տեսքը։
Original Value: test
URL Encoded: %74%65%73%74
Double URL Encoded: %2574%2565%2573%2574
Unicode Representation: \u0074\u0065\u0073\u0074
Base64 Representation: dGVzdA==
Այս բոլոր տարբերակներում value ի տեսքը փոխվում ա, բայց decode անելուց հետո backend ը նորից ստանում ա նույն արժեքը test։ Հենց էս գաղափարն էլ հաճախ օգտագործվում ա WAF evasion ի ժամանակ․ tester ը փորձում ա request ը էնպես փոխել, որ WAF ը չճանաչի, բայց backend ը կարողանա ճիշտ հասկանալ։
Վերևի բոլոր representation-ները վերջում կարող են նույն արժեքին վերածվել՝ test։
Mutation Based Evasion
Mutation based evasionը basically inputը տարբեր ձևերով փոխելն ա առանց իր իրական իմաստը փոխելու։ Նպատակը ստուգելն ա security control ները կարող են ճիշտ normalize անել ու հասկանալ տարբեր format ներով եկած dataն, թե չէ։ Օրինակ նույն input ը կարելի ա գրել տարբեր ձևերով URL encoding, UTF-8 encoding, character references կամ hexadecimal representation օգտագործելով։ Տեսքով դրանք լրիվ տարբեր են լինում, բայց երբ backend ը decode ա անում, վերջում կարող ա նորից ստանալ նույն արժեքը։
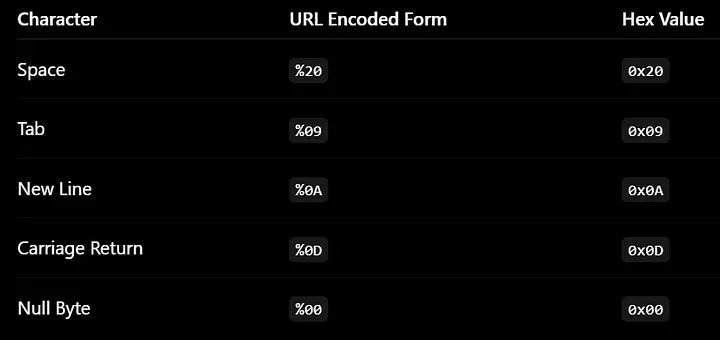
Non printable characters ը հատուկ character ներ են, որոնք էկրանին երևացող չեն, բայց համակարգիչներն ու web app երը դրանք նորմալ մշակում են։
Օրինակներ space, tab, new line ու carriage return։
Mutation testing ի ժամանակ էս character ները կարող են ավելացվել request ների մեջ, որպեսզի փոխեն payload ի տեսքը առանց իր իրական իմաստը փոխելու։ Սրանով tester ը կարող ա հասկանալ WAF ը ճիշտ normalize անում ու ստուգում ա incoming dataն, թե չէ մինչև request ը applicationին ուղարկելը։
Normal Input:
HelloWorld

Mutated Input:
Hello<TAB>World

URL Encoded:
Hello%09World
Չնայած mutation ից հետո input ը կարող ա լրիվ ուրիշ տեսք ունենալ, app ը կարող ա վերջում նույն արժեքի պես հասկանալ ու մշակել այն։ Հենց դրա համար էլ tester ները օգտագործում են non printable characters ստուգելու համար, թե WAF ը ոնց ա աշխատում filtering ի ու request normalization ի ժամանակ։
nerqevi նկարը ցույց ա տալիս էս մեթոդը ոնց ա աշխատում։
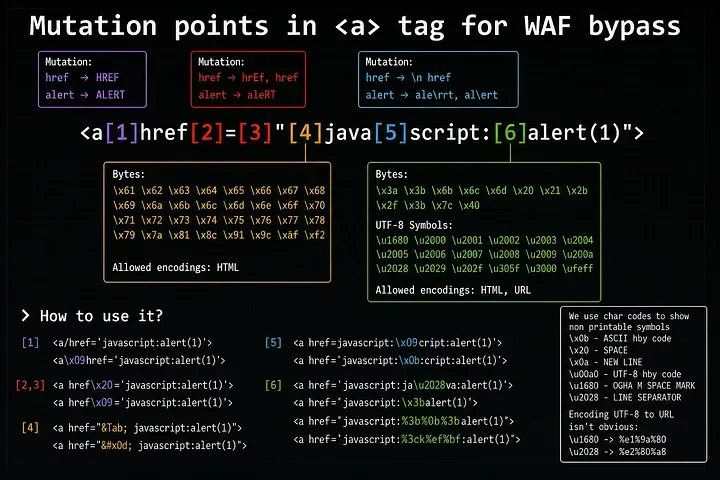
Նկարում ցույց ա տրված, որ նույն logical input-ը կարա տարբեր ձևերով ներկայացվի՝
Case changes
Whitespace insertion
Control characters
HTML entities
Unicode characters
UTF-8 encoding
URL encoding
Այս նկարը konkret ցույց ա տալիս payload mutation ի տարբեր տեղերը, որոնք researchers ը օգտագործում են ստուգելու համար WAF ը ճիշտ normalize անում ու ստուգում ա inputերը, թե չէ։
Բայց կարևոր ա հասկանալ vor սրանք guaranteed bypass մեթոդներ չեն։ Սրանք ուղղակի տարբեր evasion փորձեր են, որոնք կարող են օգնել գտնել կոնկրետ WAFի filteringի թույլ կողմերը։


Comments (0)