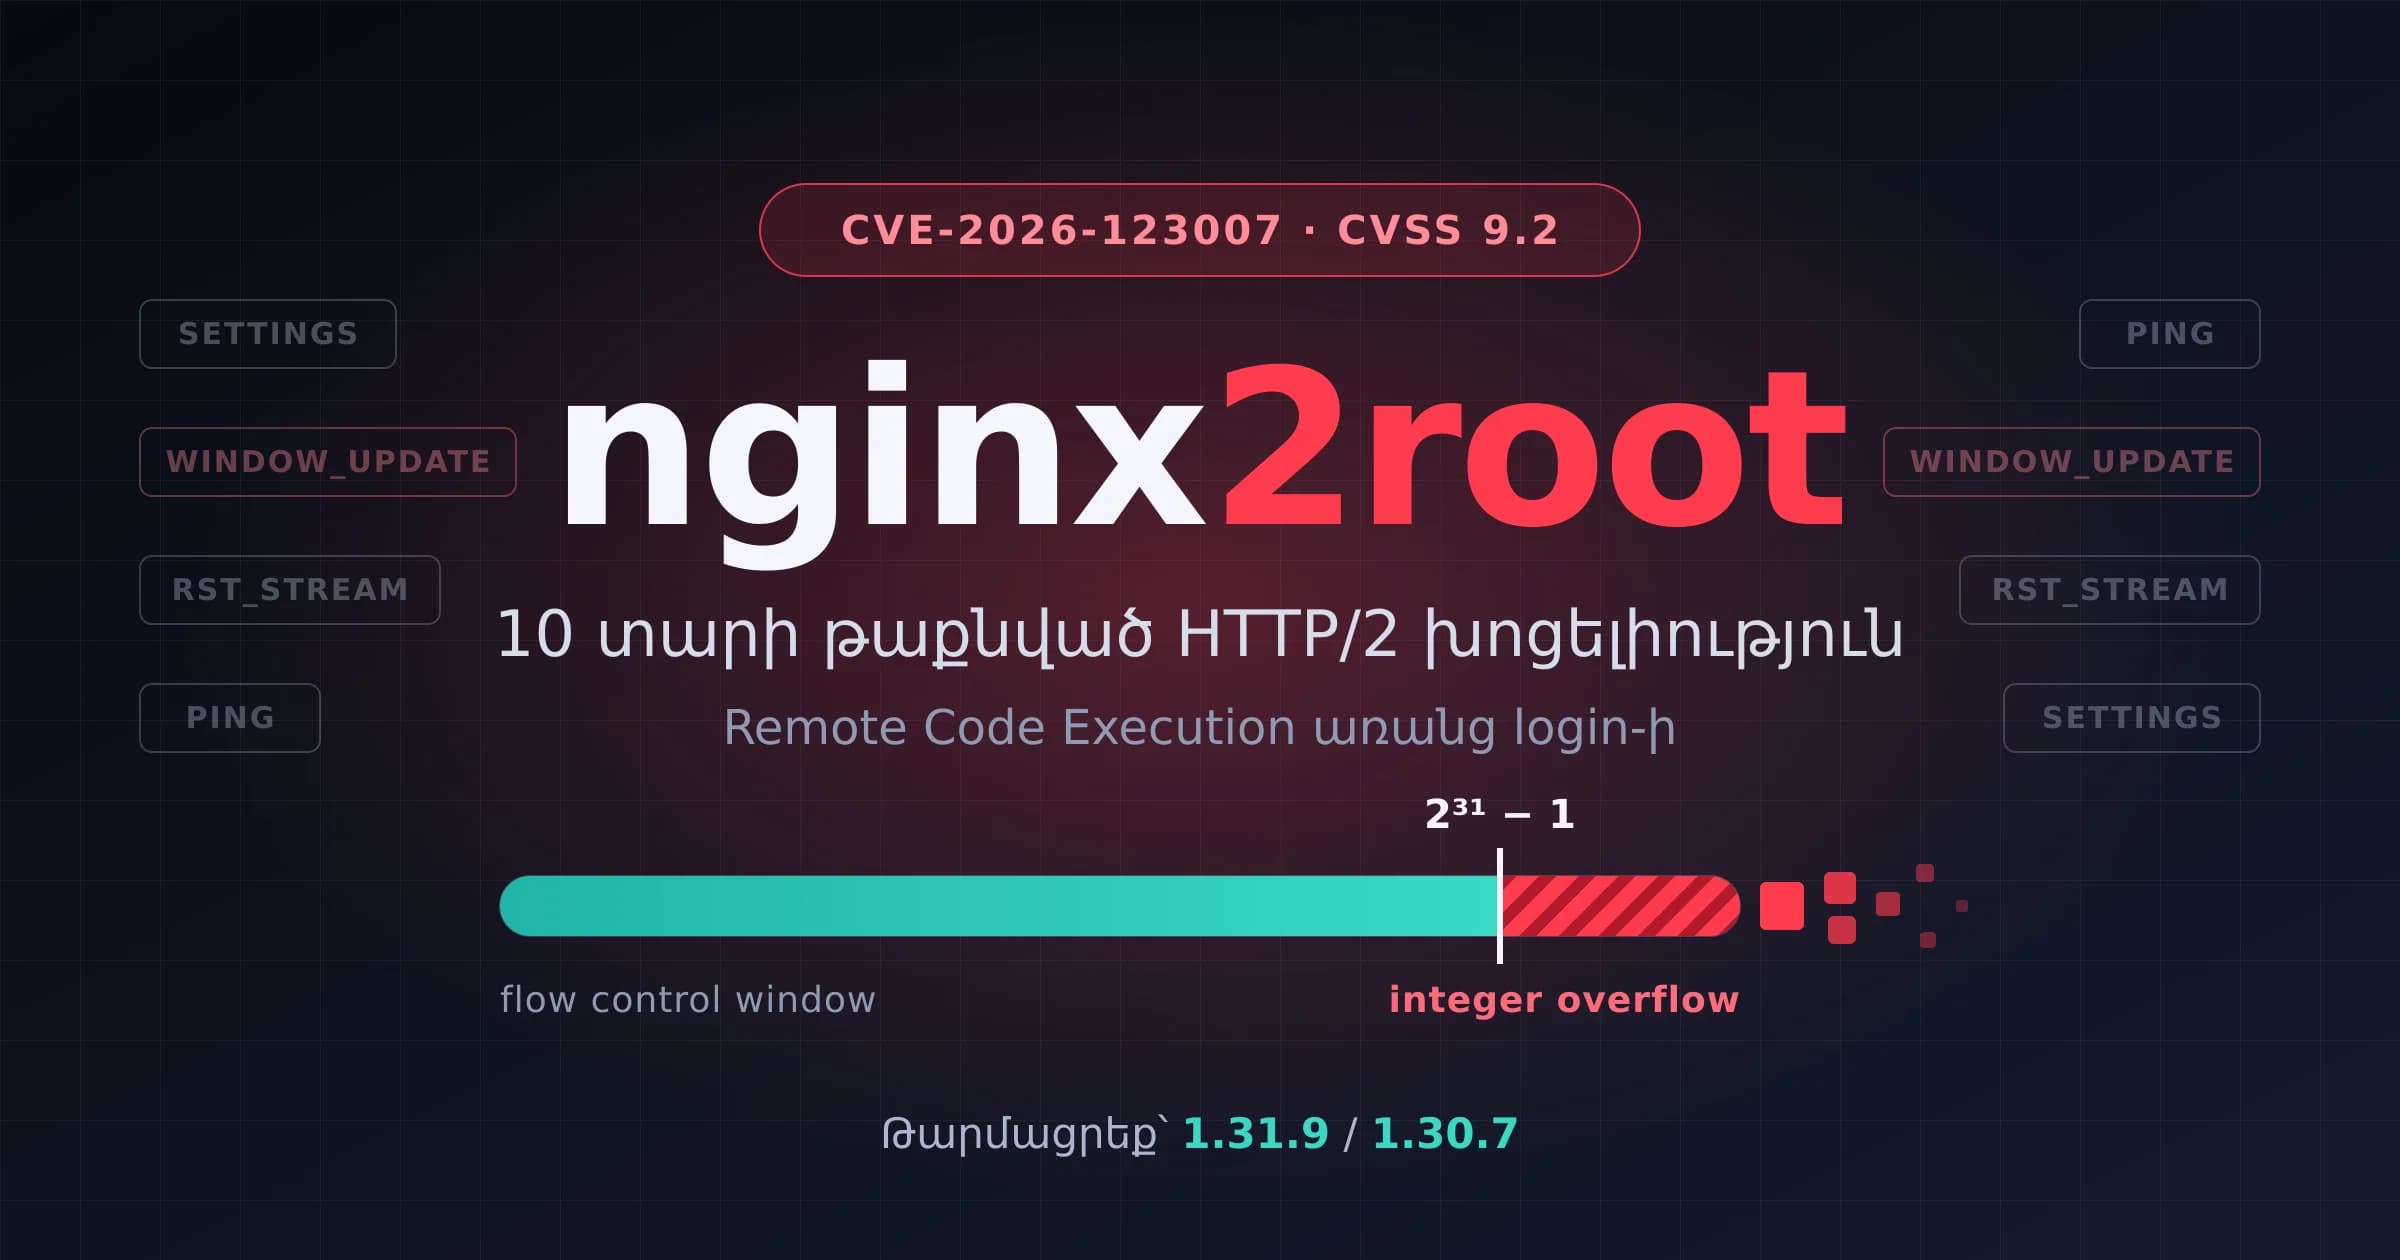

Նոյեմբերի 18-ին F5-ը (NGINX-ի սեփականատեր ընկերությունը) թողարկեց NGINX-ի հինգ լուրջ խոցելիությունների patch-երը։ Դրանցից ամենավտանգավորը՝ CVE-2026-123007-ը, գտնվում է HTTP/2-ի կոդում և այնտեղ է 2015 թվականից՝ 1.9.5 վերսիայից, երբ NGINX-ում առաջին անգամ HTTP/2 support ավելացավ։ Այսինքն՝ bug-ը կոդում «ապրել» է ավելի քան 10 տարի։
Խոցելիությունը թույլ է տալիս հարձակվողին առանց login-ի և առանց password-ի, միայն HTTP/2 port-ին հասանելիություն ունենալով, իր կոդը աշխատացնել սերվերի վրա։ Իսկ եթե դրան գումարվի Linux kernel-ի մեկ այլ bug, հարձակվողը կարող է ստանալ root ամբողջ սերվերի վրա, նույնիսկ եթե NGINX-ը աշխատում է Docker container-ի մեջ։
Հետազոտողները այս խոցելիությունների խումբը անվանել են nginx2root։
Կարճ ամփոփում
Ինչն է խոցելի. NGINX Open Source-ի 1.9.5-ից մինչև 1.31.8 բոլոր վերսիաները, եթե HTTP/2-ը միացված է։ Նաև NGINX Plus-ի մի շարք վերսիաներ։
Ինչ կարող է անել հարձակվողը. աշխատացնել իր կոդը NGINX worker process-ի իրավունքներով (սովորաբար
www-dataկամnginxuser)։Վտանգի աստիճանը. CVSS 4.0՝ 9.2 (Critical), CVSS 3.1՝ 8.1։
Ուղղված վերսիաներ. 1.31.9 (mainline) և 1.30.7 (stable)։
Public exploit. Rapid7-ը GitHub-ում հրապարակել է PoC։
Իրական հարձակումներ. նոյեմբերի 18-ի դրությամբ չեն գրանցվել։
Ինչ անել. թարմացնել NGINX-ը և անել ամբողջական restart (
reload-ը բավարար չէ)։ Եթե հիմա հնարավոր չէ թարմացնել, ժամանակավորապես անջատել HTTP/2-ը։
Ինչ է nginx2root-ը
Անունը տվել է Xint ընկերությունը, որը հայտնաբերել է խնդիրները։ nginx2root-ը մեկ bug չէ, այլ վեց խոցելիությունների խումբ՝ NGINX-ի 5 CVE և Linux kernel-ի 1 bug, որը թույլ է տալիս worker-ից «բարձրանալ» մինչև root։
Նույն HTTP/2 bug-ը իրարից անկախ գտել են նաև Wiz-ը, Rapid7-ը և այլ թիմեր։ Ikotas Labs-ը նույն bug-ը անվանել է NGINX2Shell, այնպես որ եթե հանդիպեք այդ անվանը, խոսքը նույն խնդրի մասին է։
Հինգ CVE-ներից յուրաքանչյուրը վտանգավոր է միայն որոշակի config-ի դեպքում.
CVE | Խնդրի տեսակը | Երբ է վտանգավոր | HTTP/2-ն անջատելը օգնում է՞ |
|---|---|---|---|
CVE-2026-123007 | Integer overflow HTTP/2 flow control-ում | HTTP/2-ը միացված է | Այո |
CVE-2026-123633 | Use-after-free HTTP/2 connection-ները փակելիս | HTTP/2 + request-ները փոխանցվում են backend-ին | Այո |
CVE-2026-123634 | Use-after-free DNS resolver-ում |
| Ոչ |
CVE-2026-121810 | Use-after-free HTTP/3 (QUIC)-ում | HTTP/3-ը միացված է + proxy դեպի backend | Ոչ |
CVE-2026-113425 | Use-after-free mail proxy-ում | NGINX-ը օգտագործվում է որպես mail proxy | Ոչ |
F5-ը հինգին էլ տվել է նույն գնահատականը՝ CVSS 4.0 9.2։ Ամենալայն ազդեցությունը CVE-2026-123007-ն ունի, որովհետև HTTP/2-ը այսօր միացված է շատ կայքերում, և դրա համար որևէ հատուկ config պետք չէ։
Ինչպես է աշխատում հիմնական bug-ը
Մի քիչ HTTP/2-ի մասին
HTTP/2-ում մեկ connection-ի մեջ կարող են միաժամանակ ընթանալ բազմաթիվ request-ներ, որոնք կոչվում են stream։ Որպեսզի server-ը client-ին չ«խեղդի» տվյալներով, կա flow control մեխանիզմ. client-ը server-ին ասում է՝ «ինձ կարող ես ուղարկել ամենաշատը այսքան byte»։ Այդ թիվը կոչվում է window։
Պատկերացրեք այն որպես բանկային քարտի limit. server-ը ամեն անգամ տվյալ ուղարկելիս limit-ից հանում է, իսկ client-ը WINDOW_UPDATE frame-ով limit-ը նորից ավելացնում է։ HTTP/2 standard-ի համաձայն window-ը չի կարող անցնել 2³¹ − 1-ից (մոտ 2 միլիարդ)։
Որտեղ է սխալը
NGINX-ը, պատասխանի տվյալները (DATA) հերթում դնելիս, դրանց չափը միանգամից հանում է window-ից։
Եթե client-ը stream-ը չեղարկում է (cancel,
RST_STREAMframe-ով) նախքան տվյալների ուղարկվելը, NGINX-ը այդ «գումարը» վերադարձնում է connection-ի window-ին, բայց չի ստուգում, թե արդյոք արդյունքը անցնում է 2³¹ − 1 սահմանից։Հարձակվողը կարողանում է նույն գումարը ստանալ երկու անգամ, և window-ը անցնում է թույլատրելի սահմանից։
Սահմանի ստուգումը NGINX-ում արվում է unsigned թվերով։ Երբ window-ը արդեն սահմանից մեծ է, հաշվարկը «պտտվում է» (wrap around), և NGINX-ը սկսում է ընդունել նոր
WINDOW_UPDATE-ներ առանց սահմանափակման։ Window-ը կարելի է հասցնել ցանկացած 64-bit արժեքի։Երբ այդ հսկայական թիվը վերածվում է signed տիպի, այն դառնում է բացասական, և
memcpy()-ը ստանում է շատ մեծ length։ x86-64-ի glibc-ում copy-ն իրականում գրում է ընդամենը մոտ 160 byte, բայց դա բավական է heap-ի ներքին տվյալները փչացնելու համար։
Այս ամենի համար հարձակվողն օգտագործում է միայն սովորական HTTP/2 frame-ներ՝ SETTINGS, WINDOW_UPDATE, RST_STREAM և PING։ Ոչ մի login, ոչ մի հատուկ URL։
Ինչպես է սա վերածվում RCE-ի
Xint-ի նկարագրությամբ, նույն սխալ copy-ն միաժամանակ երկու բան է անում.
Leak. Copy-ի վերջին 64 byte-ը հայտնվում է TLS պատասխանի մեջ, որը NGINX-ը ուղարկում է հենց հարձակվողին։ Այդ byte-երում կան NGINX-ի հիշողության հասցեներ (pointer-ներ), ինչը թույլ է տալիս շրջանցել (bypass) ASLR-ը։
Overwrite. Հարձակվողը
RangeևCookieheader-ներով կառավարում է, թե ինչ տվյալներ են ընկնում copy-ի մեջ, և փոխում է cleanup ֆունկցիայի pointer-ը։ Երբ NGINX-ը կանչում է այդ ֆունկցիան, աշխատում է հարձակվողի հրամանը։
Ամբողջ շղթան այսպիսի տեսք ունի.
flowchart TD
    A["Հարձակվող, առանց login-ի"] -->|"HTTP/2 frame-ներ"| B["CVE-2026-123007"]
    B -->|"memory leak + overwrite"| C["Կոդ NGINX worker-ի իրավունքներով"]
    C -->|"Linux SCTP bug"| D["root host-ի վրա"]
    D --> E["Դուրս գալ Docker container-ից"]
Ինչպես է worker-ից ստացվում root
NGINX worker process-ը սովորաբար աշխատում է ոչ root user-ով, ուստի միայն NGINX-ի bug-ը root չի տալիս։ Root-ի համար Xint-ը օգտագործել է Linux kernel-ի SCTP module-ի առանձին bug (use-after-free / double free)։ Այն kernel-ում է Linux 4.15-ից (2018)։ Նոյեմբերի 18-ի դրությամբ այս bug-ը չունի ոչ CVE, ոչ patch։
Xint-ի test-երում այս bug-ով NGINX worker-ից հնարավոր եղավ ստանալ root, իսկ երբ NGINX-ը աշխատում էր Docker-ում՝ դուրս գալ container-ից և ստանալ root host-ի վրա։ Սա վտանգ է նույն kernel-ը կիսող բոլոր container-ների համար։
Որքան իրական է վտանգը
Շատ սերվերներ են ազդեցության տակ. Xint-ը Shodan-ում գտել է NGINX-ով աշխատող 56.7 միլիոն host։ Դրանցից 11.94 միլիոնի վերսիան տեսանելի էր, և դրանց 98.9%-ը խոցելի range-ում էր։ Սա ցույց է տալիս միայն վերսիաների պատկերը, ոչ թե հաստատված խոցելի սերվերների թիվը. HTTP/2-ը կարող է անջատված լինել, իսկ distribution-ները կարող են patch-ը backport անել։
Exploit-ը աշխատում է իրական cloud-ում. Xint-ի հարձակումը աշխատել է AWS, GCP և Azure-ում test server-ների վրա, այդ թվում public IP-ով։ Wiz-ն էլ հայտնում է, որ կոդ է աշխատացրել պարզապես static ֆայլեր սպասարկող NGINX-ի վրա։
ASLR-ը պաշտպանություն չէ. F5-ի խոսքով exploit-ի համար ASLR-ը պետք է անջատված կամ շրջանցված լինի, բայց հետազոտողները ցույց են տվել, որ այն շրջանցվում է վերը նկարագրված leak-ով։ Լյուքսեմբուրգի CIRCL-ը հատուկ նշում է, որ ASLR-ի միացված լինելը պատճառ չէ patch-ը հետաձգելու համար։
Public PoC-ն ունի սահմանափակումներ. Rapid7-ի PoC-ը.
պահանջում է մեկ connection-ով մոտ 128 GB HTTP/2 traffic (demo-ում տևել է մոտ 2.5 րոպե),
մոտ 300 Mbit/s-ից դանդաղ կապի դեպքում ձախողվում է, որովհետև փոխանցումը տևում է NGINX-ի default 1 ժամ connection limit-ից ավելի,
հենվում է glibc-ի
memcpy-ի այն տարբերակի վրա, որն ընտրվում էavx512fևavx512vlունեցող x86-64 CPU-ների վրա,իր նկարագրության համաձայն՝ հարմար է միայն նույն մեքենայի վրա նոր գործարկված Docker container-ի դեմ demo անելու համար։
Սակայն Xint-ը և Wiz-ը ասում են, որ ունեն ավելի կայուն աշխատող exploit-ներ, պարզապես դրանք չեն հրապարակում։ Wiz-ը ակնկալում է, որ առաջին զանգվածային հարձակումները կլինեն այն product-ների վրա, որոնց ներսում նույն NGINX build-ն է՝ appliance-ներ և container image-ներ։
Զգույշ եղեք կեղծ PoC-ներից. GitHub-ում արդեն հայտնվել են կեղծ «PoC» repo-ներ։ Մի աշխատացրեք կոդ, որը չեք կարդացել, և test արեք միայն առանձին (isolated) VM-ում։
Ինչպես ստուգել՝ խոցելի եք թե ոչ
1. Վերսիան և HTTP/2 support-ը
nginx -v
nginx -V 2>&1 | grep -- '--with-http_v2_module'
Եթե երկրորդ հրամանը ոչինչ ցույց չի տալիս, ձեր build-ը HTTP/2 support չունի։
2. HTTP/2-ը config-ում միացված է՞
HTTP/2-ը միացված է, եթե listen directive-ում կա http2 կամ config-ում կա http2 on;.
sudo nginx -T 2>/dev/null | grep -nE 'listen.*http2|http2[[:space:]]+on'3. Սերվերը իրականում ընդունում է HTTP/2՞
HOST=example.com
openssl s_client -connect "$HOST:443" -servername "$HOST" -alpn h2 </dev/null 2>&1 | grep ALPN
Եթե տեսնում եք ALPN protocol: h2, սերվերը HTTP/2 ընդունում է։
Եթե ձեր սերվերի առջև CDN կա (օրինակ Cloudflare), ստուգեք հենց NGINX origin-ը, ոչ թե CDN-ը։ Եթե origin-ը ընդունում է միայն HTTP/1.1, այս bug-ով նրան հարձակվել հնարավոր չէ։
4. Distribution package-ի վերսիան
Ubuntu-ն, Debian-ը և մյուսները հաճախ patch-ը ավելացնում են առանց nginx -v-ի ցույց տված վերսիան փոխելու։ Դրա համար համեմատեք package-ի ամբողջական վերսիան ձեր distribution-ի advisory-ի հետ.
# Debian / Ubuntu
dpkg-query -W -f='${Package} ${Version}\n' 'nginx*'
# RHEL / Rocky / Alma
rpm -q nginx
Ինչ անել հիմա
1. Թարմացրեք NGINX-ը
Product | Խոցելի | Ուղղված |
|---|---|---|
NGINX Open Source mainline | 1.31.0 – 1.31.8 | 1.31.9 |
NGINX Open Source stable և հին վերսիաներ | 1.9.5 – 1.30.6 | 1.30.7 |
NGINX Plus | 37.1.0 – 37.2.0.1 | 37.3.0.1 |
NGINX Plus | 37.0.0 – 37.0.7.1 | 37.0.8.1 |
NGINX Plus | R34 – R36 | Fix դեռ նշված չէ |
1.31.9-ը և 1.30.7-ը ուղղում են բոլոր հինգ CVE-ները։ Docker-ի պաշտոնական NGINX image-ներն արդեն ունեն 1.31.9 և 1.30.7 tag-եր։ Ubuntu-ի և Debian-ի package-ները նոյեմբերի 18-ի դրությամբ դեռ թողարկված չէին, ուստի հետևեք ձեր distribution-ի security էջին։
Կարևոր. Թարմացնելուց հետո արեք ամբողջական restart (կամ live binary upgrade)։ nginx -s reload-ը բավարար չէ, որովհետև reload-ից հետո շարունակում է աշխատել հին binary-ն։
sudo nginx -t && sudo systemctl restart nginx2. Եթե հիմա չեք կարող թարմացնել՝ անջատեք HTTP/2-ը
Սա ժամանակավոր լուծում է։ NGINX-ի 1.25.1 և ավելի նոր վերսիաներում.
server {
    listen 443 ssl;
    http2 off;
    # ...
}
NGINX-ի 1.9.5 – 1.25.0 վերսիաներում պարզապես հանեք http2-ը listen-ից.
# Նախկինում
listen 443 ssl http2;
# Հիմա
listen 443 ssl;
Ուշադրություն դարձրեք.
Փոփոխությունն արեք նույն port-ը կիսող բոլոր
serverblock-երում, այդ թվում IPv6-ի համար (listen [::]:443 ...)։gRPC-ն և HTTP/2-ից կախված այլ ծառայությունները կդադարեն աշխատել։
HTTP/2-ն անջատելը փակում է միայն CVE-2026-123007-ը և CVE-2026-123633-ը։ Մնացած երեքի համար.
անջատեք HTTP/3-ը, եթե այն օգտագործում եք,
մի օգտագործեք SSI և
mirror, և մի կազմեքproxy_pass-ի server-ի անունը variable-ներից,mail proxy-ն թողեք հասանելի միայն վստահելի network-երից։
Փոփոխությունից հետո նորից աշխատացրեք openssl հրամանը և համոզվեք, որ h2 այլևս չկա։
3. Արգելափակեք SCTP-ն, եթե այն ձեզ պետք չէ
Մինչև kernel-ի patch-ի հայտնվելը, եթե ձեր սերվերը SCTP չի օգտագործում (շատերը չեն օգտագործում).
echo 'install sctp /bin/false' | sudo tee /etc/modprobe.d/disable-sctp.confՍա թույլ չի տալիս module-ը load անել, բայց չի հեռացնում արդեն load արված module-ը և չի օգնում, եթե SCTP-ն built-in է kernel-ում։ Container-ների դեպքում ստուգեք host-ի kernel-ը։
4. Մի անջատեք ASLR-ը
ASLR-ը մենակ չի պաշտպանում այս հարձակումից, բայց դժվարացնում է այն։ Եթե ինչ-որ տեղ ունեք kernel.randomize_va_space=0, հեռացրեք այն։
Ինչպես հասկանալ, որ ձեզ վրա արդեն հարձակվել են
CIRCL-ը նշում է մի քանի նշան, որոնք առանձին-առանձին ոչինչ չեն ապացուցում, բայց միասին արժե ուշադիր նայել.
NGINX worker-ը գործարկում է անսպասելի ծրագրեր (օրինակ
sh,curl,wget)։Worker-ները անսպասելի crash են լինում կամ թողնում են core dump-եր։
Երկար տևող HTTP/2 connection-ներ՝ շատ մեծ մուտքային traffic-ով, բայց access log-ում գրեթե առանց request-ների։
WINDOW_UPDATE,RST_STREAMևPINGframe-երը access log-ում չեն երևում, ուստի մաքուր access log-ը չի նշանակում, որ հարձակում չի եղել։Սերվերից դուրս գնացող անսովոր connection-ներ կամ DNS request-ներ։
Մի քանի օգտակար հրաման.
sudo grep -Ei 'worker process.*exited|signal 11|segfault' /var/log/nginx/error.log
sudo coredumpctl list nginx
sudo ss -tinp state established '( sport = :443 )'
AI-ի դերը
Այս պատմության ամենահետաքրքիր կողմերից մեկը bug-երի գտնելու արագությունն է։ Xint-ի հետազոտողը հիմնական HTTP/2 bug-ը գտել է ZeroDay Cloud 2026 մրցույթին պատրաստվելիս, իսկ մի քանի օր անց Xint-ի ամբողջովին ավտոմատ AI scan-ը, առանց մարդու օգնության, գտել է մնացած չորս CVE-ները։
Թվերը նույնպես խոսուն են. NGINX-ի security advisory-ների ցանկում 2025-ին գրանցվել էր ընդամենը 2 նոր խոցելիություն, իսկ 2026-ին, մինչև նոյեմբերի 17-ը, արդեն 26 (nginx2root-ը չհաշված)։ Դրանցից մեկը մայիսյան rewrite module-ի bug-ն էր, որի մասին կարող եք կարդալ arcnet-ում։
Xint-ի CEO Brian Pak-ը նշում է, որ AI-ի օգնությամբ հարձակվողները շատ արագ են exploit պատրաստում նույնիսկ փոքր հուշումներից, և դրա պատճառով disclosure-ի տարիներով ձևավորված կանոնները փոխվում են։
Ամսաթիվ | Ինչ եղավ |
|---|---|
2015, սեպտեմբերի 22 | NGINX 1.9.5՝ HTTP/2-ով առաջին վերսիան, որում արդեն կար bug-ը |
2026, հոկտեմբերի 11 | Xint-ը գտնում է խոցելիությունները |
Հոկտեմբերի 16 | Report-ը HackerOne-ով ուղարկվում է F5-ին |
Հոկտեմբերի 27 | Report-ները հասնում են NGINX-ի ծրագրավորողներին |
Նոյեմբերի 18 | Public disclosure, 1.31.9 և 1.30.7 վերսիաների թողարկում, Rapid7-ի PoC |
Եզրակացություն
NGINX-ը համացանցի ամենատարածված web server-ներից է, և bug-ը ավելի քան 10 տարի աննկատ մնացել է այն կոդում, որը միլիոնավոր սերվերներ ամեն օր օգտագործում են։ Իրական հարձակումներ դեռ չեն գրանցվել, CISA-ն էլ այն դեռ չի ավելացրել KEV ցանկում, բայց public PoC արդեն կա, իսկ AI-ի ժամանակներում patch-ից մինչև աշխատող exploit ճանապարհը շատ կարճ է։
Եթե NGINX ունեք, ահա ամենակարևորը.
Ստուգեք՝ HTTP/2-ը միացված է՞։
Թարմացրեք 1.31.9 կամ 1.30.7 վերսիայի (կամ ձեր distribution-ի patch-ով package-ի)։
Արեք restart, ոչ թե reload։
Եթե չեք կարող թարմացնել՝ ժամանակավորապես անջատեք HTTP/2-ը։
Այն սերվերներում, որտեղ SCTP պետք չէ, արգելափակեք այն։

Comments (0)