

Start writing your post here...
Կա մի հարց, որը ես սիրում եմ տալ մարդկանց, և պատասխանները միշտ ավելի շատ բան են ասում, քան իրենք են կարծում.
Ի՞նչ կանեիր, եթե փողոցում ընկած ֆլեշ կրիչ տեսնեիր։ Սովորական, գուցե նույնիսկ նոր տուփի մեջ, փակ, անձեռնմխելի։ Կվերցնեի՞ր։ Կմիացնեի՞ր համակարգչիդ՝ նայելու, թե ինչ կա մեջը։
Եվ երկրորդ հարցը, ավելի անհարմարը. Կտայի՞ր քո համակարգի գաղտնաբառը մեկ կտոր շոկոլադի դիմաց։
Երկու հարցն էլ իրական են։ Երկուսն էլ առաջ են քաշվել իրական հետազոտություններում, և երկուսի պատասխաններն էլ անհանգստացնող են։ Բայց ինձ այսօր ոչ թե թվերն են հետաքրքրում, այլ այն, թե ով է ընկնում այս թակարդները, և ինչու։
Ամենից թույլ օղակը մեքենան չէ
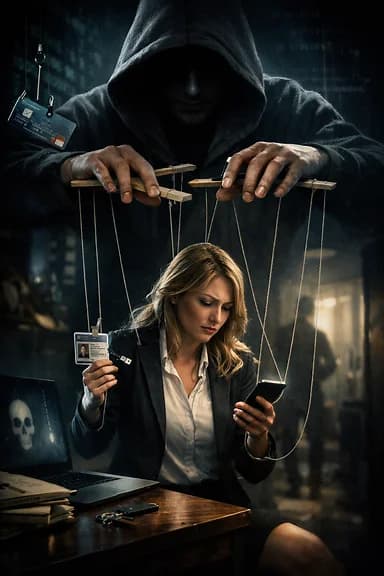
Ես արդեն մի քանի անգամ գրել եմ այս մասին, և կրկնելու եմ նորից, քանի որ դա չի դադարում ճիշտ լինելուց. մարդը շարունակում է մնալ կիբեռանվտանգության ամենից թույլ օղակը։ Ոչ թե երթուղիչը, ոչ թե firewall-ը, ոչ թե հակավիրուսը։ Մարդը։
Բայց ահա այն մասը, որը շատերը բաց են թողնում։ Երբ ասում ենք «թույլ օղակ», մտքներովս անցնում է անտեղյակ մարդը՝ տատիկը, որ սեղմում է կասկածելի հղման վրա, կամ գործընկերը, որ չգիտի՝ ինչ է phishing-ը։ Իրականում հոգեբանության տեսանկյունից ամենից խոցելի են ոչ թե մեկ, այլ երկու տիպի մարդիկ.
Առաջինը՝ նա, ով անտեղյակ է։ Դա հասկանալի է։
Երկրորդը՝ և սա ավելի վտանգավորն է, նա, ով վստահ է, որ ամեն ինչ գիտի։
Վստահ օղակը
Անտեղյակ մարդն իր անտեղյակությունից վախ ունի։ Նա չի սեղմում, որովհետև չգիտի՝ ինչ կլինի։ Նրա անվստահությունը պաշտպանում է իրեն։
Իսկ «վստահ» մարդը հակառակն է։ Նա կարդացել է մի քանի հոդված, անցել է որևէ դասընթաց, գուցե նույնիսկ ոլորտում աշխատում է։ Եվ հենց այդ վստահությունն է, որ քուն է մտցնում նրա զգոնությունը։ Նա այլևս չի կանգնում ու մտածում, որովհետև մտքում արդեն ասել է իրեն՝ «ինձ չեն խաբի, ես սրանք գիտեմ»։
Մինչդեռ սոցիալական ինժեներիան հենց դա է որսում։ Ոչ թե անգիտությունը, այլ ինքնավստահությունը։ Որովհետև ինքնավստահ մարդը նկատում է միայն այն, ինչ արդեն գործնականում տեսել է։ Նոր սցենարը, որի մասին նա չի կարդացել, անցնում է իր «ռադարից» ներքև։
Դուռը պահելու պատմությունը
Թույլ տվեք մի սցենար նկարագրեմ, որը հազարավոր անգամներ կրկնվել է իրականության մեջ։
Մարդը գալիս է աշխատանքի։ Մուտքի մոտ մեկը՝ ձեռքերը զբաղված սուրճով ու թղթապանակներով, ժպտալով խնդրում է. «Ախր քարտս տանն եմ մոռացել, դուռը կպահե՞ս»։ Ի՞նչ կանես։ Բնականաբար կպահես։ Քաղաքավարի ես, օգնող ես, և ի վերջո՝ ո՞վ կմերժի սուրճ բռնած մարդուն։
Այս տեխնիկան կոչվում է tailgating (կամ piggybacking)։ Եվ այն աշխատում է ոչ թե թույլ կողպեքի, այլ քո բարեկրթության հաշվին։
Ամիսներ անց պարզվում է, որ այդ մարդը ոչ մի կապ չուներ ընկերության հետ։ Ներս մտնելով՝ նա մի փոքրիկ, բոլորին ծանոթ սարքի ֆլեշ հիշողության միջոցով գաղտնի փաստաթղթեր է պատճենել, թողել մի rogue սարք ցանցում, կամ պարզապես լուսանկարել կպցրած sticky note-երի վրա գրված գաղտնաբառերը։
Եվ ամենացավալին. դուռը պահողը, ամենայն հավանականությամբ, իրեն գրագետ էր համարում։ «Ես phishing-ի վրա չեմ ընկնի» մտածողն էր։ Բայց phishing-ը էկրանին է, իսկ ժպտացող մարդը՝ դիմացդ։ Եվ դա այլ սցենար է, որի համար նա պատրաստ չէր։
Իսկ ֆլեշ կրիչը՞
Վերադառնանք առաջին հարցին։ USB drop-ը դասական հարձակում է. զեղծարարը «պատահաբար» ֆլեշ կրիչներ է թողնում ավտոկայանատեղում, լիֆտում, ծխելու հատվածում։ Մարդկային հետաքրքրասիրությունը մնացածն անում է։ Ով գտնում է, միացնում է՝ «տեսնեմ ում է, գուցե վերադարձնեմ»։ Մի սեղմում, և malware-ն արդեն ներսում է։
Իսկ ինքնավստահ մարդը հաճախ ավելի վատ է վարվում, քան անտեղյակը։ Որովհետև նա մտածում է. «Ես կզննեմ, ես գիտեմ ինչ եմ անում, ինձ համար վտանգ չկա»։ Հենց այդ «ինձ համար վտանգ չկա»-ն է վտանգը։
Ի՞նչ անել. գործնական կանոններ
Տեսությունը հեշտ է։ Դժվարը սովորությունն է։ Ահա մի քանի բան, որ կարող ես սկսել անել վաղվանից.
Կանգ առ, երբ քեզ շտապեցնում են։ Սոցիալական ինժեներիան գրեթե միշտ ստեղծում է հրատապության զգացում՝ «շտապ է», «հիմա», «դուռը պահիր»։ Հրատապությունն ինքնին պետք է կարմիր լույս լինի, ոչ թե կանաչ։
Մի՛ պահիր դուռը անծանոթի համար, որքան էլ անհարմար լինի։ Եթե մարդն իրավունք ունի ներս մտնելու, ուրեմն ունի նաև իր քարտը։ Քո անհարմարությունը ընկերության անվտանգության գինը չէ։ Քաղաքավարի ձևակերպումը պարզ է. «Ներողություն, անվտանգության կանոնն է, ստիպված եմ քեզ ուղարկել ընդունարան»։
Երբեք մի՛ միացրու անհայտ ծագման կրիչ։ Ոչ քո, ոչ աշխատանքային համակարգչին։ Եթե իրոք ուզում ես իմանալ՝ ում է, հանձնիր անվտանգության բաժին։ Գտնված ֆլեշը նվեր չէ, դա խայծ է, քանի դեռ հակառակը ապացուցված չէ։
Քո գաղտնաբառը ոչ մի «շոկոլադ» չարժե։ Ոչ մի մրցանակ, հարցում, թե «արագ ստուգում» չի կարող արդարացնել գաղտնաբառ տալը։ Կանոնն ուղղակի է. գաղտնաբառը ոչ ոքի չի տրվում, կետ։
Ամենակարևորը՝ ընդունիր, որ դու էլ կարող ես խաբվել։ Հենց այս մտքից է սկսվում իրական անվտանգությունը։ Ոչ թե «ինձ չեն խաբի», այլ «ինձ էլ կարող են խաբել, ուստի ստուգում եմ»։
Ամփոփելով
Ամենավտանգավոր նախադասությունը կիբեռանվտանգության մեջ չորս բառ է. «Ինձ դա չի պատահի»։
Հենց այս միտքն է, որ զեղծարարների ամենավստահելի գործիքն է։ Որովհետև համակարգը կարելի է patch անել, բայց ինքնավստահությունը՝ ոչ։ Իսկ ես, ինչպես միշտ, հավատում եմ՝ պետք է ուղղել արմատը, ոչ թե կարկատել մակերեսը։
Իսկ հիմա ձեզ եմ ուղղում հարցերը, և անկեղծ կուզեի կարդալ ձեր պատասխանները մեկնաբանություններում.
Կվերցնեի՞ք փողոցում ընկած ֆլեշ կրիչը։ Կպահեի՞ք դուռն այն մարդու համար, ով ասում է, որ քարտը մոռացել է։ Եվ ամենակարևորը՝ վստա՞հ եք, որ ձեզ չեն խաբի։


Comments (0)