
Կարաս ամբողջ սերվերը քցես մի ֆայլով, որը նույնիսկ դատարկ Word ֆայլից փոքր ա։ Պատկերացրա սայթ ես սարքում ու մի պարզ ֆունկցիա ես ավելացնում, որ մարդիկ կարան ֆայլեր upload անեն
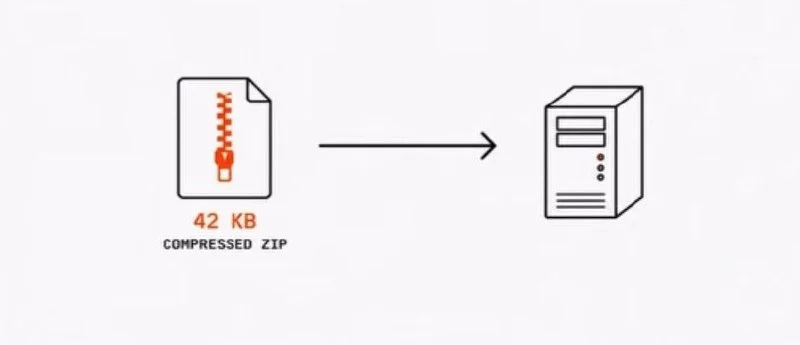
Մի օր, ինչ որ մեկը upload ա անում մի փոքր zip ֆայլ, օրինակ 42 կիլոբայթ
Սերվերդ ստանում ա էդ ֆայլը ու քանի որ ուզել էիր ամեն ինչ ճիշտ անել, ավտոմատ անվտանգության ստուգում էիր ավելացրել։ Դրա համար backend ը բացում ա archive ը, որ տեսնի ներսում ինչ կա։ Բայց հենց extraction ը սկսում ա, ամեն ինչ վատ ա գնում։ RAM ի օգտագործումը միանգամից թռնում ա վերև, CPU ն հասնում ա 100% ի, disk space ը սկսում ա արագ լցվել, ու մի քանի վայրկյանում ամբողջ համակարգիչը կարա freeze լինի։ Էն, ինչ հենց նոր ստացար, կոչվում ա Zip bomb
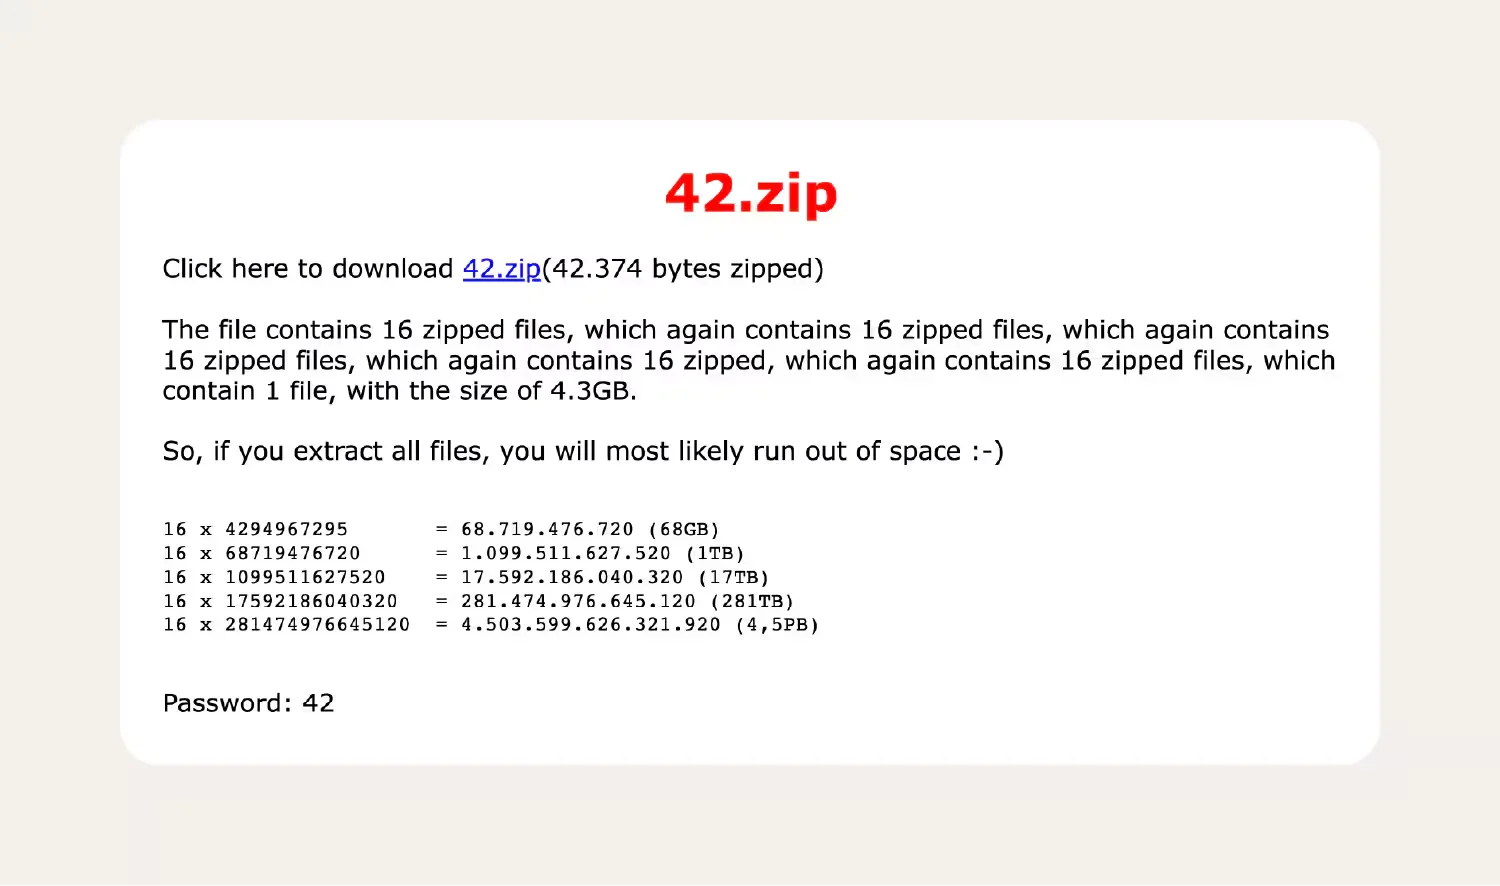
Կոնցեպտը besampt պարզ ա։ Էստեղ malware չկա, backdoor չկա, ոչ էլ script եր կան, որ փորձում են databaseդ hack անել։ Սա ուղղակի compression ի աշխատելու ձևի abuse ն ա։ Zip ֆայլերը շատ լավ են repetitive data սեղմելու մեջ։ Օրինակ եթե ստեղծես հսկայական ֆայլ, որը ամբողջությամբ զրոներից ա բաղկացած, compression ը կարա դա գրեթե ոչնչի չափ փոքրացնի։ Բայց իրական trick ը nesting ն ա։ Zip ի մեջ դնում ես zip, դրա մեջ էլ ուրիշ zip, հետո էլի zip ոնց ռուսական մատրյոշկա տիկնիկները։ Դրսից ֆայլը լրիվ harmless ա թվում, բայց ներսից կարա պայթի ու վերածվի ահռելի քանակի data ի։ Ամենահայտնի օրինակը կոչվում ա 42.zip փոքր archive, որը unzip անելուց կարա expand լինի մինչև մի քանի petabyte data. Ու հենց դրա համար սերվերները երբեք չպետք ա կուրորեն վստահեն upload արված ֆայլերին եթե daje փոքր են թվում, harmless են երևում։ Քանի որ cybersecurity ում attack ը միշտ չէ, որ malicious code ա։ Երբեմն attack ը պարզապես քո սերվերն ա, որը անում ա էն, ինչի համար ծրագրավորված էր.


Comments (2)