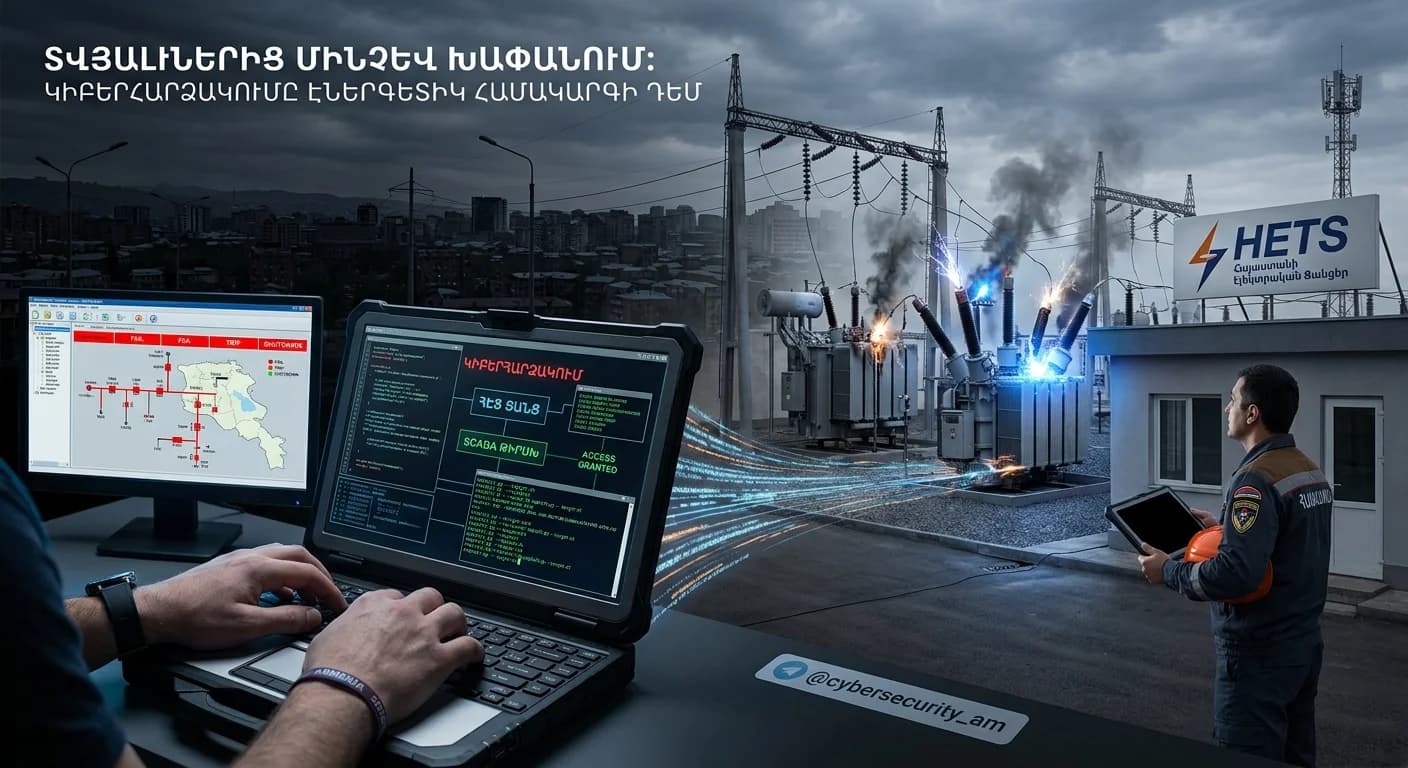

Ինչու էլեկտրաէներգետիկ համակարգի դեմ կիբերհարձակումը կարող է վերածվել ոչ միայն տվյալների արտահոսքի, այլև ֆիզիկական ենթակառուցվածքի խափանման
Պատկերացրեք՝ առավոտյան 09։00-ին աշխատանքի եք գնում, բայց գրասենյակում լույս չկա։
Հետո նկատում եք, որ Wi-Fi-ը չի աշխատում։ Բջջային կապը սկսում է ծանրաբեռնվել։ Խանութների մի մասը չի կարողանում ընդունել քարտային վճարումներ։ Որոշ բանկոմատներ չեն աշխատում։
Սկզբում բոլորը մտածում են՝ հերթական տեխնիկական վթարն է։
Բայց այս անգամ պատճառը կարող է ոչ թե վնասված լարը, վթարված ենթակայանը կամ եղանակային պայմանը լինել։
Պատճառը կարող է սկսվել համակարգչից։
Ես Վահեն եմ։ Զբաղվում եմ կիբերանվտանգությամբ և նաև դասավանդում եմ այս ոլորտում։ Սովորաբար մենք խոսում ենք այն մասին, թե ինչպես կարող են հաքերները կոտրել կայք, հաշիվ կամ որևէ ընկերության համակարգ։ Բայց ի՞նչ կլինի, եթե թիրախում հայտնվի ոչ թե սովորական կայք կամ ընկերություն, այլ էլեկտրական ցանցը։
Էս ամեն ինչը արդեն հոլիվուդյան կիոնի սցենար չի։ Էլեկտրաէներգետիկ ենթակառուցվածքների դեմ կիբերհարձակումները իրականում տեղի են ունեցել, իսկ Հայաստանի դեպքում թեման հատկապես արդիական է դարձել 2026 թվականին։
Ապրիլի 16-ին Հայաստանի բարձր տեխնոլոգիական արդյունաբերության նախարարության նախաձեռնությամբ տեղի է ունեցել առանձին քննարկում՝ հենց «Հայաստանի էլեկտրական ցանցեր» ընկերության կիբեռանվտանգության բարձրացման և կրիտիկական տեղեկատվական ենթակառուցվածքների պաշտպանության վերաբերյալ։
Սա ինքնին չի նշանակում, որ ՀԷՑ-ը ենթարկվել է կիբերհարձակման կամ ունի որևէ կոնկրետ խոցելիություն։
Բայց մեկ բան հստակ է.
Հայաստանում էներգետիկ ենթակառուցվածքի կիբերանվտանգությունն արդեն պետական մակարդակով քննարկվող հարց է։
Եվ այստեղ առաջանում է ամենահետաքրքիր հարցը.
Ի՞նչ կարող է իրականում անել հաքերը, եթե թիրախը էլեկտրաէներգետիկ համակարգն է։
Էլեկտրական ցանցը միայն լարեր, սյուներ ու ենթակայաններ չեն
Երբ ասում ենք «էլեկտրական ցանց», սովորաբար պատկերացնում ենք այն, ինչ տեսնում ենք փողոցում՝ էլեկտրասյուներ, մալուխներ, ենթակայաններ և տրանսֆորմատորներ։
Բայց ժամանակակից էլեկտրաէներգետիկ համակարգի մեծ մասը կախված է նաև թվային համակարգերից։
Այստեղ մտնում են այնպիսի հասկացություններ, ինչպիսիք են՝
OT — Operational Technology
ICS — Industrial Control Systems
SCADA — Supervisory Control and Data Acquisition
HMI — Human-Machine Interface
արդյունաբերական ցանցեր,
հեռակառավարման համակարգեր,
մոնիթորինգի համակարգեր,
սերվերներ և տվյալների բազաներ,
կապի ենթակառուցվածք։
Պարզ ասած՝ համակարգիչը կարող է չկառավարել էլեկտրաէներգիան այնպես, ինչպես դու կառավարում ես համակարգչիդ մկնիկը, բայց այն կարող է լինել այն համակարգերի մի մասը, որոնց միջոցով մարդիկ վերահսկում են էլեկտրական ցանցի աշխատանքը։
Եվ հենց այստեղ է առաջանում կիբերանվտանգության ամենակարևոր տարբերությունը։
Սովորական ընկերության դեպքում հարձակվողը կարող է գողանալ տվյալներ, կոտրել կայքը կամ արգելափակել ֆայլերը։
Էներգետիկ համակարգում հետևանքը տեսականորեն կարող է հասնել ֆիզիկական աշխարհ։
IT-ն ու OT-ն նույն բանը չեն
Սա հասկանալը կարևոր է։
IT-ը հիմնականում այն աշխարհն է, որի հետ առնչվում ենք ամեն օր.
Email, Windows, Linux, սերվերներ, կայքեր, տվյալների բազաներ, cloud, աշխատակիցների հաշիվներ։
OT-ը համակարգերի այն աշխարհն է, որն օգտագործվում է ֆիզիկական գործընթացների վերահսկման և կառավարման համար։
Օրինակ՝ արդյունաբերական սարքավորումներ, արտադրական գծեր, էներգետիկ համակարգեր և այլ ֆիզիկական գործընթացներ։
Այս երկու աշխարհները կարող են փոխկապակցված լինել, և հենց այդ կապն է ստեղծում բարդ ռիսկ։
Եթե հարձակվողը կարողանում է ներթափանցել սովորական կորպորատիվ IT ցանց, դա դեռ չի նշանակում, որ նա կարող է կառավարել ֆիզիկական ենթակառուցվածքը։
Սակայն եթե պաշտպանական սահմանները ճիշտ չեն կառուցված, վտանգը կարող է մեծանալ։
CISA-ն, FBI-ն և ԱՄՆ էներգետիկայի նախարարությունը էներգետիկ ոլորտի վերաբերյալ իրենց համատեղ խորհրդատվական նյութերում հատուկ ընդգծում են IT և ICS ցանցերի ուժեղ սեգմենտավորման անհրաժեշտությունը՝ կանխելու համար հարձակվողի տեղաշարժը կորպորատիվ ցանցից դեպի արդյունաբերական կառավարման միջավայր։
Այսինքն՝ լավ պաշտպանված համակարգի գաղափարը ոչ թե «ոչ ոք երբեք ներս չի մտնի» է։
Այլ՝
եթե նույնիսկ ինչ-որ մեկը մտավ, նա չպետք է կարողանա հասնել ամենակարևոր համակարգերին։
Իսկ ինչպե՞ս կարող է ամեն ինչ սկսվել
Հարձակումը պարտադիր չէ, որ սկսվի ենթակայանից։
Այն կարող է սկսվել ամենասովորական բաներից մեկից՝ աշխատակցի email-ից։
Օրինակ՝ աշխատակիցը ստանում է նամակ։
«Ձեր հաշվի գաղտնաբառի ժամկետը լրանում է։ Մուտք գործեք համակարգ՝ այն թարմացնելու համար»։
Նա սեղմում է հղումը։
Մուտքագրում է username-ն ու password-ը։
Հարձակվողը ստանում է credentials։
Եթե հաշիվը պաշտպանված չէ բազմագործոն նույնականացմամբ, հաջորդ քայլը կարող է լինել այդ հաշվի օգտագործումը որևէ հասանելի ծառայություն մուտք գործելու համար։
Այստեղից սկսվում է այն, ինչ կիբերանվտանգության մասնագետները կոչում են lateral movement՝ ցանցի ներսում շարժում։
CISA-ի հրապարակած էներգետիկ ոլորտի իրական արշավների վերլուծությունները ցույց են տալիս, որ հարձակվողները օգտագործել են ոչ միայն ուղղակի հարձակումներ, այլև երրորդ կողմերի՝ մատակարարների, ինտեգրատորների և այլ գործընկերների ենթակառուցվածքներ՝ հետագայում էներգետիկ կազմակերպությունների ցանցերին հասնելու համար։
Այսինքն՝ կազմակերպությունը կարող է ունենալ շատ լավ պաշտպանություն, բայց միաժամանակ կախված լինել տասնյակ այլ կազմակերպություններից։
Եվ դրանցից մեկը կարող է դառնալ շղթայի թույլ օղակը։
Ամենավտանգավոր սխալ պատկերացումը
Շատերը կարծում են.
«Եթե հաքերը կայքս կոտրի, վատ է։ Բայց ի՞նչ կապ ունի դա էլեկտրաէներգիայի հետ»։
Կապը կարող է լինել հարձակման շղթայում։
Օրինակ՝ շատ պարզեցված մոդելով.
Phishing → Account compromise → Corporate network → Privilege escalation → Network discovery → Access to sensitive systems → OT environment
Սա չի նշանակում, որ նման շղթան ավտոմատ կերպով ավարտվում է էլեկտրականության անջատմամբ։
Իրականում յուրաքանչյուր փուլում կարող են լինել բազմաթիվ պաշտպանական շերտեր։
Բայց հենց այդ պատճառով է critical infrastructure-ի պաշտպանությունը բարդ։
Պետք է պաշտպանել ոչ միայն վերջին՝ ամենակարևոր համակարգը, այլ ամբողջ ճանապարհը, որով հարձակվողը տեսականորեն կարող է հասնել դրան։
Եվ սա արդեն տեղի է ունեցել
Էներգետիկ ենթակառուցվածքի կիբերհարձակման ամենահայտնի օրինակներից մեկը կապված է Ուկրաինայի հետ։
2015 թվականի դեկտեմբերին ուկրաինական էլեկտրաէներգիայի բաշխիչ ընկերությունների դեմ կիբերհարձակումը հանգեցրեց չնախատեսված հոսանքազրկումների։ ԱՄՆ կառավարական աղբյուրների գնահատմամբ՝ հարձակվողները օգտագործել էին BlackEnergy վնասաբեր ծրագիրը՝ credentials գողանալու համար, իսկ հետագայում կիրառվել էր նաև KillDisk-ը՝ վարակված համակարգիչները շարքից հանելու նպատակով։
2016 թվականին տեղի ունեցավ ևս մեկ նշանակալի հարձակում Ուկրաինայի էլեկտրական ցանցի դեմ։
Այս անգամ կիրառվեց Industroyer՝ հատուկ արդյունաբերական կառավարման համակարգերի դեմ նախատեսված վնասաբեր ծրագիր։
MITRE ATT&CK-ի տվյալներով՝ 2016 թվականի հարձակման ընթացքում Industroyer-ը օգտագործվել էր էլեկտրացանցի ենթակայանների բաղադրիչները թիրախավորելու և խափանելու համար։
Սա կարևոր նախադեպ էր։
Որովհետև այստեղ հարձակվողի նպատակը պարզապես համակարգչից ֆայլեր գողանալը չէր։
Թիրախը ֆիզիկական ենթակառուցվածքի աշխատանքի վրա ազդեցությունն էր։
Բայց խ՞ի ուղակի ransomware-ը չդնենք էլեկտրացանցի վրա
Սա ևս մեկ տարածված սխալ պատկերացում է։
Ransomware-ը հիմնականում հայտնի է նրանով, որ ֆայլերը գաղտնագրվում են և հարձակվողը գումար է պահանջում։
Էներգետիկ համակարգում ransomware-ի հետևանքը կարող է լինել ոչ միայն «ֆայլերը չեն բացվում»։
Օրինակ՝ կարող են խափանվել.
բիզնես գործընթացները,
մոնիթորինգի համակարգերը,
հաղորդակցությունը,
աշխատակիցների աշխատանքային համակարգերը,
պլանավորման գործընթացները,
որոշ օժանդակ ծառայություններ։
Եվ ամենակարևորը՝ նույնիսկ եթե OT համակարգն ուղղակիորեն չի կոտրվել, IT համակարգի խափանումը կարող է ստեղծել օպերացիոն խնդիրներ։
Այս պատճառով critical infrastructure-ի պաշտպանությունը չի սահմանափակվում միայն SCADA-ի պաշտպանությամբ։
Պետք է պաշտպանել ամբողջ էկոհամակարգը։
Երրորդ կողմը կարա լինի ամենամեծ ռիսկը
Ժամանակակից խոշոր կազմակերպությունները մենակ չեն աշխատում։
Կան՝
ծրագրային ապահովման մատակարարներ,
սարքավորումների արտադրողներ,
IT ծառայություններ մատուցողներ,
ինժեներական ընկերություններ,
կապի օպերատորներ,
տեխնիկական սպասարկողներ,
cloud ծառայություններ,
արտաքին խորհրդատուներ։
Եվ երբեմն արտաքին կազմակերպությունն ունի այնպիսի հասանելիություն, որը սովորական աշխատակիցը չունի։
CISA-ի և գործընկեր կառույցների ուսումնասիրած էներգետիկ ոլորտի նախկին արշավներում հենց երրորդ կողմի ենթակառուցվածքի միջոցով սկզբնական հասանելիության ստացումը դիտարկվել է որպես օգտագործված մեթոդ։
Սա կոչվում է supply-chain risk։
Ու դրա պատճառով այսօր կիբերանվտանգության հարցը միայն սա չէ.
«Մեր համակարգերը պաշտպանվա՞ծ են»։
Այլ նաև.
«Իսկ մեր մատակարարների համակարգերը պաշտպանվա՞ծ են»։
Իսկ ի՞նչ կլինի, եթե հարձակվողը հասնի OT համակարգ
Այստեղ պետքա շատ կարևոր տարբերակում անենք։
Համակարգ մուտք գործելը դեռևս չի նշանակում, որ հարձակվողը կարող է պարզապես սեղմել մի կոճակ և ամբողջ երկիրը մթության մեջ թողնել։
Իրական էներգետիկ համակարգերը բարդ են։
Կան բազմաթիվ ենթահամակարգեր, պաշտպանության մեխանիզմներ, օպերատորներ, ֆիզիկական սարքեր և ընթացակարգեր։
Հետևաբար «մեկ կոճակով ամբողջ Հայաստանը մթնեցնելու» սցենարը չափազանց պարզեցված պատկերացումա։
Իրական վտանգը կարող է լինել ավելի բարդ։
Հարձակվողը կարող է փորձել.
խաթարել մոնիթորինգը,
խաթարել կառավարման գործընթացը,
անջատել որոշ սարքավորումներ,
վնասել կամ ջնջել համակարգեր,
խաթարել օպերատորների աշխատանքը,
երկար ժամանակ մնալ ցանցում և սպասել ավելի հարմար պահի,
կամ պարզապես պատրաստել ենթակառուցվածքը հետագա հարձակման համար։
Այսինքն՝ երբեմն ամենավտանգավորը այն չէ, ինչ հարձակվողն անում է այսօր։
Այլ այն, ինչ նա կարող է անել վաղը։
Ինչու՞ է Հայաստանը հիմա հատուկ ուշադրություն դարձնում այս թեմային
Այստեղ կա մի շատ կարևոր փաստ։
2025 թվականի դեկտեմբերի 4-ին ընդունված և 2026 թվականի հունվարի 4-ից գործող Հայաստանի «Կիբեռանվտանգության մասին» օրենքի նպատակը հենց կենսական նշանակության ոլորտների տեղեկատվական համակարգերում և կրիտիկական տեղեկատվական ենթակառուցվածքներում կիբեռանվտանգ միջավայրի ապահովումն է։
Օրենքում էներգետիկայի ոլորտը ներառված է կենսական նշանակության ոլորտների շարքում։
2026 թվականի մայիսի 14-ին կառավարությունն էլ սահմանել է կենսական նշանակության ոլորտներում շահագործվող կրիտիկական տեղեկատվական ենթակառուցվածքների նկատմամբ կիրառելի միջազգային ստանդարտների ցանկը։ Որոշումն ուժի մեջ է մտել մայիսի 15-ին։
Եվ հենց այս ֆոնի վրա է հատկապես ուշագրավ ապրիլին ՀԷՑ-ի կիբերանվտանգության վերաբերյալ պետական մակարդակով կազմակերպված քննարկումը։
ՀԷՑ-ի հրապարակած հաղորդագրության համաձայն՝ քննարկմանը մասնակցել են ԲՏԱ նախարարության, Հայաստանի տեղեկատվական համակարգերի գործակալության և ՀԷՑ-ի ներկայացուցիչները, իսկ թեման եղել է կրիտիկական տեղեկատվական ենթակառուցվածքների, մասնավորապես ՀԷՑ-ի կիբեռանվտանգության բարձրացումը և համալիր միջոցառումների իրականացումը։
Սա ցույց է տալիս, որ թեման Հայաստանում արդեն դիտարկվում է ոչ թե որպես սովորական corporate IT security-ի հարց, այլ որպես կենսական նշանակության ենթակառուցվածքի անվտանգության խնդիր։
Կարո՞ղ է նման հարձակումը անջատել Հայաստանի լույսերը
Ամենաճիշտ պատասխանը՝
տեսականորեն կիբերհարձակումը կարող է ազդեցություն ունենալ էլեկտրաէներգետիկ ենթակառուցվածքի աշխատանքի վրա, բայց կոնկրետ «Հայաստանը կմտնի մթության մեջ» պնդումը առանց կոնկրետ տեխնիկական ապացույցների անպատասխանատու է։
Մենք չպետքա խառնենք երկու տարբեր բան.
1. Հնարավորությունը
Աշխարհում արդեն կան փաստագրված դեպքեր, երբ կիբերհարձակումները ազդել են էլեկտրական ցանցերի աշխատանքի վրա։ Ուկրաինայի դեպքերը դրա ամենահայտնի օրինակներից են։
2. Կոնկրետ Հայաստանի վիճակը
ՀԷՑ-ի իրական ներքին ճարտարապետության, OT ցանցերի, սեգմենտավորման, remote access-ի, անվտանգության սարքերի և այլ պաշտպանական մեխանիզմների վերաբերյալ հանրային տեղեկատվությունը բավարար չէ որևէ պատասխանատու եզրակացություն անելու համար։
Եվ հենց սա է պատճառը, որ հոդվածը չպետք է վերածվի «ՀԷՑ-ը խոցելի է» տիպի clickbait-ի։
Իրական հարցը շատ ավելի հետաքրքիր է.
Ի՞նչ պետք է անի մի երկիր, որի էներգետիկ ենթակառուցվածքը կարող է դառնալ կիբերհարձակման թիրախ։
Պաշտպանության առաջին կանոնը՝ ենթադրել, որ ինչ-որ մեկը մի օր ներս է մտնելու
Կիբերանվտանգության ժամանակակից մոտեցումը միայն firewall դնելը չէ։
CISA-ի էներգետիկ ոլորտի ուղեցույցները առանձնացնում են մի քանի կարևոր ուղղություններ։
Network segmentation
IT և ICS/OT միջավայրերը պետք է հնարավորինս մեկուսացված լինեն, որպեսզի կորպորատիվ ցանցի compromise-ը ավտոմատ ճանապարհ չդառնա դեպի արդյունաբերական համակարգեր։
MFA
Հեռակառավարվող մուտքերի համար բազմագործոն նույնականացումը կարևոր պաշտպանական շերտ է։ CISA-ն այն առանձնացնում է որպես էներգետիկ ցանցերի պաշտպանության հիմնական միջոցներից մեկը։
Privileged accounts
Administrator-ների և այլ բարձր արտոնություններով հաշիվների կառավարումը պետք է լինի խիստ վերահսկվող։
Logging ու monitoring
Եթե հարձակվողը ներսում է, կազմակերպությունը պետք է կարողանա տեսնել անսովոր գործողությունները։
Asset inventory
Անհնար է լավ պաշտպանել այն համակարգը, որի գոյության մասին նույնիսկ չգիտես։
Remote access
Հեռակառավարվող մուտքերը հատկապես զգայուն են critical infrastructure-ում։
Backup և recovery
Պաշտպանությունը միայն «ինչպես կանխել հարձակումը» չէ։
Պետք է նաև հասկանալ.
եթե հարձակումը հաջողվեց, որքան արագ կարող ենք վերականգնվել։
CISA-ն հատուկ խորհուրդ է տալիս նաև պարբերաբար ստուգել այնպիսի manual control-ները, որոնք թույլ կտան պահպանել կրիտիկական գործառույթները, եթե ICS/OT ցանցերը ստիպված լինեն ժամանակավորապես անջատվել։
Ամենաթույլ օղակը կարող է լինել ոչ թե firewall-ը, այլ մարդը
Կիբերանվտանգության ամենատարածված սխալ պատկերացումներից մեկն այն է, որ critical infrastructure-ի պաշտպանությունը բացառապես տեխնիկական խնդիր է։
Իրականում համակարգը կարող է ունենալ թանկարժեք firewall-ներ, SIEM, EDR, segmentation և տասնյակ այլ լուծումներ։
Բայց եթե աշխատակիցը ստանում է phishing email և հարձակվողին տալիս է իր credentials-ը, պաշտպանական ամբողջ համակարգը կարող է բախվել շատ ավելի բարդ խնդրի։
Այդ պատճառով cybersecurity awareness-ը critical infrastructure-ի անվտանգության մի մասն է։
Աշխատակիցը պետք է կարողանա հասկանալ.
կեղծ login էջը,
phishing email-ը,
social engineering-ը,
կասկածելի attachment-ը,
MFA fatigue attack-ը,
անսովոր զանգը,
կեղծ տեխնիկական աջակցությունը,
և հատկապես՝ ինչ անել, երբ սխալ արդեն տեղի է ունեցել։
Որովհետև ամենավտանգավոր արձագանքը կարող է լինել.
«Ոչինչ, երևի խնդիր չի եղել, ոչ մեկին չեմ ասի»։
Մինչդեռ incident response-ի ժամանակ առաջին րոպեները և ժամերը կարող են շատ կարևոր լինել։
Իսկ եթե հարձակումը տեղի ունենա՞
Այստեղ արդեն cybersecurity-ը վերածվում է crisis management-ի։
Կազմակերպությունը պետք է իմանա.
Ո՞վ է որոշում՝ համակարգը մեկուսացնել։
Ո՞վ է կապվում պետական մարմինների հետ։
Ո՞վ է աշխատում OT թիմի հետ։
Ո՞վ է հաղորդակցվում հանրության հետ։
Ինչպե՞ս են պահպանվում logs-ը և forensic evidence-ը։
Ինչպե՞ս է կազմակերպությունը շարունակում աշխատել, եթե որոշ թվային համակարգեր հասանելի չեն։
Եվ ամենակարևորը՝
ինչպե՞ս է վերականգնվում համակարգը։
Critical infrastructure-ի դեպքում incident response-ը չի կարող լինել «IT բաժինը կզբաղվի» մակարդակի խնդիր։
Այն պետք է ներառի տեխնիկական մասնագետների, ղեկավարության, իրավական թիմերի, պետական կառույցների և անհրաժեշտության դեպքում արտաքին մասնագետների համագործակցություն։
ՀԷՑ-ի դեպքը մեզ ինչ-որ բան է ասում նաև ամբողջ Հայաստանի մասին
2026 թվականին Հայաստանում ընդունվել է նոր կիբեռանվտանգության իրավական շրջանակ, էներգետիկան սահմանվել է որպես կենսական նշանակության ոլորտ, իսկ կառավարության որոշմամբ սահմանվել են համապատասխան միջազգային ստանդարտներ։
Միևնույն ժամանակ, հենց ՀԷՑ-ի կիբերանվտանգության բարձրացման հարցը դարձել է պետական կառույցների և ընկերության միջև առանձին քննարկման թեմա։
Այս ամենը ցույց է տալիս մի կարևոր փոփոխություն։
Կիբերանվտանգությունն այլևս միայն.
«չկորցնենք մեր Facebook-ի password-ը»
թեման չէ։
Այն կարող է վերաբերել ջրամատակարարմանը, կապին, բանկերին, տրանսպորտին և, իհարկե, էներգետիկային։
Երբ թվային համակարգը սկսում է կառավարել կամ վերահսկել ֆիզիկական աշխարհը, կիբերանվտանգության խնդիրը նույնպես դուրս է գալիս համակարգչի էկրանից։
Իսկ ի՞նչ պետք է հասկանա սովորական մարդը
Եթե երբևէ Հայաստանում տեղի ունենա մեծ կիբերանվտանգության միջադեպ, սովորական օգտատիրոջ առաջին արձագանքը չպետք է լինի Telegram-ում տարածվող առաջին «բացատրությանը» հավատալը։
Կիբերհարձակումը կարող է ուղեկցվել նաև տեղեկատվական հարձակմամբ։
Կեղծ լուրեր։
Կեղծ screenshot-ներ։
Կեղծ հայտարարություններ։
Կեղծ account-ներ։
«ՀԷՑ-ը կոտրել են»։
«Ամբողջ Հայաստանը 72 ժամ հոսանք չի ունենալու»։
«Հարձակվողները պահանջում են X միլիոն դոլար»։
Նման իրավիճակում misinformation-ը կարող է ավելի արագ տարածվել, քան տեխնիկական միջադեպի մասին հաստատված տեղեկատվությունը։
2023 թվականին ՀՀ ԱԱԾ-ն արդեն հայտնել էր հայկական ինտերնետային տիրույթում կիբերհարձակումների զգալի աճի մասին և նշել, որ թիրախավորվել էին նաև ռազմավարական նշանակության օբյեկտների տեղեկատվական համակարգերը։
Այսինքն՝ ապագա մեծ կիբերմիջադեպի ժամանակ հասարակությունը կարող է գործ ունենալ միաժամանակ երկու ճակատի հետ.
տեխնիկական հարձակման և տեղեկատվական խառնաշփոթի։
Վերջում՝ ամենակարևոր միտքը
ՀԷՑ-ի մասին էս հոդվածը չպետք է ավարտվի «Հայաստանը վաղը կարող է մթնել» վերնագրով։
Որովհետև դա ոչ փաստա, ոչ էլ մասնագիտական վերլուծություն։
Իրական դասը շատ ավելի պարզա։
Էլեկտրաէներգետիկ ցանցը այլևս միայն ֆիզիկական ենթակառուցվածք չէ։
Այն նաև թվային համակարգերի հսկայական էկոհամակարգ է։
Եվ այդ համակարգի պաշտպանությունը նշանակում է պաշտպանել ոչ միայն սերվերները, այլ նաև՝
մարդկանց, հաշիվները, մատակարարներին, հեռակառավարվող հասանելիությունը, ցանցային սեգմենտները, OT միջավայրը, սարքավորումները, backup-ները և վերականգնման կարողությունը։
Ուկրաինայի դեպքերը ցույց տվեցին, որ էներգետիկ ենթակառուցվածքի վրա կիբերհարձակումը կարող է ունենալ ֆիզիկական հետևանքներ։
Հայաստանն էլ արդեն ստեղծում է նոր իրավական և կազմակերպական մեխանիզմներ critical infrastructure-ի կիբերանվտանգության համար, իսկ ՀԷՑ-ի պաշտպանությունը 2026 թվականին դարձել է այդ գործընթացի հրապարակային քննարկվող օրինակներից մեկը։
Ու գուցե ամենակարևոր հարցը նույնիսկ սա չէ՝
«Կարո՞ղ է հաքերը անջատել Հայաստանի լույսերը»։
Ավելի ճիշտ հարցն է՝
«Եթե մի օր ինչ-որ մեկը փորձի դա անել, որքանո՞վ պատրաստ ենք մենք նրան կանգնեցնել»։
Օգտագործված հիմնական աղբյուրներ
ՀԷՑ — կրիտիկական ենթակառուցվածքների կիբեռանվտանգության վերաբերյալ քննարկում
ՀՀ կառավարության N 662-Ն որոշում — կիբեռանվտանգության միջազգային ստանդարտներ
MITRE ATT&CK — 2016 Ukraine Electric Power Attack / Industroyer
💛 Եթե հոդվածն օգտակար գտար ու կցանկանաս աջակցել
Այս վերլուծությունը հավաքելու, աղբյուրներն ուսումնասիրելու և ամբողջական նյութը պատրաստելու վրա ահագին ժամանակ ու ջանք եմ ծախսել։ Եթե գնահատում ես կատարված աշխատանքը և կցանկանաս աջակցել հեղինակին հետագա որակյալ ու հետաքրքիր հոդվածներ պատրաստելու ճանապարհին, անչափ ուրախ կլինեմ ցանկացած աջակցության համար։
Ամեն նվիրատվություն մեծ մոտիվացիա է շարունակելու ստեղծել նմանատիպ բովանդակություն։
Փոխանցման համար՝
💳 4083060040319606 (Ամերիաբանկ)
💳 460531424 (IDRAM)
🔗 Միացիր նաև մեր Կիբերանվտանգության Տելեգրամյան ալիքին, որպեսզի բաց չթողնես կարևոր նորություններն ու վերլուծությունները։


Comments (2)